



Cyber Resilience Act (CRA) – mitä EU:n kybervaatimukset tarkoittavat teollisuusverkoille
Sähkökaapin kytkin, etähuollon reititin ja linjan vieressä oleva teollisuustietokone ovat nykyään EU:n mukaan ”digitaalisia elementtejä sisältäviä tuotteita”. Cyber Resilience Act (CRA) asettaa vaatimuksia sille, miten niitä kehitetään, päivitetään ja dokumentoidaan. Tässä käymme läpi, mitä vaaditaan, milloin vaatimukset tulevat voimaan ja mitä sinun kannattaa kysyä, kun ostat.
 Kirjoittaja Erik Ahlqvist, SCN:n toimitusjohtaja · Päivitetty 4 marraskuuta 2026 · 5 min lukuaika
- Mitä: EU-asetus (EU) 2024/2847, joka asettaa kyberturvallisuusvaatimuksia kaikille laitteistoille ja ohjelmistoille, jotka voidaan liittää verkkoon tai toiseen laitteeseen.
- Kuka vastaa: ensisijaisesti valmistaja. Maahantuojien ja jakelijoiden on tarkistettava CE-merkintä ja dokumentaatio.
- Milloin: aktiivisesti hyväksikäytettyjen haavoittuvuuksien raportointi on ollut pakollista 11. syyskuuta 2026 lähtien. Muut vaatimukset koskevat tuotteita, jotka saatetaan markkinoille 11. joulukuuta 2027 alkaen.
- Mitä huomaat: CE-merkintä kattaa jatkossa myös kyberturvallisuuden, ja jokaiselle tuotteelle ilmoitetaan tukijakso, jonka ajan se saa tietoturvapäivityksiä, yleensä vähintään viisi vuotta.
- Kytkimet ja reitittimet luetaan ”tärkeisiin tuotteisiin” (luokka I), palomuurit luokkaan II, jossa vaaditaan kolmannen osapuolen arviointi.
Mikä on Cyber Resilience Act?
CRA on ensimmäinen EU-säädös, joka asettaa kyberturvallisuusvaatimuksia suoraan tuotteille, samaan tapaan kuin pienjännite- ja EMC-direktiivit asettavat vaatimuksia sähköturvallisuudelle ja häiriöille. Asetus tuli voimaan 10. joulukuuta 2024, ja sitä sovelletaan koko EU:ssa ilman, että jäsenvaltioiden tarvitsee säätää omia lakejaan.
Se kattaa kaiken, jossa on ”digitaalisia elementtejä” ja joka voidaan liittää verkkoon tai toiseen laitteeseen: kytkimet, reitittimet, yhdyskäytävät, teollisuustietokoneet, operaattoripaneelit, verkkoon liitetyt anturit ja niiden mukana toimitettavat ohjelmistot. Poikkeuksia on aloilla, joilla on jo omat säännöt, esimerkiksi lääkinnälliset laitteet, ajoneuvot, siviili-ilmailu ja laivavarusteet.
Aikajana
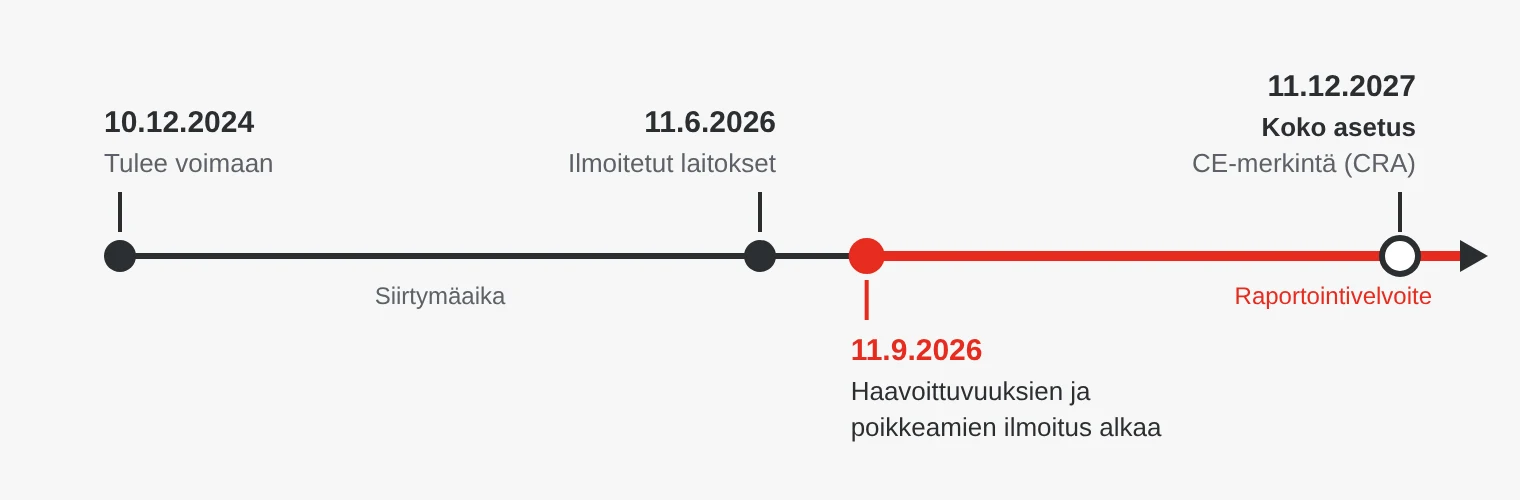
Ennen 11. joulukuuta 2027 markkinoille saatettuja tuotteita saa edelleen myydä ja käyttää. Valmistajan raportointivelvollisuus koskee kuitenkin jo nyt myös niitä.
Mitä CRA vaatii valmistajalta?
- Turvallinen alusta alkaen: riskinarviointi, ei tunnettuja haavoittuvuuksia toimitushetkellä, turvalliset oletusasetukset ilman oletussalasanoja sekä tietojen ja pääsyn suojaus.
- Haavoittuvuuksien käsittely koko tukijakson ajan: tietoturvapäivitykset viipymättä, yhteyskanava haavoittuvuuksien ilmoittamiseen ja luettelo ohjelmistokomponenteista (SBOM).
- Tukijakso: valmistajan on ilmoitettava, kuinka kauan tuote saa tietoturvapäivityksiä. Tukijakson on vastattava tuotteen odotettua käyttöaikaa, ja se on yleensä vähintään viisi vuotta.
- Raportointi: aktiivisesti hyväksikäytetyistä haavoittuvuuksista ja vakavista poikkeamista ilmoitetaan ENISAlle – varhainen varoitus 24 tunnin kuluessa, ilmoitus 72 tunnin kuluessa ja loppuraportti sen jälkeen.
- Dokumentaatio: tekninen dokumentaatio, EU-vaatimustenmukaisuusvakuutus ja CE-merkintä.
Sakot voivat olla jopa 15 miljoonaa euroa tai 2,5 prosenttia maailmanlaajuisesta liikevaihdosta.
Luokka I, luokka II ja kriittiset tuotteet
Useimmat tuotteet kuuluvat perusluokkaan, jossa valmistaja itse arvioi, että vaatimukset täyttyvät. Turvallisuuden kannalta merkittävämmät tuotteet luetellaan ”tärkeinä tuotteina”.
| Kategoria | Esimerkkejä teollisuuden verkoista | Arviointi |
|---|---|---|
| Perusluokka | Protokollayhdyskäytävät, I/O-moduulit, anturit, useimmat teollisuustietokoneet | Valmistaja itse |
| Tärkeä, luokka I | Kytkimet, reitittimet, VPN-tuotteet, verkonhallintajärjestelmät, käyttöjärjestelmät | Valmistaja itse, jos yhdenmukaistettuja standardeja noudatetaan kokonaan, muuten kolmas osapuoli |
| Tärkeä, luokka II | Palomuurit, tunkeutumisen havaitsemisjärjestelmät | Aina kolmas osapuoli |
| Kriittinen | Muun muassa älykortit ja älymittareiden yhdyskäytävät | Erityinen sertifiointi |
Se, mihin luokkaan tuote kuuluu, riippuu sen päätoiminnosta. Palomuurilla varustettu suojattu reititin voidaan siis arvioida eri tavalla kuin yksinkertainen kytkin. Kysy valmistajalta, miten se on luokitellut tuotteen.
Mitä tekemistä IEC 62443:lla on asian kanssa?
IEC 62443 on vakiintunut standardisarja teollisuusautomaatiojärjestelmien kyberturvallisuudelle. Kaksi sen osaa on erityisen kiinnostavia komponentteja ostavalle:
- IEC 62443-4-1 kuvaa valmistajan turvallisen kehitysprosessin: miten tuotteet suunnitellaan, testataan ja ylläpidetään.
- IEC 62443-4-2 asettaa teknisiä tietoturvavaatimuksia itse komponentille neljällä turvallisuustasolla (SL 1–4).
IEC 62443 ei ole sama asia kuin CRA, ja EU laatii asetusta varten omat yhdenmukaistetut standardinsa. Vaatimukset ovat kuitenkin pitkälti päällekkäisiä. Valmistaja, joka on jo sertifioitu IEC 62443-4-1:n mukaisesti ja jonka tuotteet on sertifioitu 62443-4-2:n mukaisesti, on jo pitkällä.
Mitä toimittajalta kannattaa kysyä?
- Luokitus: miten olette luokitelleet tuotteen CRA:n mukaan, ja milloin se saa asetuksen mukaisen CE-merkinnän?
- Tukijakso: kuinka kauan tuote saa tietoturvapäivityksiä, ja miten ne toimitetaan?
- Haavoittuvuudet: miten ilmoitamme teille haavoittuvuudesta, ja miten tiedotatte uusista (tietoturvatiedotteet, PSIRT)?
- SBOM: onko tuotteen ohjelmistokomponenteista saatavilla luettelo?
- IEC 62443: onko kehitysprosessi tai tuote sertifioitu standardien 62443-4-1 ja 4-2 mukaisesti?
- Aiemmat toimitukset: saavatko ennen joulukuuta 2027 ostamamme tuotteet edelleen päivityksiä?
Jos rakennat koneita tai laitoksia
Jos asennat kytkimen tai teollisuustietokoneen koneeseen, jota myyt EU:ssa, koneesta ei automaattisesti tule CRA-tuotetta – asetuksen vaatimukset koskevat komponentteja. Vastaat kuitenkin koneen turvallisuudesta kokonaisuutena. Uusi koneasetus (EU) 2023/1230, jota sovelletaan 20. tammikuuta 2027 alkaen, edellyttää muun muassa suojausta manipuloinnilta, joka voi johtaa vaarallisiin tilanteisiin. Valitse siksi komponentteja, joilla on pitkä tukijakso ja dokumentoitu haavoittuvuuksien käsittely, ja suunnittele, miten päivitykset tehdään loppuasiakkaan luona.
Jos myyt ohjelmistoa tai digitaalisia elementtejä sisältävää tuotetta omalla nimelläsi, sinua pidetään itse valmistajana.
Yleiset virheet
- Odotetaan vuoteen 2027. Raportointivelvollisuus on jo voimassa, ja joulukuun 2027 jälkeen toimitettavat projektit kannattaa suunnitella CRA-merkityillä komponenteilla jo nyt.
- CE-merkintä sekoitetaan kyberturvallisuuteen. Nykyinen CE-merkintä ei kata kyberturvallisuutta. Se kattaa sen vasta CRA:n myötä.
- Tukijakso unohdetaan. Kytkin, jonka on määrä olla laitoksessa 15 vuotta, tarvitsee päivityksiä pidempään kuin toimistokytkin. Vertaa tukijaksoa, älä pelkkää hintaa.
- Oletusasetukset jätetään ennalleen. Myös CRA-merkitty tuote on konfiguroitava oikein: vaihda salasanat, sulje käyttämättömät portit ja palvelut ja jaa verkko vyöhykkeisiin.
Verkkotuotteet SCN:ltä
Kytkimiä, reitittimiä ja teollisuustietokoneita valmistavat päämiehemme valmistautuvat CRA:han. Esimerkiksi Moxa on sertifioitu IEC 62443-4-1:n mukaisesti, ja sillä on IEC 62443-4-2:n mukaisesti sertifioituja tuotteita. Jakelijana tarkistamme, että tuotteilla on oikea CE-merkintä ja dokumentaatio, ja välitämme valmistajien tietoturvatiedot sinulle. Kysy meiltä tietyn tuotteen tukijaksosta ja CRA-tilanteesta.
Esimerkkejä valikoimastamme
 MoxaEDS-4008 hallittava kytkinHallittava kytkin EDS-4000-sarjasta, sertifioitu IEC 62443-4-2:n mukaisesti.Katso tuote →
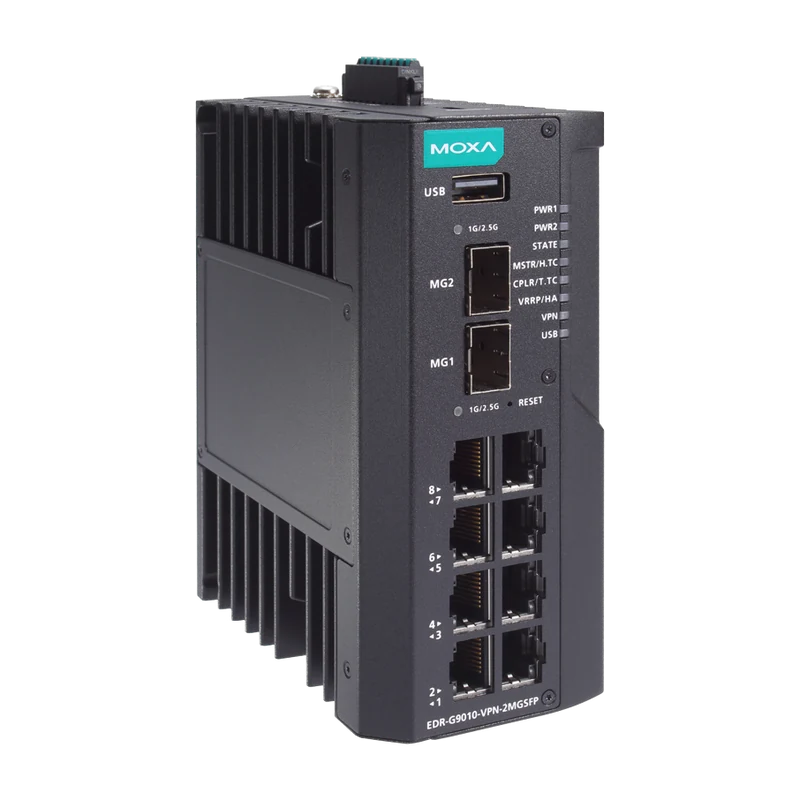 MoxaEDR-G9010 suojattu gigabittireititinReititin, palomuuri ja kytkin samassa laitteessa, sertifioitu IEC 62443-4-2:n tasolle SL2.Katso tuote →
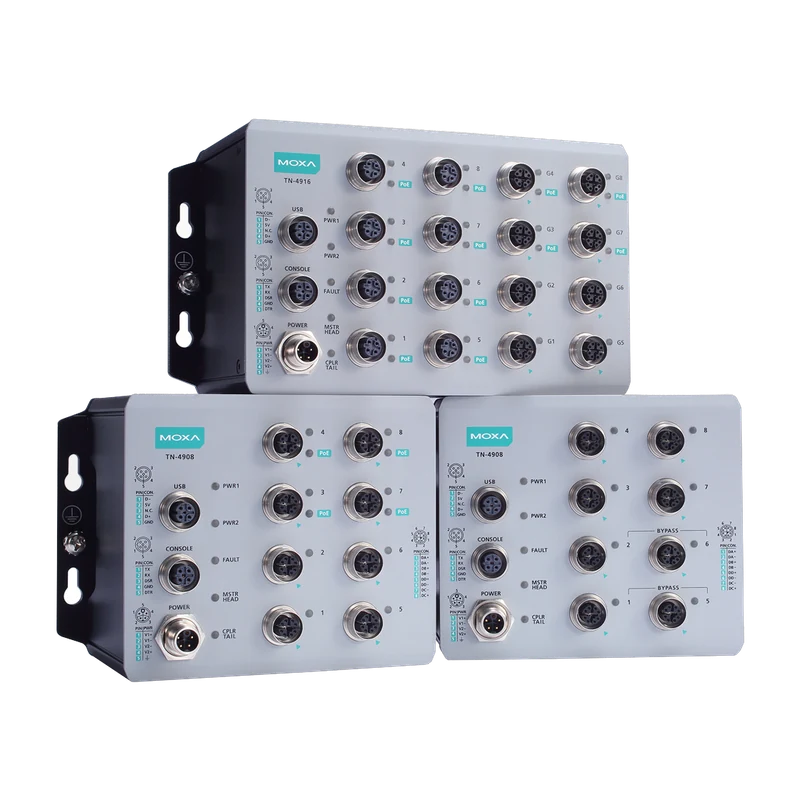 MoxaTN-4900 suojattu M12-reititinSuojattu reititin M12-liittimillä juniin ja ajoneuvoihin, sertifioitu IEC 62443-4-2:n tasolle SL2.Katso tuote →
Erik Ahlqvist on SCN:n toimitusjohtaja, ja hän on yli 20 vuoden ajan auttanut teollisuusyrityksiä valitsemaan oikean elektroniikan vaativiin olosuhteisiin. Hän on koulutukseltaan elektroniikkainsinööri (BSc) Tukholman KTH:sta.
LinkedIn-profiiliUsein kysyttyä
Koskeeko CRA tuotteita, jotka meillä on jo asennettuina?
Ei, vaatimukset koskevat tuotteita, jotka saatetaan markkinoille 11. joulukuuta 2027 alkaen. Asennettuja laitteita ei tarvitse vaihtaa. Valmistajien on kuitenkin jo nyt raportoitava aktiivisesti hyväksikäytetyt haavoittuvuudet myös vanhemmissa tuotteissa.
Voimmeko ostaa kytkimiä ilman CRA-merkintää joulukuun 2027 jälkeen?
Ennen tätä päivämäärää markkinoille saatettuja tuotteita saa edelleen myydä esimerkiksi varastosta. Päivämäärän jälkeen markkinoille saatettavien tuotteiden on täytettävä CRA:n vaatimukset.
Mihin CRA-luokkaan teollisuuskytkin kuuluu?
Luokkaan I. Reitittimet, modeemit ja kytkimet luetaan tärkeisiin tuotteisiin, mikä tarkoittaa tiukempia vaatimuksia sille, miten valmistaja osoittaa tuotteen täyttävän vaatimukset. Palomuuritoiminnolla varustettu reititin voi kuulua luokkaan II.
Riittääkö, että tuote on sertifioitu IEC 62443:n mukaisesti?
Ei automaattisesti. IEC 62443 kattaa suurelta osin samat vaatimukset ja on vahva merkki siitä, että valmistaja suhtautuu tietoturvaan vakavasti, mutta muodollisesti ratkaisee CRA:n mukainen CE-merkintä.
Koskeeko CRA Isoa-Britanniaa ja Norjaa?
CRA on EU-asetus, ja sitä sovelletaan suoraan EU-maissa. Se on merkitty ETA:n kannalta merkitykselliseksi, ja sen odotetaan tulevan osaksi ETA-sopimusta, mutta marraskuussa 2026 sitä ei ollut vielä saatettu osaksi Norjan lainsäädäntöä. Isolla-Britannialla on omat sääntönsä. EU:hun myyvän on joka tapauksessa täytettävä CRA:n vaatimukset.
Tämä on yleinen opas eikä oikeudellista neuvontaa. Asetuksen koko teksti löytyy palvelusta EUR-Lex: asetus (EU) 2024/2847.
Lisää oppaita: Verkkotuotteet
Kaikki oppaat →Haluatko tietää tietyn tuotteen CRA-tilanteen ja tukijakson? Kysy meiltä – saat vastauksen 24 tunnin kuluessa.
Kysy meiltä