



Cyber Resilience Act (CRA) – hvad EU’s nye cyberkrav betyder for industriens netværk
Switchen i styreskabet, routeren til fjernservice og industricomputeren ved linjen er nu »produkter med digitale elementer« ifølge EU. Cyber Resilience Act (CRA) stiller krav til, hvordan de udvikles, opdateres og dokumenteres. Her gennemgår vi, hvad der gælder, hvornår det gælder og hvad du skal spørge efter, når du køber.
 Af Erik Ahlqvist, administrerende direktør i SCN · Opdateret 4 november 2026 · 6 min. læsning
- Hvad: EU-forordning (EU) 2024/2847 med cybersikkerhedskrav til al hardware og software, der kan forbindes til et netværk eller en anden enhed.
- Hvem har ansvaret: først og fremmest fabrikanten. Importører og distributører skal kontrollere CE-mærkning og dokumentation.
- Hvornår: indberetning af aktivt udnyttede sårbarheder gælder siden 11. september 2026. De øvrige krav gælder for produkter, der bringes i omsætning fra 11. december 2027.
- Hvad du vil mærke: CE-mærkningen kommer til at omfatte cybersikkerhed, og hvert produkt får en angivet supportperiode med sikkerhedsopdateringer, normalt mindst fem år.
- Switche og routere regnes som »vigtige produkter« (klasse I), firewalls som klasse II med krav om vurdering af tredjepart.
Hvad er Cyber Resilience Act?
CRA er den første EU-lov, der stiller cybersikkerhedskrav direkte til produkter, på samme måde som lavspændings- og EMC-direktivet stiller krav til elsikkerhed og forstyrrelser. Forordningen trådte i kraft den 10. december 2024 og gælder i hele EU, uden at landene skal vedtage egne love.
Den omfatter alt med »digitale elementer«, der kan forbindes til et netværk eller en anden enhed: switche, routere, gateways, industricomputere, operatørpaneler, tilsluttede sensorer og den software, der følger med dem. Der er undtagelser for områder, som allerede har deres egne regler, for eksempel medicinsk udstyr, køretøjer, civil luftfart og skibsudstyr.
Tidslinjen
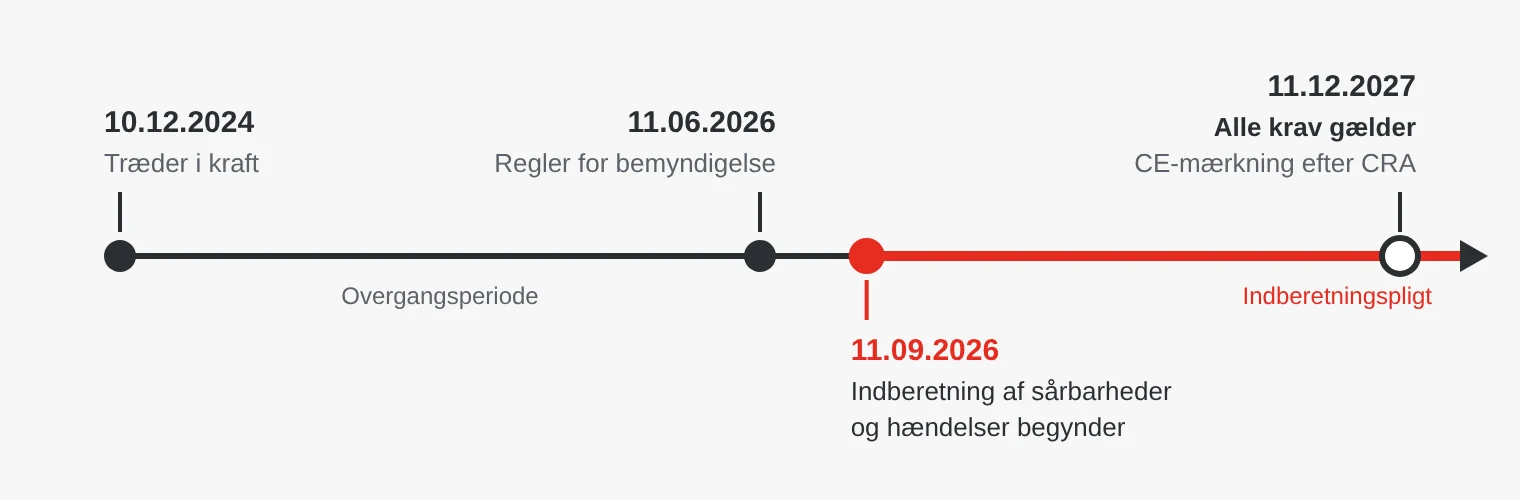
Produkter, der er bragt i omsætning før 11. december 2027, må fortsat sælges og bruges. Fabrikantens indberetningspligt gælder derimod allerede nu, også for dem.
Hvad kræver CRA af fabrikanten?
- Sikker fra starten: risikovurdering, ingen kendte sårbarheder ved levering, sikre standardindstillinger uden standardadgangskoder samt beskyttelse af data og adgang.
- Håndtering af sårbarheder i hele supportperioden: sikkerhedsopdateringer uden forsinkelse, en kontaktmulighed for indberetning af sårbarheder og en oversigt over softwarekomponenterne (SBOM).
- Supportperiode: fabrikanten skal angive, hvor længe produktet får sikkerhedsopdateringer. Den skal svare til den forventede brugstid og er normalt mindst fem år.
- Indberetning: aktivt udnyttede sårbarheder og alvorlige hændelser indberettes til ENISA – tidlig varsling inden for 24 timer, underretning inden for 72 timer og derefter en endelig rapport.
- Dokumentation: teknisk dokumentation, EU-overensstemmelseserklæring og CE-mærkning.
Bøderne kan udgøre op til 15 millioner euro eller 2,5 procent af den globale omsætning.
Klasse I, klasse II og kritiske produkter
De fleste produkter hører til standardkategorien, hvor fabrikanten selv vurderer, at kravene er opfyldt. Produkter med større betydning for sikkerheden er opført som »vigtige produkter«.
| Kategori | Eksempler i industrielle netværk | Vurdering |
|---|---|---|
| Standard | Protokolgateways, I/O-moduler, sensorer, de fleste industricomputere | Fabrikanten selv |
| Vigtig, klasse I | Switche, routere, produkter med VPN, netværksstyringssystemer, operativsystemer | Fabrikanten selv, hvis harmoniserede standarder følges fuldt ud, ellers tredjepart |
| Vigtig, klasse II | Firewalls, systemer til detektion af indtrængen | Altid tredjepart |
| Kritisk | Blandt andet smartkort og gateways til intelligente elmålere | Særlig certificering |
Hvor et bestemt produkt havner, afhænger af dets hovedfunktion. En sikker router med firewall kan altså blive vurderet anderledes end en simpel switch. Spørg fabrikanten, hvordan de har klassificeret produktet.
Hvad har IEC 62443 med sagen at gøre?
IEC 62443 er den etablerede standardserie for cybersikkerhed i industrielle automationssystemer. To dele er særligt interessante for dem, der køber komponenter:
- IEC 62443-4-1 beskriver en sikker udviklingsproces hos fabrikanten: hvordan produkter designes, testes og vedligeholdes.
- IEC 62443-4-2 stiller tekniske sikkerhedskrav til selve komponenten på fire sikkerhedsniveauer (SL 1–4).
IEC 62443 er ikke det samme som CRA, og EU udarbejder sine egne harmoniserede standarder til forordningen. Men kravene overlapper i stort omfang. En fabrikant, der allerede er certificeret efter IEC 62443-4-1 og har produkter certificeret efter 62443-4-2, er nået langt.
Hvad skal du spørge leverandøren om?
- Klassificering: hvordan har I klassificeret produktet efter CRA, og hvornår bliver det CE-mærket efter forordningen?
- Supportperiode: hvor længe får produktet sikkerhedsopdateringer, og hvordan leveres de?
- Sårbarheder: hvordan rapporterer vi en sårbarhed til jer, og hvordan informerer I om nye (sikkerhedsbulletiner, PSIRT)?
- SBOM: findes der en oversigt over softwarekomponenterne i produktet?
- IEC 62443: er udviklingsprocessen eller produktet certificeret efter 62443-4-1 og 4-2?
- Ældre leverancer: får produkter, vi køber før december 2027, fortsat opdateringer?
Hvis du bygger maskiner eller anlæg
Bygger du en switch eller en industricomputer ind i en maskine, som du sælger i EU, bliver maskinen ikke automatisk et CRA-produkt – det er komponenterne, der skal opfylde forordningen. Men du har ansvaret for maskinens sikkerhed som helhed. Den nye maskinforordning (EU) 2023/1230, der gælder fra 20. januar 2027, kræver blandt andet beskyttelse mod manipulation, der kan føre til farlige situationer. Vælg derfor komponenter med lang supportperiode og dokumenteret sårbarhedshåndtering, og planlæg, hvordan opdateringer skal udføres ude hos slutkunden.
Sælger du software eller et produkt med digitale elementer under eget navn, regnes du selv som fabrikant.
Typiske fejl
- At vente til 2027. Indberetningspligten gælder allerede, og projekter, der leveres efter december 2027, bør planlægges med CRA-mærkede komponenter nu.
- At forveksle CE-mærkning med cybersikkerhed. Den nuværende CE-mærkning omfatter ikke cybersikkerhed. Det gør den først med CRA.
- At glemme supportperioden. En switch, der skal sidde i et anlæg i 15 år, har brug for opdateringer i længere tid end en kontorswitch. Sammenlign supportperiode, ikke kun pris.
- At beholde standardindstillingerne. Også et CRA-mærket produkt skal konfigureres korrekt: skift adgangskoder, luk ubrugte porte og tjenester, og opdel netværket i zoner.
Netværksprodukter hos SCN
Fabrikanterne bag vores switche, routere og industricomputere forbereder sig på CRA. Moxa er for eksempel certificeret efter IEC 62443-4-1 og har produkter certificeret efter IEC 62443-4-2. Som distributør kontrollerer vi, at produkterne har den rette CE-mærkning og dokumentation, og vi videreformidler sikkerhedsinformation fra fabrikanterne til dig. Spørg os om supportperiode og CRA-status for et bestemt produkt.
Eksempler fra vores sortiment
 MoxaEDS-4008 managed switchManaged switch i EDS-4000-serien, certificeret efter IEC 62443-4-2.Se produktet →
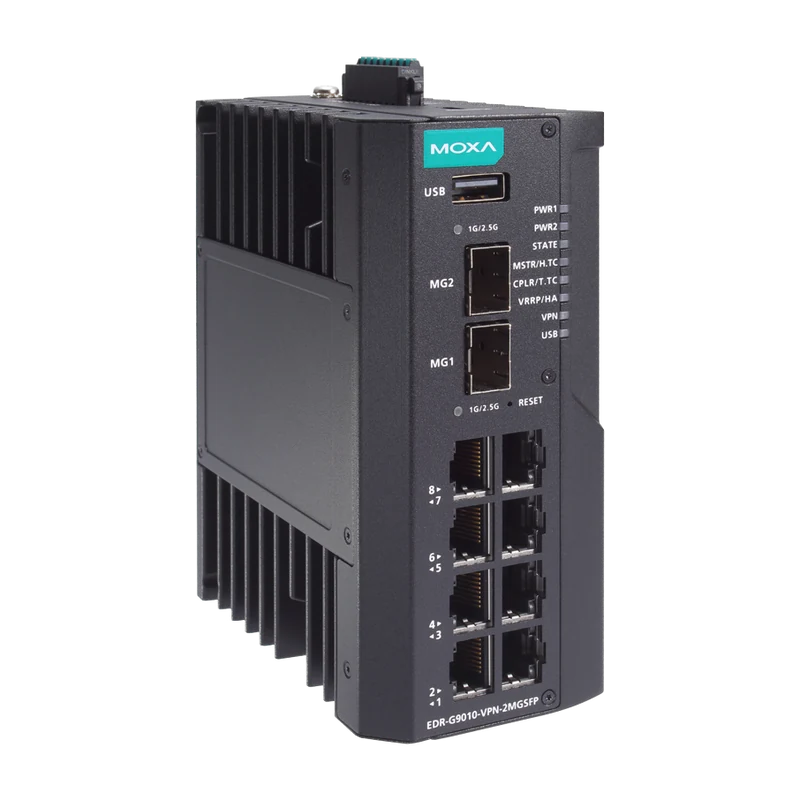 MoxaEDR-G9010 sikker gigabitrouterRouter, firewall og switch i én, certificeret efter IEC 62443-4-2 niveau SL2.Se produktet →
 MoxaTN-4900 sikker M12-routerSikker router med M12-stik til tog og køretøjer, certificeret efter IEC 62443-4-2 niveau SL2.Se produktet →
Erik Ahlqvist er administrerende direktør i SCN og har i over 20 år hjulpet industrivirksomheder med at vælge den rigtige elektronik til krævende miljøer. Han er uddannet ingeniør (BSc) i elektronik fra KTH i Stockholm.
LinkedIn-profilOfte stillede spørgsmål
Gælder CRA for produkter, vi allerede har installeret?
Nej, kravene gælder for produkter, der bringes i omsætning fra 11. december 2027. Installeret udstyr skal ikke udskiftes. Fabrikanterne skal dog allerede nu indberette aktivt udnyttede sårbarheder, også i ældre produkter.
Kan vi købe switche uden CRA-mærkning efter december 2027?
Produkter, der er bragt i omsætning før datoen, må fortsat sælges, for eksempel fra lager. Produkter, der bringes i omsætning efter datoen, skal opfylde CRA.
Hvilken CRA-klasse havner en industriel switch i?
Klasse I. Routere, modemmer og switche regnes som vigtige produkter, hvilket betyder skærpede krav til, hvordan fabrikanten påviser, at produktet opfylder kravene. En router med firewallfunktion kan havne i klasse II.
Er det nok, at produktet er certificeret efter IEC 62443?
Ikke automatisk. IEC 62443 dækker mange af de samme krav og er et stærkt tegn på, at fabrikanten tager sikkerheden alvorligt, men det er CE-mærkningen efter CRA, der formelt gælder.
Gælder CRA i Storbritannien og Norge?
CRA er en EU-forordning og gælder direkte i EU-landene. Den er mærket som EØS-relevant og ventes at blive en del af EØS-aftalen, men i november 2026 var den endnu ikke indført i norsk ret. Storbritannien har sine egne regler. Den, der sælger til EU, skal under alle omstændigheder opfylde CRA.
Dette er en generel vejledning og ikke juridisk rådgivning. Hele forordningen findes på EUR-Lex: forordning (EU) 2024/2847.
Vil du kende CRA-status og supportperiode for et bestemt produkt? Spørg vores ingeniører – du får svar inden for 24 timer.
Spørg os