



Cyber Resilience Act (CRA) – hva EUs nye cyberkrav betyr for industrielle nettverk
Switchen i elskapet, ruteren for fjernservice og industri-PC-en ved linjen er nå «produkter med digitale elementer» ifølge EU. Cyber Resilience Act (CRA) stiller krav til hvordan de utvikles, oppdateres og dokumenteres. Her går vi gjennom hva som gjelder, når det gjelder og hva du bør spørre etter når du kjøper.
 Av Erik Ahlqvist, administrerende direktør i SCN · Oppdatert 4 november 2026 · 6 min lesing
- Hva: EU-forordning (EU) 2024/2847 med cybersikkerhetskrav til all maskin- og programvare som kan kobles til et nett eller en annen enhet.
- Hvem har ansvaret: først og fremst produsenten. Importører og distributører skal kontrollere CE-merking og dokumentasjon.
- Når: rapportering av aktivt utnyttede sårbarheter gjelder fra 11. september 2026. De øvrige kravene gjelder for produkter som bringes i omsetning fra 11. desember 2027.
- Hva merker du: CE-merkingen kommer til å omfatte cybersikkerhet, og hvert produkt får en oppgitt støtteperiode med sikkerhetsoppdateringer, normalt minst fem år.
- Switcher og rutere regnes som «viktige produkter» (klasse I), brannmurer som klasse II med krav om vurdering av tredjepart.
Hva er Cyber Resilience Act?
CRA er den første EU-loven som stiller cybersikkerhetskrav direkte til produkter, på samme måte som lavspennings- og EMC-direktivene stiller krav til elektrisk sikkerhet og forstyrrelser. Forordningen trådte i kraft 10. desember 2024 og gjelder i hele EU uten at landene trenger å vedta egne lover.
Den omfatter alt med «digitale elementer» som kan kobles til et nettverk eller en annen enhet: switcher, rutere, gatewayer, industri-PC-er, operatørpaneler, tilkoblede sensorer og programvaren som følger med dem. Det finnes unntak for områder som allerede har egne regler, for eksempel medisinsk utstyr, kjøretøy, sivil luftfart og maritimt utstyr.
Tidslinjen
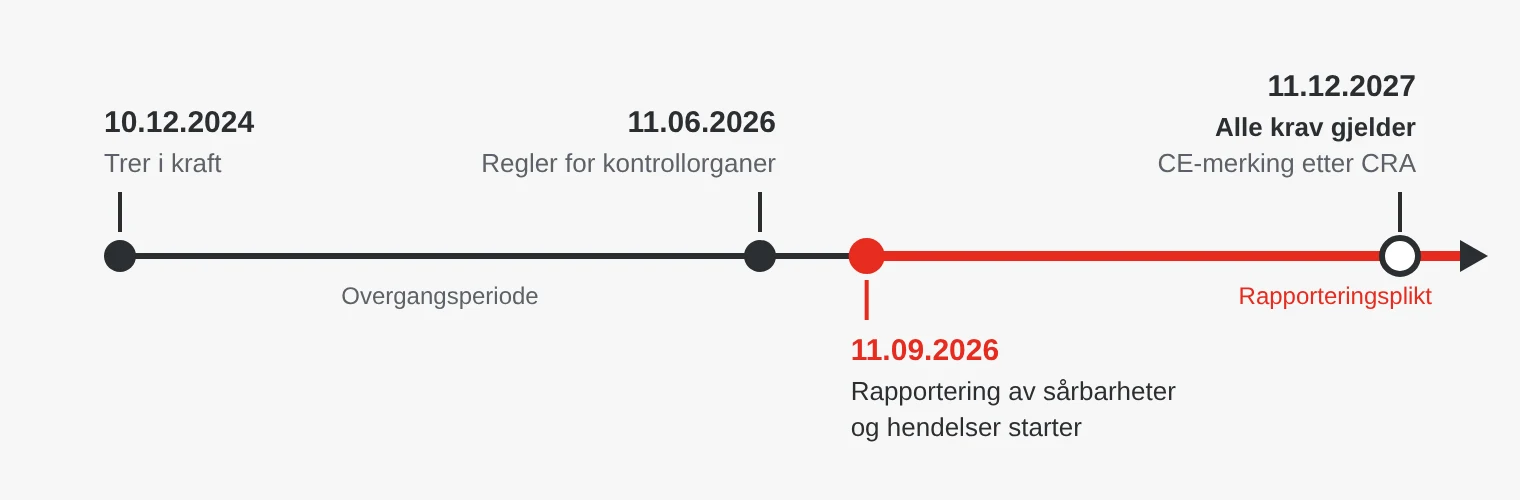
Produkter som er brakt i omsetning før 11. desember 2027, kan fortsatt selges og brukes. Produsentens rapporteringsplikt gjelder derimot allerede nå, også for dem.
Hva krever CRA av produsenten?
- Sikker fra starten: risikovurdering, ingen kjente sårbarheter ved levering, sikre standardinnstillinger uten standardpassord og beskyttelse av data og tilgang.
- Håndtering av sårbarheter gjennom hele støtteperioden: sikkerhetsoppdateringer uten opphold, en kontaktvei for å rapportere sårbarheter og en oversikt over programvarekomponentene (SBOM).
- Støtteperiode: produsenten skal oppgi hvor lenge produktet får sikkerhetsoppdateringer. Den skal tilsvare forventet brukstid og er normalt minst fem år.
- Rapportering: aktivt utnyttede sårbarheter og alvorlige hendelser rapporteres til ENISA – tidlig varsel innen 24 timer, melding innen 72 timer og sluttrapport deretter.
- Dokumentasjon: teknisk dokumentasjon, EU-samsvarserklæring og CE-merking.
Bøtene kan utgjøre opptil 15 millioner euro eller 2,5 prosent av den globale omsetningen.
Klasse I, klasse II og kritiske produkter
De fleste produkter havner i standardkategorien, der produsenten selv vurderer om kravene er oppfylt. Produkter med større betydning for sikkerheten er oppført som «viktige produkter».
| Kategori | Eksempler innen industrielle nettverk | Vurdering |
|---|---|---|
| Standard | Protokollgatewayer, I/O-moduler, sensorer, de fleste industri-PC-er | Produsenten selv |
| Viktig, klasse I | Switcher, rutere, produkter med VPN, nettverksstyringssystemer, operativsystemer | Produsenten selv hvis harmoniserte standarder følges fullt ut, ellers tredjepart |
| Viktig, klasse II | Brannmurer, systemer for inntrengingsdeteksjon | Alltid tredjepart |
| Kritisk | Blant annet smartkort og gatewayer for smarte strømmålere | Egen sertifisering |
Hvor et bestemt produkt havner, avhenger av hovedfunksjonen. En sikker ruter med brannmur kan altså vurderes annerledes enn en enkel switch. Spør produsenten hvordan de har klassifisert produktet.
Hva har IEC 62443 med saken å gjøre?
IEC 62443 er den etablerte standardserien for cybersikkerhet i industrielle automasjonssystemer. To deler er særlig interessante for den som kjøper komponenter:
- IEC 62443-4-1 beskriver en sikker utviklingsprosess hos produsenten: hvordan produkter designes, testes og vedlikeholdes.
- IEC 62443-4-2 stiller tekniske sikkerhetskrav til selve komponenten, i fire sikkerhetsnivåer (SL 1–4).
IEC 62443 er ikke det samme som CRA, og EU utarbeider egne harmoniserte standarder for forordningen. Men kravene overlapper i stor grad. En produsent som allerede er sertifisert etter IEC 62443-4-1 og har produkter sertifisert etter 62443-4-2, har kommet langt.
Hva bør du spørre leverandøren om?
- Klassifisering: hvordan har dere klassifisert produktet etter CRA, og når blir det CE-merket etter forordningen?
- Støtteperiode: hvor lenge får produktet sikkerhetsoppdateringer, og hvordan leveres de?
- Sårbarheter: hvordan rapporterer vi en sårbarhet til dere, og hvordan informerer dere om nye (sikkerhetsbulletiner, PSIRT)?
- SBOM: finnes det en oversikt over programvarekomponentene i produktet?
- IEC 62443: er utviklingsprosessen eller produktet sertifisert etter 62443-4-1 og 4-2?
- Eldre leveranser: får produkter vi kjøper før desember 2027, fortsatt oppdateringer?
Hvis du bygger maskiner eller anlegg
Bygger du inn en switch eller industri-PC i en maskin du selger i EU, blir ikke maskinen automatisk et CRA-produkt – det er komponentene som skal oppfylle forordningen. Men du har ansvaret for maskinens sikkerhet som helhet. Den nye maskinforordningen (EU) 2023/1230, som gjelder fra 20. januar 2027, krever blant annet beskyttelse mot manipulering som kan føre til farlige situasjoner. Velg derfor komponenter med lang støtteperiode og dokumentert sårbarhetshåndtering, og planlegg hvordan oppdateringer skal gjøres ute hos sluttkunden.
Selger du programvare eller et produkt med digitale elementer under eget navn, regnes du selv som produsent.
Vanlige feil
- Å vente til 2027. Rapporteringsplikten gjelder allerede, og prosjekter som leveres etter desember 2027, bør planlegges med CRA-merkede komponenter nå.
- Å forveksle CE-merking med cybersikkerhet. Dagens CE-merking omfatter ikke cybersikkerhet. Det gjør den først med CRA.
- Å glemme støtteperioden. En switch som skal sitte i et anlegg i 15 år, trenger oppdateringer lenger enn en kontorswitch. Sammenlign støtteperiode, ikke bare pris.
- Å beholde standardinnstillingene. Selv et CRA-merket produkt må konfigureres riktig: bytt passord, steng ubrukte porter og tjenester og del opp nettet i soner.
Nettverksprodukter hos SCN
Våre produsenter av switcher, rutere og industri-PC-er forbereder seg på CRA. Moxa er for eksempel sertifisert etter IEC 62443-4-1 og har produkter sertifisert etter IEC 62443-4-2. Som distributør kontrollerer vi at produktene har riktig CE-merking og dokumentasjon, og vi formidler sikkerhetsinformasjon fra produsentene til deg. Spør oss om støtteperiode og CRA-status for et bestemt produkt.
Eksempler fra vårt sortiment
 MoxaEDS-4008 managed switchManaged switch i EDS-4000-serien, sertifisert etter IEC 62443-4-2.Se produktet →
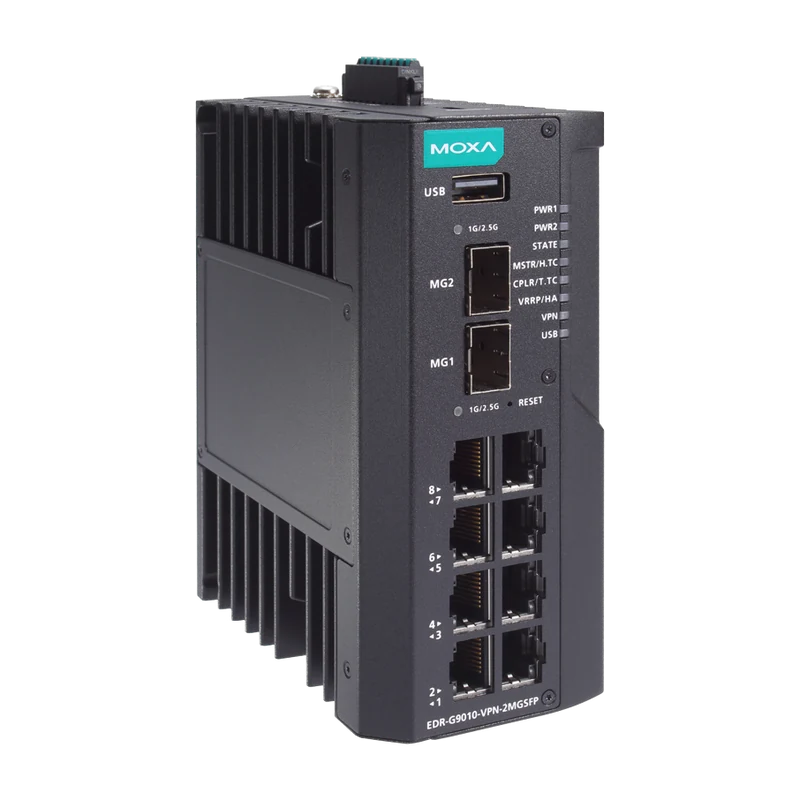 MoxaEDR-G9010 sikker gigabitruterRuter, brannmur og switch i ett, sertifisert etter IEC 62443-4-2 nivå SL2.Se produktet →
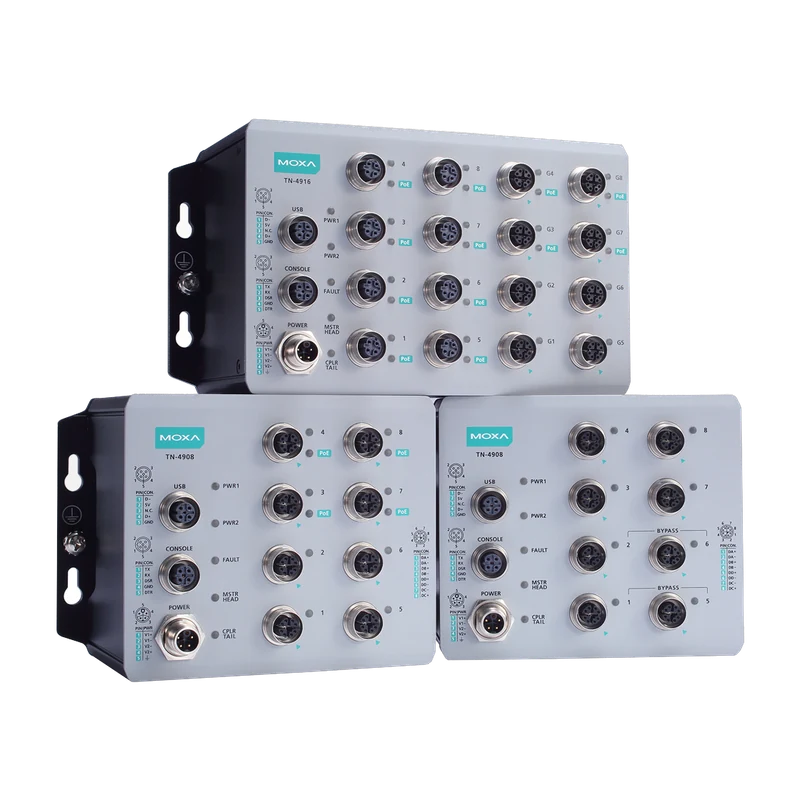 MoxaTN-4900 sikker M12-ruterSikker ruter med M12-kontakter for tog og kjøretøy, sertifisert etter IEC 62443-4-2 nivå SL2.Se produktet →
Erik Ahlqvist er administrerende direktør i SCN og har i over 20 år hjulpet industribedrifter med å velge riktig elektronikk for krevende miljøer. Han er utdannet ingeniør (BSc) i elektronikk fra KTH i Stockholm.
LinkedIn-profilVanlige spørsmål
Gjelder CRA produkter vi allerede har installert?
Nei, kravene gjelder produkter som bringes i omsetning fra 11. desember 2027. Installert utstyr trenger ikke å byttes ut. Produsentene må likevel allerede nå rapportere aktivt utnyttede sårbarheter, også i eldre produkter.
Kan vi kjøpe switcher uten CRA-merking etter desember 2027?
Produkter som er brakt i omsetning før datoen, kan fortsatt selges, for eksempel fra lager. Produkter som bringes i omsetning etter datoen, må oppfylle CRA.
Hvilken CRA-klasse havner en industriell switch i?
Klasse I. Rutere, modemer og switcher regnes som viktige produkter, noe som innebærer strengere krav til hvordan produsenten viser at produktet oppfyller kravene. En ruter med brannmurfunksjon kan havne i klasse II.
Holder det at produktet er sertifisert etter IEC 62443?
Ikke automatisk. IEC 62443 dekker mye av de samme kravene og er et sterkt tegn på at produsenten tar sikkerheten på alvor, men det er CE-merkingen etter CRA som gjelder formelt.
Gjelder CRA i Storbritannia og Norge?
CRA er en EU-forordning og gjelder direkte i EU-landene. Den er merket som EØS-relevant og ventes å bli en del av EØS-avtalen, men i november 2026 var den ennå ikke tatt inn i norsk rett. Storbritannia har egne regler. Den som selger til EU, må uansett oppfylle CRA.
Dette er en generell veiledning og ikke juridisk rådgivning. Hele forordningen finnes hos EUR-Lex: forordning (EU) 2024/2847.
Vil du vite CRA-status og støtteperiode for et bestemt produkt? Spør ingeniørene våre – du får svar innen 24 timer.
Spør oss