



Cyber Resilience Act (CRA) – co nowe wymogi UE oznaczają dla sieci przemysłowych
Switch w szafie sterowniczej, router do zdalnego serwisu i komputer przemysłowy przy linii produkcyjnej to obecnie według UE „produkty z elementami cyfrowymi”. Cyber Resilience Act (CRA) określa wymogi dotyczące tego, jak są one projektowane, aktualizowane i dokumentowane. Wyjaśniamy, jakie przepisy obowiązują, od kiedy i o co pytać przy zakupie.
 Autor: Erik Ahlqvist, dyrektor zarządzający SCN · Zaktualizowano 4 listopada 2026 · 6 min czytania
- Co: rozporządzenie (UE) 2024/2847 z wymogami cyberbezpieczeństwa dla każdego sprzętu i oprogramowania, które można podłączyć do sieci lub innego urządzenia.
- Kto odpowiada: przede wszystkim producent. Importerzy i dystrybutorzy muszą sprawdzać oznakowanie CE i dokumentację.
- Kiedy: zgłaszanie aktywnie wykorzystywanych podatności obowiązuje od 11 września 2026 r. Pozostałe wymogi dotyczą produktów wprowadzanych do obrotu od 11 grudnia 2027 r.
- Co zauważysz: oznakowanie CE obejmie cyberbezpieczeństwo, a każdy produkt będzie miał określony okres wsparcia z aktualizacjami zabezpieczeń, zwykle co najmniej pięć lat.
- Switche i routery zaliczają się do „ważnych produktów” (klasa I), a zapory sieciowe do klasy II, w której wymagana jest ocena strony trzeciej.
Czym jest Cyber Resilience Act?
CRA to pierwsze prawo UE, które nakłada wymogi cyberbezpieczeństwa bezpośrednio na produkty – podobnie jak dyrektywy niskonapięciowa i EMC określają wymogi dotyczące bezpieczeństwa elektrycznego i zakłóceń. Rozporządzenie weszło w życie 10 grudnia 2024 r. i obowiązuje w całej UE bez potrzeby wydawania przepisów krajowych.
Obejmuje wszystko, co ma „elementy cyfrowe” i może zostać podłączone do sieci lub innego urządzenia: switche, routery, bramki, komputery przemysłowe, panele operatorskie, podłączone czujniki oraz dostarczane z nimi oprogramowanie. Wyłączone są obszary, które mają już własne przepisy, na przykład wyroby medyczne, pojazdy, lotnictwo cywilne i wyposażenie morskie.
Harmonogram
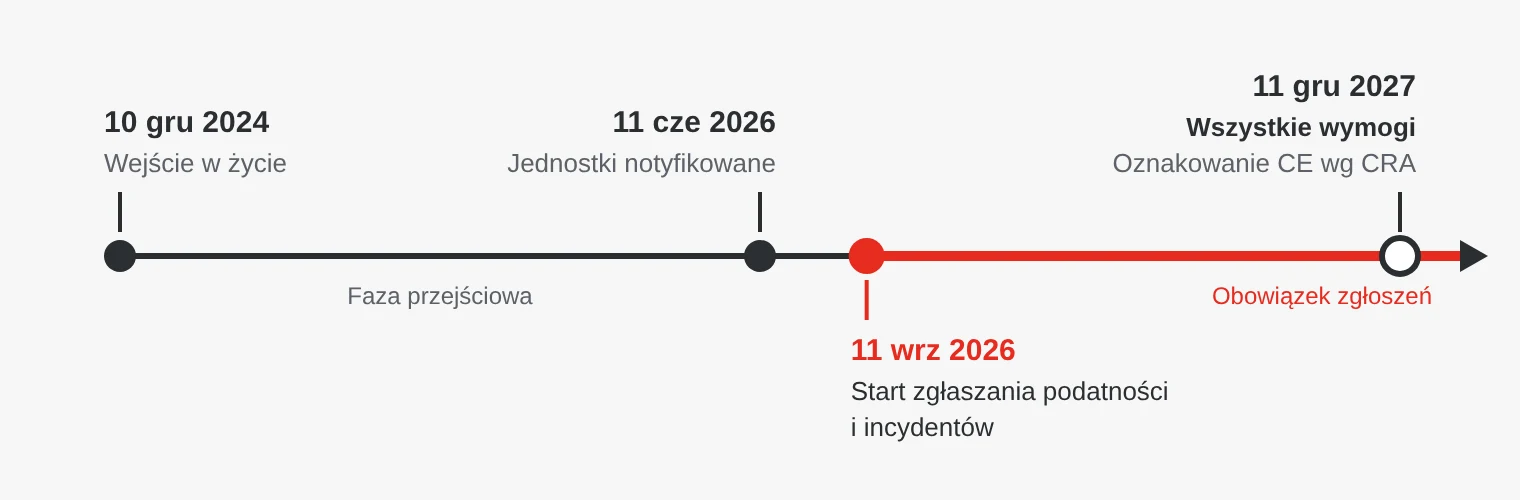
Produkty wprowadzone do obrotu przed 11 grudnia 2027 r. mogą być nadal sprzedawane i używane. Obowiązek zgłaszania spoczywający na producencie obowiązuje jednak już teraz, również w odniesieniu do nich.
Czego CRA wymaga od producenta?
- Bezpieczeństwo od początku: ocena ryzyka, brak znanych podatności w chwili dostawy, bezpieczna konfiguracja domyślna bez domyślnych haseł oraz ochrona danych i dostępu.
- Postępowanie z podatnościami przez cały okres wsparcia: aktualizacje zabezpieczeń bez zbędnej zwłoki, kanał kontaktowy do zgłaszania podatności oraz wykaz komponentów oprogramowania (SBOM).
- Okres wsparcia: producent musi określić, jak długo produkt będzie otrzymywał aktualizacje zabezpieczeń. Okres ten powinien odpowiadać przewidywanemu czasowi użytkowania i zwykle wynosi co najmniej pięć lat.
- Zgłaszanie: aktywnie wykorzystywane podatności i poważne incydenty zgłasza się do ENISA – wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin, a następnie raport końcowy.
- Dokumentacja: dokumentacja techniczna, deklaracja zgodności UE i oznakowanie CE.
Kary mogą sięgać 15 milionów euro lub 2,5 procent światowego obrotu.
Klasa I, klasa II i produkty krytyczne
Większość produktów należy do kategorii standardowej, w której producent sam ocenia, czy wymogi są spełnione. Produkty o większym znaczeniu dla bezpieczeństwa są wymienione jako „ważne produkty”.
| Kategoria | Przykłady w sieciach przemysłowych | Ocena |
|---|---|---|
| Standardowa | Bramki protokołów, moduły I/O, czujniki, większość komputerów przemysłowych | Sam producent |
| Ważne, klasa I | Switche, routery, produkty z VPN, systemy zarządzania siecią, systemy operacyjne | Sam producent, jeśli w pełni stosuje normy zharmonizowane, w przeciwnym razie strona trzecia |
| Ważne, klasa II | Zapory sieciowe, systemy wykrywania włamań | Zawsze strona trzecia |
| Krytyczne | M.in. karty inteligentne i bramki inteligentnych liczników energii | Specjalna certyfikacja |
To, do której kategorii trafi dany produkt, zależy od jego podstawowej funkcji. Bezpieczny router z zaporą sieciową może więc zostać oceniony inaczej niż prosty switch. Zapytaj producenta, jak zaklasyfikował produkt.
Co ma z tym wspólnego IEC 62443?
IEC 62443 to uznana seria norm dotyczących cyberbezpieczeństwa w przemysłowych systemach automatyki. Dla kupujących komponenty szczególnie istotne są dwie części:
- IEC 62443-4-1 opisuje bezpieczny proces rozwoju u producenta: jak produkty są projektowane, testowane i utrzymywane.
- IEC 62443-4-2 określa techniczne wymogi bezpieczeństwa dla samego komponentu na czterech poziomach bezpieczeństwa (SL 1–4).
IEC 62443 to nie to samo co CRA, a UE opracowuje własne normy zharmonizowane do rozporządzenia. Wymogi w dużej mierze się jednak pokrywają. Producent, który ma już certyfikat IEC 62443-4-1 i produkty certyfikowane zgodnie z 62443-4-2, jest na dobrej drodze.
O co pytać dostawcę?
- Klasyfikacja: jak zaklasyfikowaliście produkt zgodnie z CRA i kiedy otrzyma oznakowanie CE zgodnie z rozporządzeniem?
- Okres wsparcia: jak długo produkt będzie otrzymywał aktualizacje zabezpieczeń i w jaki sposób są one dostarczane?
- Podatności: jak możemy zgłosić wam podatność i jak informujecie o nowych (biuletyny bezpieczeństwa, PSIRT)?
- SBOM: czy istnieje wykaz komponentów oprogramowania produktu?
- IEC 62443: czy proces rozwoju lub produkt mają certyfikat zgodności z 62443-4-1 i 4-2?
- Wcześniejsze dostawy: czy produkty kupione przed grudniem 2027 r. będą nadal aktualizowane?
Jeśli budujesz maszyny lub instalacje
Jeśli wbudowujesz switch lub komputer przemysłowy w maszynę sprzedawaną w UE, maszyna nie staje się automatycznie produktem objętym CRA – to komponenty muszą spełniać wymogi rozporządzenia. Odpowiadasz jednak za bezpieczeństwo maszyny jako całości. Nowe rozporządzenie w sprawie maszyn (UE) 2023/1230, stosowane od 20 stycznia 2027 r., wymaga m.in. ochrony przed ingerencją, która może prowadzić do niebezpiecznych sytuacji. Dlatego wybieraj komponenty z długim okresem wsparcia i udokumentowanym postępowaniem z podatnościami oraz zaplanuj, jak aktualizacje będą wykonywane u klienta końcowego.
Jeśli sprzedajesz oprogramowanie lub produkt z elementami cyfrowymi pod własną nazwą, sam jesteś uznawany za producenta.
Częste błędy
- Czekanie do 2027 r. Obowiązek zgłaszania już obowiązuje, a projekty dostarczane po grudniu 2027 r. należy już teraz planować z komponentami zgodnymi z CRA.
- Mylenie oznakowania CE z cyberbezpieczeństwem. Obecne oznakowanie CE nie obejmuje cyberbezpieczeństwa. Obejmie je dopiero wraz z CRA.
- Pomijanie okresu wsparcia. Switch, który ma pracować w instalacji przez 15 lat, potrzebuje aktualizacji dłużej niż switch biurowy. Porównuj okres wsparcia, nie tylko cenę.
- Pozostawianie ustawień domyślnych. Nawet produkt zgodny z CRA trzeba prawidłowo skonfigurować: zmienić hasła, zamknąć nieużywane porty i usługi oraz podzielić sieć na strefy.
Produkty sieciowe w SCN
Nasi producenci switchy, routerów i komputerów przemysłowych przygotowują się do CRA. Moxa ma na przykład certyfikat IEC 62443-4-1 oraz produkty certyfikowane zgodnie z IEC 62443-4-2. Jako dystrybutor sprawdzamy, czy produkty mają prawidłowe oznakowanie CE i dokumentację, oraz przekazujemy Ci informacje o bezpieczeństwie od producentów. Zapytaj nas o okres wsparcia i status CRA konkretnego produktu.
Przykłady z naszej oferty
 MoxaSwitch zarządzalny EDS-4008Switch zarządzalny z serii EDS-4000, certyfikowany zgodnie z IEC 62443-4-2.Zobacz produkt →
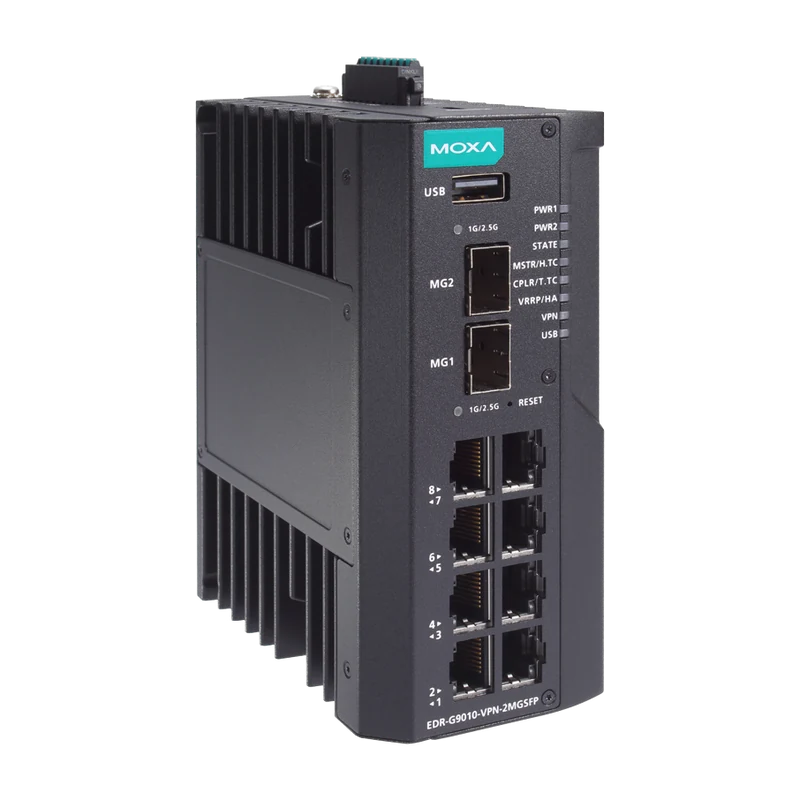 MoxaEDR-G9010, bezpieczny router gigabitowyRouter, zapora sieciowa i switch w jednym, certyfikowany zgodnie z IEC 62443-4-2 na poziomie SL2.Zobacz produkt →
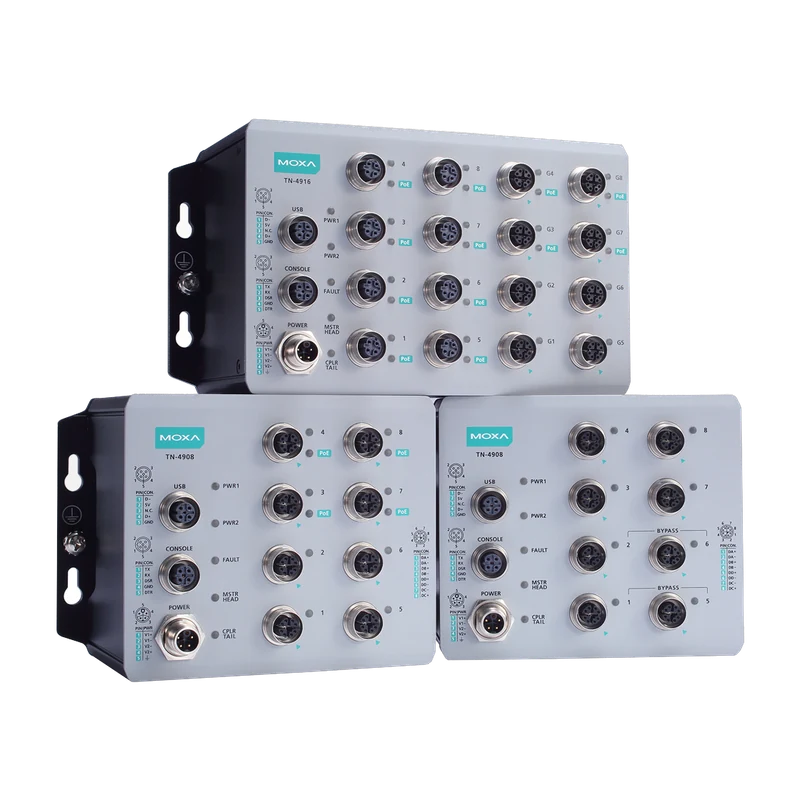 MoxaTN-4900, bezpieczny router M12Bezpieczny router ze złączami M12 do pociągów i pojazdów, certyfikowany zgodnie z IEC 62443-4-2 na poziomie SL2.Zobacz produkt →
Erik Ahlqvist jest dyrektorem zarządzającym SCN i od ponad 20 lat pomaga firmom przemysłowym dobierać elektronikę do wymagających warunków pracy. Jest inżynierem elektroniki (BSc), absolwentem KTH w Sztokholmie.
Profil na LinkedInNajczęściej zadawane pytania
Czy CRA dotyczy produktów, które już mamy zainstalowane?
Nie, wymogi dotyczą produktów wprowadzanych do obrotu od 11 grudnia 2027 r. Zainstalowanych urządzeń nie trzeba wymieniać. Producenci muszą jednak już teraz zgłaszać aktywnie wykorzystywane podatności, również w starszych produktach.
Czy po grudniu 2027 r. możemy kupować switche bez oznakowania zgodnego z CRA?
Produkty wprowadzone do obrotu przed tą datą mogą być nadal sprzedawane, na przykład z magazynu. Produkty wprowadzane do obrotu po tej dacie muszą spełniać wymogi CRA.
Do której klasy CRA należy switch przemysłowy?
Do klasy I. Routery, modemy i switche zaliczają się do ważnych produktów, co oznacza surowsze wymogi co do tego, jak producent wykazuje, że produkt spełnia wymagania. Router z funkcją zapory sieciowej może trafić do klasy II.
Czy wystarczy, że produkt ma certyfikat IEC 62443?
Nie automatycznie. IEC 62443 obejmuje wiele tych samych wymogów i jest mocnym sygnałem, że producent traktuje bezpieczeństwo poważnie, ale formalnie liczy się oznakowanie CE zgodnie z CRA.
Czy CRA obowiązuje w Wielkiej Brytanii i Norwegii?
CRA jest rozporządzeniem UE i obowiązuje bezpośrednio w państwach członkowskich UE. Jest oznaczone jako mające znaczenie dla EOG i ma zostać włączone do Porozumienia EOG, ale w listopadzie 2026 r. nie było jeszcze wdrożone do prawa norweskiego. Wielka Brytania ma własne przepisy. Kto sprzedaje do UE, i tak musi spełniać wymogi CRA.
To jest ogólny poradnik, a nie porada prawna. Pełny tekst rozporządzenia jest dostępny w EUR-Lex: rozporządzenie (UE) 2024/2847.
Więcej poradników: Produkty sieciowe
Wszystkie poradniki →Chcesz poznać status CRA i okres wsparcia konkretnego produktu? Zapytaj naszych inżynierów – odpowiedź otrzymasz w ciągu 24 godzin.
Zapytaj nas