



Cyber Resilience Act (CRA) – vad EU:s nya cyberkrav betyder för industrins nätverk
Switchen i elskåpet, routern för fjärrservice och industridatorn vid linjen är numera ”produkter med digitala element” enligt EU. Cyber Resilience Act (CRA) ställer krav på hur de utvecklas, uppdateras och dokumenteras. Här går vi igenom vad som gäller, när det gäller och vad du ska fråga efter när du köper.
 Av Erik Ahlqvist, VD på SCN · Uppdaterad 4 november 2026 · 6 min läsning
- Vad: EU-förordning (EU) 2024/2847 med cybersäkerhetskrav på all hård- och mjukvara som kan kopplas till ett nät eller en annan enhet.
- Vem bär ansvaret: tillverkaren i första hand. Importörer och distributörer ska kontrollera CE-märkning och dokumentation.
- När: rapportering av aktivt utnyttjade sårbarheter gäller sedan 11 september 2026. Övriga krav gäller för produkter som släpps ut på marknaden från 11 december 2027.
- Vad märks för dig: CE-märkningen kommer att omfatta cybersäkerhet, och varje produkt får en angiven supportperiod med säkerhetsuppdateringar, normalt minst fem år.
- Switchar och routrar räknas som ”viktiga produkter” (klass I), brandväggar som klass II med krav på granskning av tredje part.
Vad är Cyber Resilience Act?
CRA är den första EU-lagen som ställer cybersäkerhetskrav direkt på produkter, på samma sätt som lågspännings- och EMC-direktiven ställer krav på elsäkerhet och störningar. Förordningen trädde i kraft 10 december 2024 och gäller i hela EU utan att länderna behöver skriva egna lagar.
Den omfattar allt med ”digitala element” som kan anslutas till ett nätverk eller en annan enhet: switchar, routrar, gateways, industridatorer, operatörspaneler, uppkopplade givare och den mjukvara som följer med dem. Undantag finns för områden som redan har egna regler, till exempel medicintekniska produkter, fordon, civil luftfart och marin utrustning.
Tidslinjen
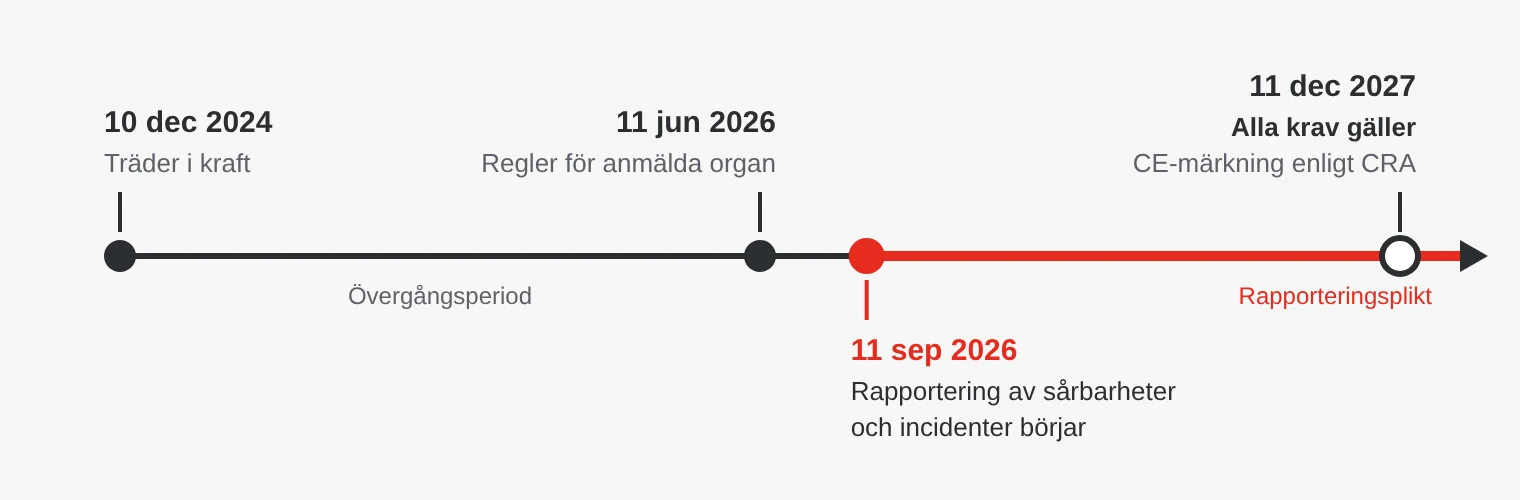
Produkter som släppts ut på marknaden före 11 december 2027 får säljas och användas vidare. Tillverkarens rapporteringsplikt gäller däremot redan nu, även för dem.
Vad kräver CRA av tillverkaren?
- Säker från början: riskbedömning, inga kända sårbarheter vid leverans, säkra grundinställningar utan standardlösenord och skydd av data och åtkomst.
- Hantering av sårbarheter under hela supportperioden: säkerhetsuppdateringar utan dröjsmål, en kontaktväg för att rapportera sårbarheter och en förteckning över mjukvarukomponenterna (SBOM).
- Supportperiod: tillverkaren ska ange hur länge produkten får säkerhetsuppdateringar. Den ska motsvara förväntad användningstid och är normalt minst fem år.
- Rapportering: aktivt utnyttjade sårbarheter och allvarliga incidenter rapporteras till ENISA – förvarning inom 24 timmar, anmälan inom 72 timmar och slutrapport därefter.
- Dokumentation: teknisk dokumentation, EU-försäkran om överensstämmelse och CE-märkning.
Böterna kan uppgå till 15 miljoner euro eller 2,5 procent av den globala omsättningen.
Klass I, klass II och kritiska produkter
De flesta produkter ligger i standardkategorin, där tillverkaren själv bedömer att kraven är uppfyllda. Produkter med större betydelse för säkerheten listas som ”viktiga produkter”.
| Kategori | Exempel inom industrins nätverk | Bedömning |
|---|---|---|
| Standard | Protokollgateways, I/O-moduler, givare, de flesta industridatorer | Tillverkaren själv |
| Viktig, klass I | Switchar, routrar, produkter med VPN, nätverkshanteringssystem, operativsystem | Tillverkaren själv om harmoniserade standarder följs fullt ut, annars tredje part |
| Viktig, klass II | Brandväggar, system för intrångsdetektering | Alltid tredje part |
| Kritisk | Bland annat smartkort och gateways för smarta elmätare | Särskild certifiering |
Var en viss produkt hamnar beror på dess huvudfunktion. En säker router med brandvägg kan alltså bedömas annorlunda än en enkel switch. Fråga tillverkaren hur de har klassat produkten.
Vad har IEC 62443 med saken att göra?
IEC 62443 är den etablerade standardserien för cybersäkerhet i industriella automationssystem. Två delar är särskilt intressanta för den som köper komponenter:
- IEC 62443-4-1 beskriver en säker utvecklingsprocess hos tillverkaren: hur produkter designas, testas och underhålls.
- IEC 62443-4-2 ställer tekniska säkerhetskrav på själva komponenten, i fyra säkerhetsnivåer (SL 1–4).
IEC 62443 är inte samma sak som CRA, och EU tar fram egna harmoniserade standarder för förordningen. Men kraven överlappar i stor utsträckning. En tillverkare som redan är certifierad enligt IEC 62443-4-1 och har produkter certifierade enligt 62443-4-2 har kommit långt.
Vad ska du fråga leverantören?
- Klassning: hur har ni klassat produkten enligt CRA, och när blir den CE-märkt enligt förordningen?
- Supportperiod: hur länge får produkten säkerhetsuppdateringar, och hur levereras de?
- Sårbarheter: hur rapporterar vi en sårbarhet till er, och hur informerar ni om nya (säkerhetsbulletiner, PSIRT)?
- SBOM: finns en förteckning över mjukvarukomponenterna i produkten?
- IEC 62443: är utvecklingsprocessen eller produkten certifierad enligt 62443-4-1 och 4-2?
- Äldre leveranser: får produkter vi köper före december 2027 fortsatt uppdateringar?
Om du bygger maskiner eller anläggningar
Bygger du in en switch eller industridator i en maskin du säljer i EU blir maskinen inte automatiskt en CRA-produkt – det är komponenterna som ska uppfylla förordningen. Men du ansvarar för maskinens säkerhet som helhet. Den nya maskinförordningen (EU) 2023/1230, som gäller från 20 januari 2027, kräver bland annat skydd mot manipulation som kan leda till farliga situationer. Välj därför komponenter med lång supportperiod och dokumenterad sårbarhetshantering, och planera för hur uppdateringar ska göras ute hos slutkunden.
Säljer du mjukvara eller en produkt med digitala element under eget namn räknas du själv som tillverkare.
Vanliga misstag
- Att vänta till 2027. Rapporteringsplikten gäller redan, och projekt som levereras efter december 2027 bör planeras med CRA-märkta komponenter nu.
- Att förväxla CE-märkning med cybersäkerhet. Dagens CE-märkning omfattar inte cybersäkerhet. Det gör den först med CRA.
- Att glömma supportperioden. En switch som ska sitta i en anläggning i 15 år behöver uppdateringar längre än en kontorsswitch. Jämför supportperiod, inte bara pris.
- Att lämna standardinställningar. Även en CRA-märkt produkt måste konfigureras rätt: byt lösenord, stäng oanvända portar och tjänster och dela upp nätet i zoner.
Nätverksprodukter hos SCN
Våra tillverkare av switchar, routrar och industridatorer förbereder sig för CRA. Moxa är till exempel certifierat enligt IEC 62443-4-1 och har produkter certifierade enligt IEC 62443-4-2. Som distributör kontrollerar vi att produkterna har rätt CE-märkning och dokumentation, och vi förmedlar säkerhetsinformation från tillverkarna till dig. Fråga oss om supportperiod och CRA-status för en viss produkt.
Exempel ur vårt sortiment
 MoxaEDS-4008 managed switchManaged switch i EDS-4000-serien, certifierad enligt IEC 62443-4-2.Se produkten →
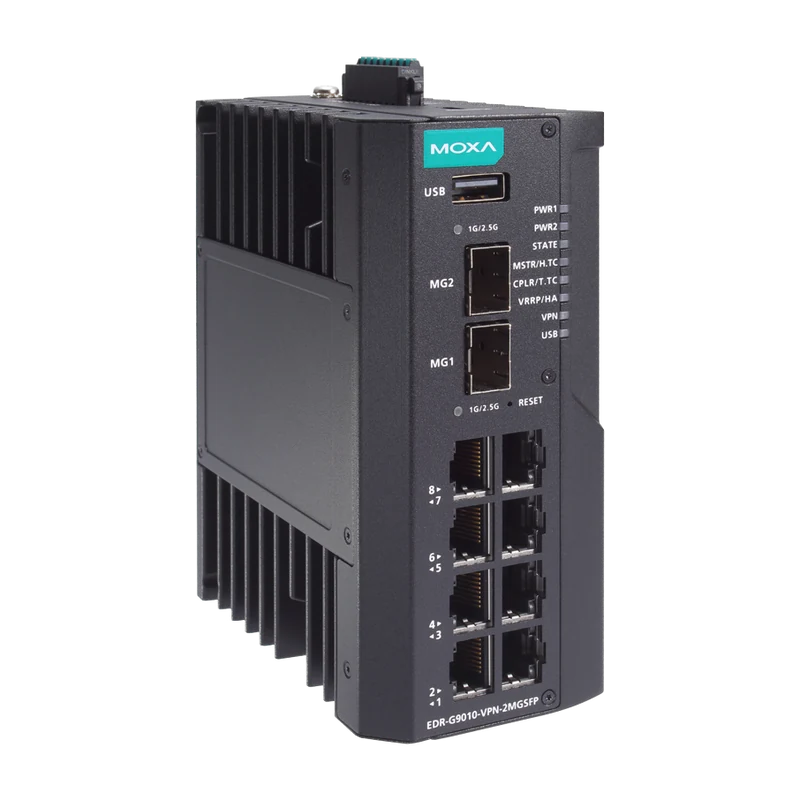 MoxaEDR-G9010 säker gigabitrouterRouter, brandvägg och switch i ett, certifierad enligt IEC 62443-4-2 nivå SL2.Se produkten →
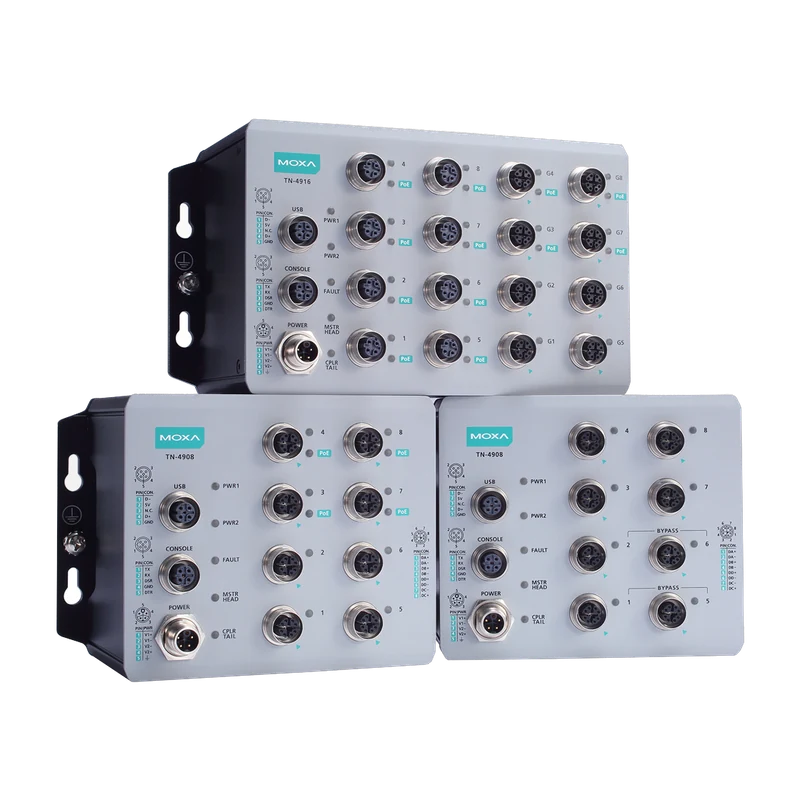 MoxaTN-4900 säker M12-routerSäker router med M12-kontakter för tåg och fordon, certifierad enligt IEC 62443-4-2 nivå SL2.Se produkten →
Erik Ahlqvist är VD för SCN och har i över 20 år hjälpt industriföretag att välja rätt elektronik för krävande miljöer. Han är högskoleingenjör i elektronik från KTH.
LinkedIn-profilVanliga frågor
Gäller CRA produkter som vi redan har installerade?
Nej, kraven gäller produkter som släpps ut på marknaden från 11 december 2027. Installerad utrustning behöver inte bytas. Tillverkarna måste dock redan nu rapportera aktivt utnyttjade sårbarheter även i äldre produkter.
Kan vi köpa switchar utan CRA-märkning efter december 2027?
Produkter som släppts ut på marknaden före datumet får fortsätta säljas, till exempel från lager. Produkter som släpps ut efter datumet måste uppfylla CRA.
Vilken CRA-klass hamnar en industriell switch i?
Klass I. Routrar, modem och switchar räknas som viktiga produkter, vilket innebär strängare krav på hur tillverkaren visar att produkten uppfyller kraven. En router med brandväggsfunktion kan hamna i klass II.
Räcker det att produkten är certifierad enligt IEC 62443?
Inte automatiskt. IEC 62443 täcker mycket av samma krav och är ett starkt tecken på att tillverkaren tar säkerheten på allvar, men det är CE-märkningen enligt CRA som gäller formellt.
Gäller CRA i Storbritannien och Norge?
CRA är en EU-förordning och gäller direkt i EU-länderna. Den är märkt som EES-relevant och väntas bli en del av EES-avtalet, men i november 2026 var den ännu inte införd i norsk rätt. Storbritannien har egna regler. Den som säljer till EU måste i alla fall uppfylla CRA.
Det här är en allmän vägledning och inte juridisk rådgivning. Förordningen i sin helhet finns hos EUR-Lex: förordning (EU) 2024/2847.
Vill du veta CRA-status och supportperiod för en viss produkt? Fråga våra ingenjörer – du får svar inom 24 timmar.
Fråga oss