



Cyber Resilience Act (CRA) – los nuevos ciberrequisitos de la UE para redes industriales
El switch del armario eléctrico, el router para el servicio remoto y el ordenador industrial junto a la línea son ahora «productos con elementos digitales» según la UE. La Cyber Resilience Act (CRA) establece requisitos sobre cómo se desarrollan, actualizan y documentan. Aquí repasamos qué se exige, a partir de cuándo y qué preguntar al comprar.
 Por Erik Ahlqvist, director general de SCN · Actualizado 4 noviembre 2026 · 8 min de lectura
- Qué: el Reglamento (UE) 2024/2847, con requisitos de ciberseguridad para todo el hardware y el software que pueda conectarse a una red o a otro dispositivo.
- Quién es responsable: en primer lugar, el fabricante. Los importadores y distribuidores deben comprobar el marcado CE y la documentación.
- Cuándo: la notificación de vulnerabilidades aprovechadas activamente es obligatoria desde el 11 de septiembre de 2026. Los demás requisitos se aplican a los productos introducidos en el mercado a partir del 11 de diciembre de 2027.
- Qué notará usted: el marcado CE pasará a incluir la ciberseguridad y cada producto tendrá un período de soporte declarado con actualizaciones de seguridad, normalmente de al menos cinco años.
- Los switches y routers se consideran «productos importantes» (clase I); los cortafuegos, clase II, con evaluación obligatoria por un tercero.
¿Qué es la Cyber Resilience Act?
La CRA es la primera ley de la UE que impone requisitos de ciberseguridad directamente a los productos, del mismo modo que las directivas de baja tensión y CEM establecen requisitos de seguridad eléctrica y de interferencias. El reglamento entró en vigor el 10 de diciembre de 2024 y se aplica en toda la UE sin que los países tengan que adoptar leyes propias.
Abarca todo lo que tenga «elementos digitales» y pueda conectarse a una red o a otro dispositivo: switches, routers, gateways, ordenadores industriales, paneles de operador, sensores conectados y el software que los acompaña. Hay excepciones para ámbitos que ya tienen su propia normativa, por ejemplo los productos sanitarios, los vehículos, la aviación civil y los equipos marinos.
El calendario
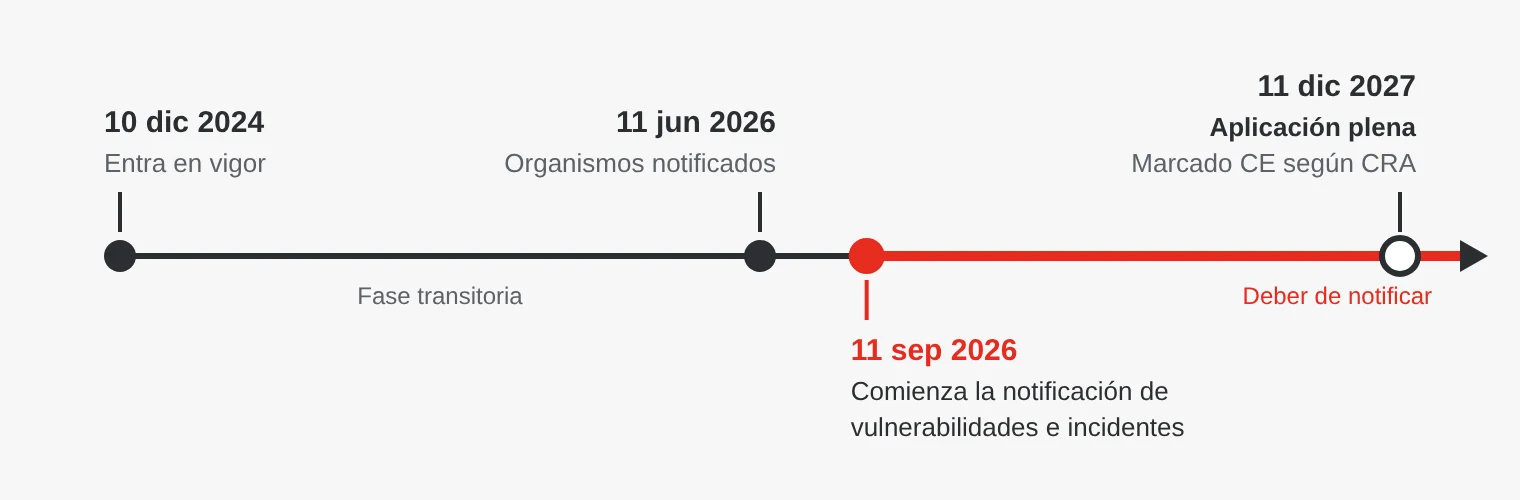
Los productos introducidos en el mercado antes del 11 de diciembre de 2027 pueden seguir vendiéndose y utilizándose. En cambio, la obligación de notificación del fabricante ya se aplica ahora, también a esos productos.
¿Qué exige la CRA al fabricante?
- Seguridad desde el diseño: evaluación de riesgos, ninguna vulnerabilidad conocida en el momento de la entrega, configuración segura por defecto sin contraseñas estándar y protección de los datos y del acceso.
- Gestión de vulnerabilidades durante todo el período de soporte: actualizaciones de seguridad sin demora, un canal de contacto para notificar vulnerabilidades y una lista de los componentes de software (SBOM).
- Período de soporte: el fabricante debe indicar durante cuánto tiempo recibirá el producto actualizaciones de seguridad. Debe corresponder a la vida útil prevista y es normalmente de al menos cinco años.
- Notificación: las vulnerabilidades aprovechadas activamente y los incidentes graves se notifican a ENISA: alerta temprana en un plazo de 24 horas, notificación en un plazo de 72 horas e informe final posteriormente.
- Documentación: documentación técnica, declaración UE de conformidad y marcado CE.
Las multas pueden alcanzar los 15 millones de euros o el 2,5 % del volumen de negocios mundial.
Clase I, clase II y productos críticos
La mayoría de los productos pertenecen a la categoría por defecto, en la que el propio fabricante evalúa que se cumplen los requisitos. Los productos con mayor relevancia para la seguridad figuran como «productos importantes».
| Categoría | Ejemplos en redes industriales | Evaluación |
|---|---|---|
| Por defecto | Gateways de protocolo, módulos de E/S, sensores, la mayoría de los ordenadores industriales | El propio fabricante |
| Importante, clase I | Switches, routers, productos con VPN, sistemas de gestión de red, sistemas operativos | El propio fabricante si se aplican íntegramente normas armonizadas; de lo contrario, un tercero |
| Importante, clase II | Cortafuegos, sistemas de detección de intrusiones | Siempre un tercero |
| Crítico | Entre otros, tarjetas inteligentes y gateways para contadores eléctricos inteligentes | Certificación específica |
La categoría de un producto concreto depende de su función principal. Por tanto, un router seguro con cortafuegos puede clasificarse de forma distinta a un switch sencillo. Pregunte al fabricante cómo ha clasificado el producto.
¿Qué tiene que ver IEC 62443?
IEC 62443 es la serie de normas consolidada para la ciberseguridad en sistemas de automatización industrial. Dos partes son especialmente relevantes para quien compra componentes:
- IEC 62443-4-1 describe un proceso de desarrollo seguro en el fabricante: cómo se diseñan, prueban y mantienen los productos.
- IEC 62443-4-2 establece requisitos técnicos de seguridad para el propio componente, en cuatro niveles de seguridad (SL 1–4).
IEC 62443 no es lo mismo que la CRA, y la UE está elaborando sus propias normas armonizadas para el reglamento. Pero los requisitos se solapan en gran medida. Un fabricante que ya está certificado según IEC 62443-4-1 y tiene productos certificados según 62443-4-2 tiene mucho camino recorrido.
¿Qué preguntar al proveedor?
- Clasificación: ¿cómo han clasificado el producto según la CRA y cuándo llevará el marcado CE conforme al reglamento?
- Período de soporte: ¿durante cuánto tiempo recibirá el producto actualizaciones de seguridad y cómo se suministran?
- Vulnerabilidades: ¿cómo les notificamos una vulnerabilidad y cómo informan ustedes de las nuevas (boletines de seguridad, PSIRT)?
- SBOM: ¿existe una lista de los componentes de software del producto?
- IEC 62443: ¿está el proceso de desarrollo o el producto certificado según 62443-4-1 y 4-2?
- Suministros anteriores: ¿seguirán recibiendo actualizaciones los productos que compremos antes de diciembre de 2027?
Si fabrica máquinas o instalaciones
Si integra un switch o un ordenador industrial en una máquina que vende en la UE, la máquina no se convierte automáticamente en un producto CRA: son los componentes los que deben cumplir el reglamento. Pero usted es responsable de la seguridad de la máquina en su conjunto. El nuevo Reglamento (UE) 2023/1230 relativo a las máquinas, aplicable a partir del 20 de enero de 2027, exige, entre otras cosas, protección frente a manipulaciones que puedan dar lugar a situaciones peligrosas. Por eso, elija componentes con un período de soporte largo y una gestión de vulnerabilidades documentada, y planifique cómo se instalarán las actualizaciones en las instalaciones del cliente final.
Si vende software o un producto con elementos digitales con su propio nombre, usted mismo se considera fabricante.
Errores habituales
- Esperar a 2027. La obligación de notificar ya está vigente, y los proyectos que se entreguen después de diciembre de 2027 deberían planificarse ya con componentes con marcado CRA.
- Confundir el marcado CE con la ciberseguridad. El marcado CE actual no abarca la ciberseguridad. Solo lo hará con la CRA.
- Olvidar el período de soporte. Un switch que va a estar 15 años en una instalación necesita actualizaciones durante más tiempo que un switch de oficina. Compare el período de soporte, no solo el precio.
- Dejar la configuración por defecto. Incluso un producto con marcado CRA debe configurarse correctamente: cambie las contraseñas, cierre los puertos y servicios que no se utilicen y segmente la red en zonas.
Productos de red en SCN
Nuestros fabricantes de switches, routers y ordenadores industriales se están preparando para la CRA. Moxa, por ejemplo, está certificada según IEC 62443-4-1 y tiene productos certificados según IEC 62443-4-2. Como distribuidor, comprobamos que los productos tengan el marcado CE y la documentación correctos, y le transmitimos la información de seguridad de los fabricantes. Consúltenos el período de soporte y el estado CRA de un producto concreto.
Ejemplos de nuestra gama
 MoxaSwitch gestionable EDS-4008Switch gestionable de la serie EDS-4000, certificado según IEC 62443-4-2.Ver producto →
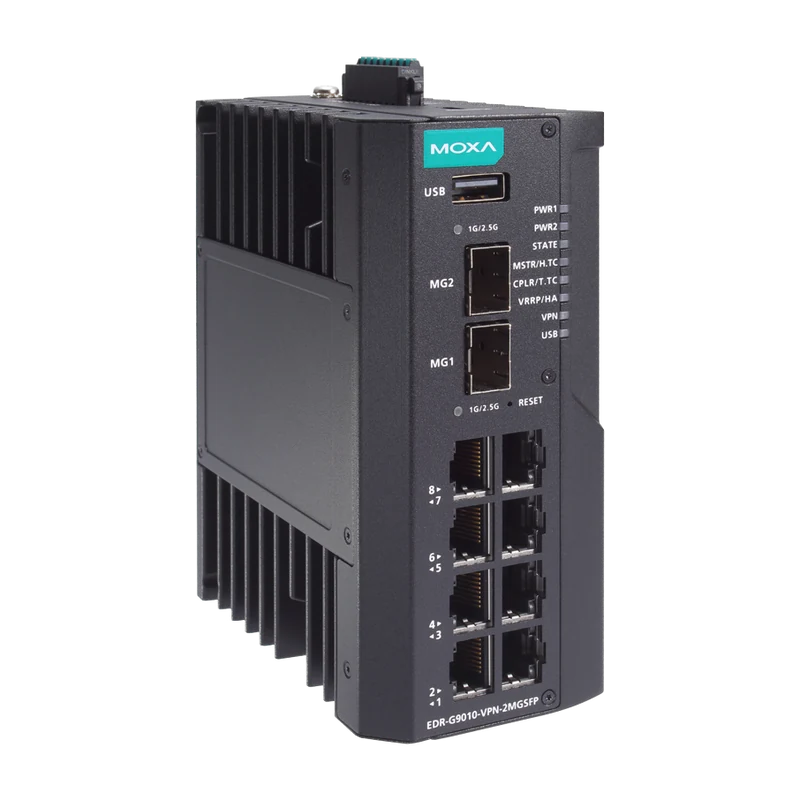 MoxaRouter gigabit seguro EDR-G9010Router, cortafuegos y switch en uno, certificado según IEC 62443-4-2 nivel SL2.Ver producto →
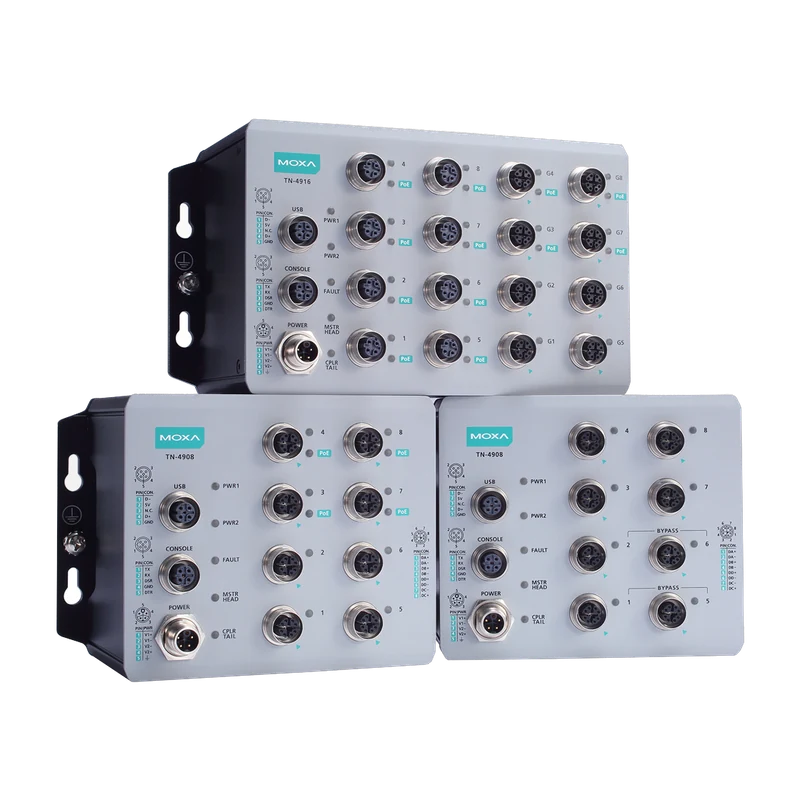 MoxaRouter M12 seguro TN-4900Router seguro con conectores M12 para trenes y vehículos, certificado según IEC 62443-4-2 nivel SL2.Ver producto →
Erik Ahlqvist es director general de SCN y lleva más de 20 años ayudando a empresas industriales a elegir la electrónica adecuada para entornos exigentes. Es ingeniero en electrónica (BSc) por el KTH de Estocolmo.
Perfil de LinkedInPreguntas frecuentes
¿Se aplica la CRA a los productos que ya tenemos instalados?
No, los requisitos se aplican a los productos introducidos en el mercado a partir del 11 de diciembre de 2027. No es necesario sustituir los equipos instalados. No obstante, los fabricantes ya deben notificar las vulnerabilidades aprovechadas activamente, también en productos más antiguos.
¿Podemos comprar switches sin marcado CRA después de diciembre de 2027?
Los productos introducidos en el mercado antes de esa fecha pueden seguir vendiéndose, por ejemplo desde el stock. Los productos introducidos después de esa fecha deben cumplir la CRA.
¿En qué clase de la CRA entra un switch industrial?
En la clase I. Los routers, módems y switches se consideran productos importantes, lo que implica requisitos más estrictos sobre cómo demuestra el fabricante que el producto cumple los requisitos. Un router con función de cortafuegos puede entrar en la clase II.
¿Basta con que el producto esté certificado según IEC 62443?
No automáticamente. IEC 62443 cubre muchos de los mismos requisitos y es una clara señal de que el fabricante se toma en serio la seguridad, pero lo que cuenta formalmente es el marcado CE conforme a la CRA.
¿Se aplica la CRA en el Reino Unido y en Noruega?
La CRA es un reglamento de la UE y se aplica directamente en los países de la UE. Está marcada como pertinente a efectos del EEE y se espera que se incorpore al Acuerdo EEE, pero en noviembre de 2026 todavía no se había incorporado al Derecho noruego. El Reino Unido tiene su propia normativa. En cualquier caso, quien vende a la UE debe cumplir la CRA.
Esta es una guía general y no constituye asesoramiento jurídico. El texto íntegro del reglamento está disponible en EUR-Lex: Reglamento (UE) 2024/2847.
Más guías sobre Productos de red
Todas las guías →¿Quiere conocer el estado CRA y el período de soporte de un producto concreto? Pregunte a nuestros ingenieros: recibirá respuesta en un plazo de 24 horas.
Pregúntanos