




IEC 62443 og NIS2 – cybersikkerhed i industrielle netværk
Styresystemer og industrielle netværk er i dag mål for angreb, og med NIS2 er cybersikkerhed blevet et lovkrav for mange virksomheder. Her forklarer vi IEC 62443, hvad NIS2 indebærer, og hvilke første skridt der giver størst effekt i et OT-netværk.
 Af Erik Ahlqvist, administrerende direktør i SCN · Opdateret 24 oktober 2026 · 7 min. læsning
- IEC 62443 – standardserien for cybersikkerhed i industrielle styresystemer (OT). Den stiller krav til anlægsejere, integratorer og produktleverandører.
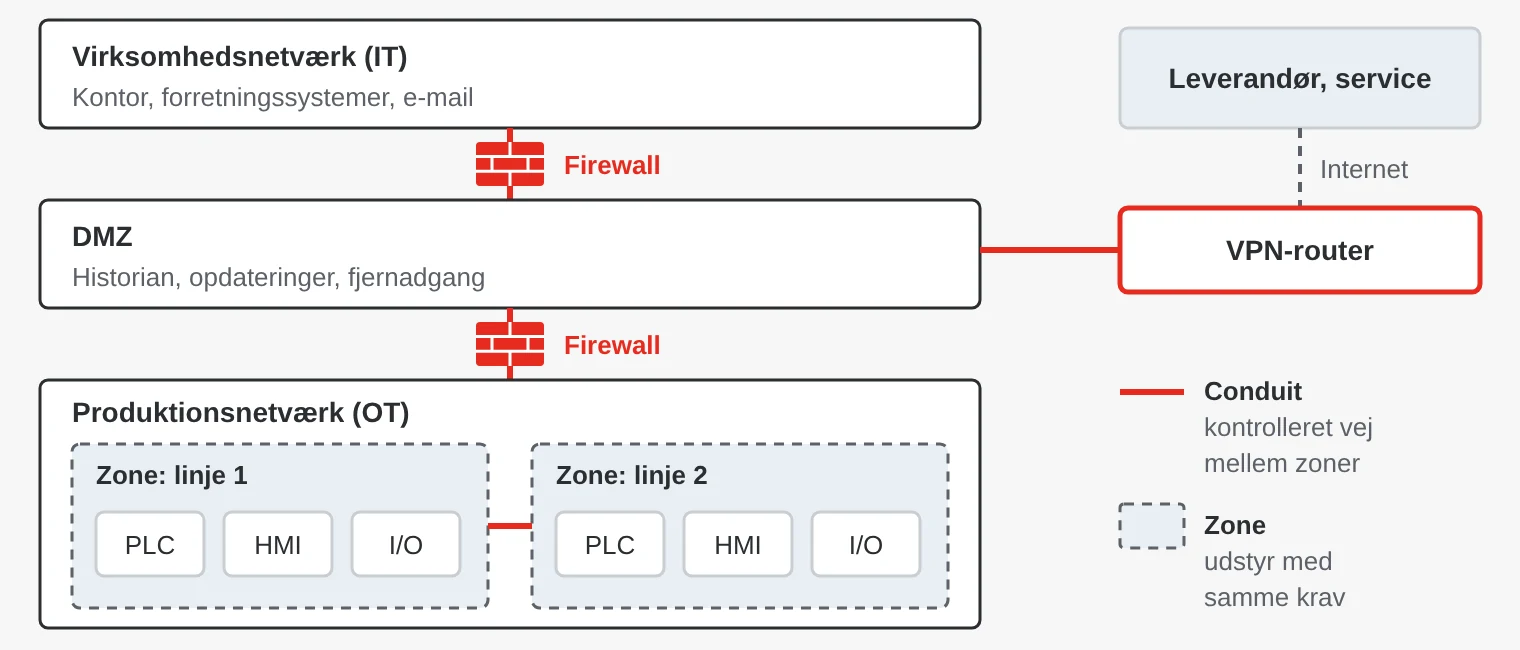
- Zoner og conduits – opdel netværket i zoner efter risiko, og kontrollér al trafik mellem dem.
- SL 1–4 – sikkerhedsniveauerne angiver, hvilken slags angriber beskyttelsen skal kunne modstå.
- NIS2 – EU-direktiv, der kræver risikostyring og hændelsesrapportering af mellemstore og store virksomheder i udpegede sektorer. I Danmark gælder NIS2-loven siden 1. juli 2025.
- Start med – kortlægning, segmentering, sikker fjernadgang og en plan for opdateringer.
Hvorfor OT-sikkerhed adskiller sig fra IT-sikkerhed
I kontorets IT-systemer kommer fortroligheden ofte først. I et styresystem er det tilgængeligheden og sikkerheden for mennesker og maskiner, der betyder mest: Processen må ikke stoppe, og en ventil må ikke åbnes af den forkerte person. Udstyret sidder ofte i 15–30 år, opdateringer kræver planlagte stop, og ældre protokoller som Modbus har ingen autentificering. Samtidig bliver flere og flere maskiner koblet på nettet for at få fjernservice.
Guiden er et teknisk overblik og ikke juridisk rådgivning. Hvilke krav der gælder for din virksomhed, afgøres af lovgivningen i dit land og af den kompetente myndighed.
Hvad er IEC 62443?
IEC 62443 er en serie internationale standarder for cybersikkerhed i industrielle automations- og styresystemer. Den bygger på arbejde i den amerikanske organisation ISA, og derfor ser du nogle gange navnet ISA/IEC 62443. Serien er inddelt i fire grupper: generelt, politikker og procedurer, systemer og komponenter.
| Del | Indhold | Henvender sig til |
|---|---|---|
| 62443-2-1 | Sikkerhedsprogram for drift og vedligehold | Anlægsejere |
| 62443-2-4 | Sikkerhedskrav til integratorer og serviceleverandører | Integratorer |
| 62443-3-2 | Risikovurdering, zoner og conduits | Anlægsejere og integratorer |
| 62443-3-3 | Sikkerhedskrav og sikkerhedsniveauer for systemer | Integratorer |
| 62443-4-1 | Sikker produktudviklingsproces | Produktleverandører |
| 62443-4-2 | Tekniske sikkerhedskrav til komponenter | Produktleverandører |
Tre roller
Anlægsejeren ejer og driver anlægget og har ansvaret for risiciene. Integratoren konstruerer, bygger og vedligeholder systemet. Produktleverandøren udvikler komponenterne, for eksempel switche, routere, PLC’er og software.
Sikkerhedsniveauer SL 1–4
- SL 1 – beskyttelse mod utilsigtede fejl og tilfældige overtrædelser.
- SL 2 – beskyttelse mod bevidste angreb med enkle midler, små ressourcer og almen viden.
- SL 3 – beskyttelse mod avancerede angreb med moderate ressourcer og viden om styresystemer.
- SL 4 – beskyttelse mod avancerede angreb med store ressourcer og høj motivation.
Zoner og conduits
En zone er en gruppe udstyr med de samme sikkerhedskrav, for eksempel en produktionslinje eller en transformerstation. En conduit, på dansk nogenlunde en kommunikationskanal, er den kontrollerede vej mellem zoner, typisk via en firewall eller en sikker router. Tanken er, at et indbrud i én zone ikke frit skal kunne sprede sig til resten af anlægget.
Hvad kræver NIS2 – og hvem er omfattet?
NIS2, direktiv (EU) 2022/2555, afløste det første NIS-direktiv og skulle være gennemført i EU-landene senest i oktober 2024. Mange lande blev forsinkede. I Danmark er direktivet gennemført med NIS2-loven, der trådte i kraft 1. juli 2025. Omfattede virksomheder skal registrere sig hos den kompetente myndighed for deres sektor. Andre lande er nået forskellige steder til.
Direktivet gælder som regel for mellemstore og store virksomheder, fra 50 ansatte eller 10 millioner euro i årsomsætning, i udpegede sektorer. Det omfatter energi, transport, sundhedsvæsen, drikkevand, spildevand og digital infrastruktur, men også fremstilling af blandt andet medicinsk udstyr, elektronik, elektrisk udstyr, maskiner og køretøjer samt fødevarer og kemikalier. Nogle virksomheder er omfattet uanset størrelse.
- Risikostyring – foranstaltninger for blandt andet hændelseshåndtering, beredskab og kontinuitet, sikkerhed i forsyningskæden, adgangskontrol og kryptering.
- Ledelsens ansvar – ledelsen skal uddannes i sikkerhedsforanstaltningerne og har ansvaret for, at de gennemføres.
- Hændelsesrapportering – en tidlig varsling inden for 24 timer, en hændelsesunderretning inden for 72 timer og en endelig rapport inden for en måned.
- Sanktioner – bøder på op til 10 millioner euro eller 2 procent af den globale årsomsætning for væsentlige enheder.
Også virksomheder, der ikke er omfattet, bliver påvirket, fordi kunder, der er omfattet, skal stille krav til deres leverandører. For producenter af produkter med digitale elementer kommer EU’s forordning om cyberrobusthed (CRA), forordning (EU) 2024/2847, oveni. Den gælder fuldt ud fra december 2027.
Praktiske første skridt
- Kortlæg. List udstyr, firmwareversioner og forbindelser. Du kan ikke beskytte det, du ikke ved, at du har.
- Segmentér. Opdel netværket i zoner med VLAN i managed switche og firewalls imellem. Adskil kontornetværket fra OT-netværket med en DMZ.
- Kontrollér trafikken. Industrielle firewalls og sikre routere med deep packet inspection forstår protokoller som Modbus og kan stoppe uautoriserede kommandoer, ikke kun porte.
- Sikr fjernadgangen. Ingen åbne porte mod internettet. Leverandører kobler på via VPN gennem et kontrolleret punkt med personlige konti og tofaktorgodkendelse.
- Opdatér og hærd. Lav en plan for firmwareopdateringer, skift standardadgangskoder, og luk tjenester og porte, der ikke bruges.
- Log og overvåg. Saml logs centralt, og giv alarm ved afvigelser, så hændelser opdages i tide.
- Planlæg gendannelse. Tag backup af konfigurationer og programmer, og test, at gendannelsen virker.
Eksempler fra forskellige brancher
- Energi – sikre routere mellem transformerstationer og driftscentral og firewalls, der forstår IEC 61850 og DNP3.
- Vand og spildevand – pumpestationer, der tilgås via mobilnettet og VPN i stedet for åbne porte.
- Fabrikker og maskinbyggere – NAT-enheder, der adskiller maskinnetværket fra kundens netværk, og VPN-routere til fjernservice.
- Jernbane – sikre routere og gateways med firewall, der adskiller delsystemerne i toget.
- Hospitaler og forsvar – medicinsk udstyr i egne zoner og streng adskillelse mellem netværk med forskellig sikkerhedsklassifikation.
Hvad skal du kræve af leverandører?
- Produkter certificeret efter IEC 62443-4-2 med angivet sikkerhedsniveau, for eksempel SL 2.
- At producenten udvikler efter IEC 62443-4-1 med en dokumenteret proces for sikker udvikling og håndtering af sårbarheder.
- Besked om, hvor længe der leveres sikkerhedsopdateringer.
- Sikre standardindstillinger: ingen fælles standardadgangskoder, signeret firmware og secure boot. Gerne også en fortegnelse over softwarekomponenterne (SBOM).
- For integratorer og servicevirksomheder: arbejdsgange efter IEC 62443-2-4.
Almindelige fejl
- Et fladt netværk. Når alt ligger i samme netværk, kan skadelig kode på en servicecomputer nå hver eneste PLC. Segmentering er ofte det tiltag, der giver størst effekt.
- Et air gap, der ikke findes. USB-nøgler, servicecomputere og 4G-modemer, som nogen har sat ind, bryder isoleringen. Kortlæg alle veje ind.
- Fjernadgang ved siden af. Portåbninger og fjernstyringsprogrammer fra en hurtig fejlsøgning bliver ofte siddende. Saml al fjernadgang i én kontrolleret løsning.
- Certifikatet bliver et alibi. En komponent certificeret efter IEC 62443-4-2 gør ikke systemet sikkert. Sikkerhedsniveauet afgøres af, hvordan zoner, conduits og procedurer er udformet.
Sikre netværksprodukter hos SCN
Vi har sikre routere, industrielle firewalls, NAT-enheder, VPN-routere og managed switche fra blandt andre Moxa, Axiomtek, INSYS icom, HMS Networks og Yaskawa. En del produkter i sortimentet er certificeret efter IEC 62443-4-2, for eksempel Moxas serielle device server NPort 6600-G2 på niveau SL 2.
Eksempler fra vores sortiment
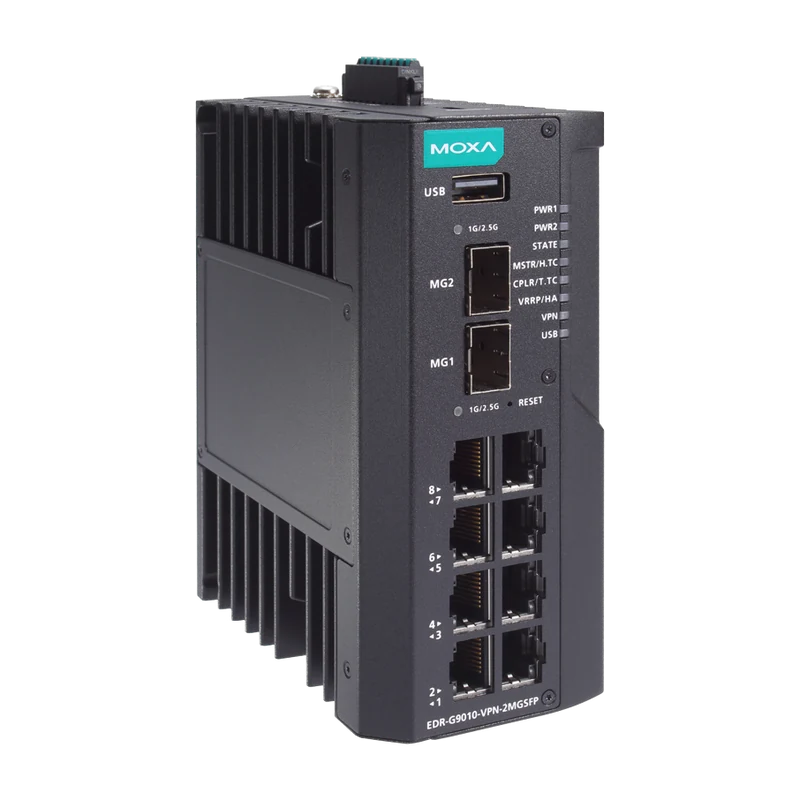 MoxaEDR-G9010 10-ports gigabit sikkerhedsrouterSikker router med firewall, IPS og deep packet inspection og op til 250 IPsec-tunneler.Se produktet →
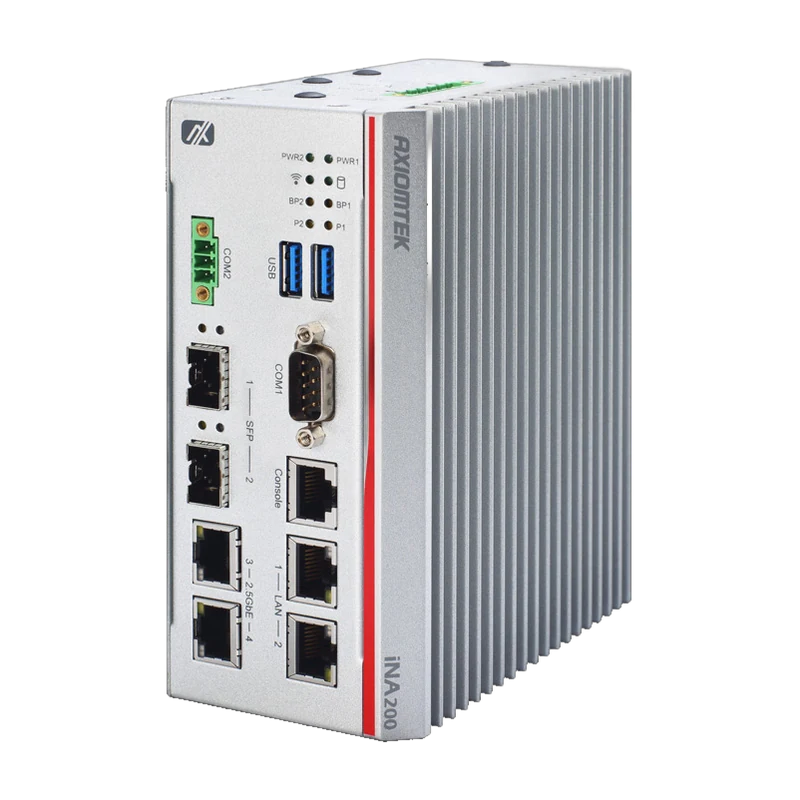 AxiomtekiNA200 OT-cybersikkerhedsgateway til DIN-skinneOT-sikkerhedsgateway til DIN-skinne med TPM 2.0, LAN bypass, SFP-fiberporte og plads til 5G, til −40 til 70 °C.Se produktet →
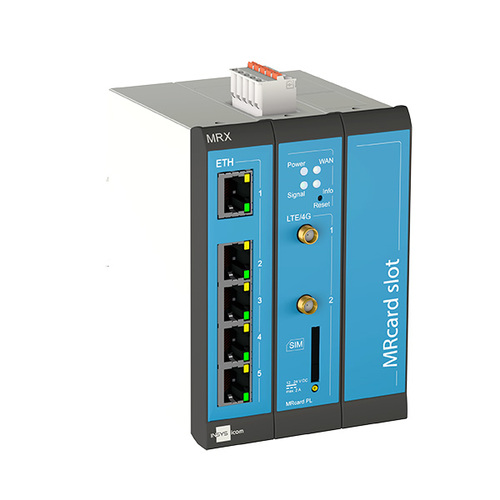 INSYS icomMRX3 Modulær industriel routerModulær industrirouter til sikker fjernadgang til maskiner og kritisk infrastruktur.Se produktet →
Erik Ahlqvist er administrerende direktør i SCN og har i over 20 år hjulpet industrivirksomheder med at vælge den rigtige elektronik til krævende miljøer. Han er uddannet ingeniør (BSc) i elektronik fra KTH i Stockholm.
LinkedIn-profilOfte stillede spørgsmål
Er IEC 62443 obligatorisk?
Standarden i sig selv er frivillig. Men den bruges ofte til at vise, at kravene i NIS2 og den nationale lovgivning er opfyldt, og flere og flere kunder kræver den ved indkøb.
Hvad er forskellen på IEC 62443 og ISO/IEC 27001?
ISO/IEC 27001 beskriver et ledelsessystem for informationssikkerhed i hele organisationen. IEC 62443 er skrevet til industrielle styresystemer og stiller tekniske krav til systemer og komponenter. Mange bruger begge.
Er min virksomhed omfattet af NIS2?
Det afhænger af sektor og størrelse. Tjek lovgivningen i dit land og vejledningen fra den kompetente myndighed, i Danmark blandt andet Styrelsen for Samfundssikkerhed. Også virksomheder, der ikke er omfattet, får ofte krav fra kunder, der er.
Hvad betyder SL 2 i IEC 62443?
Sikkerhedsniveau 2 betyder beskyttelse mod bevidste angreb med enkle midler og almen viden. Det er et udbredt niveau for certificerede industrielle netværksprodukter.
Flere guider
Alle guider →Vil du segmentere netværket eller sikre fjernadgangen? Beskriv anlægget for os – du får svar inden for 24 timer.
Spørg os