




IEC 62443 och NIS2 – cybersäkerhet för industriella nätverk
Styrsystem och industriella nätverk är i dag mål för angrepp, och med NIS2 har cybersäkerhet blivit ett lagkrav för många verksamheter. Här förklarar vi IEC 62443, vad NIS2 innebär och vilka första steg som ger mest effekt i ett OT-nät.
 Av Erik Ahlqvist, VD på SCN · Uppdaterad 24 oktober 2026 · 7 min läsning
- IEC 62443 – standardserien för cybersäkerhet i industriella styrsystem (OT). Den ställer krav på tillgångsägare, integratörer och produktleverantörer.
- Zoner och conduits – dela nätet i zoner efter risk och kontrollera all trafik mellan dem.
- SL 1–4 – säkerhetsnivåerna anger vilken sorts angripare skyddet ska stå emot.
- NIS2 – EU-direktiv som kräver riskhantering och incidentrapportering av medelstora och stora verksamheter i utpekade sektorer. I Sverige gäller cybersäkerhetslagen sedan 15 januari 2026.
- Börja med – inventering, segmentering, säker fjärråtkomst och en plan för uppdateringar.
Varför OT-säkerhet skiljer sig från IT-säkerhet
I kontorets IT-system kommer sekretessen ofta först. I ett styrsystem är det tillgängligheten och säkerheten för människor och maskiner som betyder mest: processen får inte stanna och en ventil får inte öppnas av fel person. Utrustningen sitter ofta i 15–30 år, uppdateringar kräver planerade stopp och äldre protokoll som Modbus saknar autentisering. Samtidigt kopplas allt fler maskiner upp för fjärrservice.
Guiden är en teknisk översikt och inte juridisk rådgivning. Vilka krav som gäller din verksamhet avgörs av lagen i ditt land och av tillsynsmyndigheten.
Vad är IEC 62443?
IEC 62443 är en serie internationella standarder för cybersäkerhet i industriella automations- och styrsystem. Den bygger på arbete inom den amerikanska organisationen ISA, och därför ser du ibland namnet ISA/IEC 62443. Serien är indelad i fyra grupper: allmänt, policyer och rutiner, system och komponenter.
| Del | Innehåll | Riktar sig till |
|---|---|---|
| 62443-2-1 | Säkerhetsprogram för drift och underhåll | Tillgångsägare |
| 62443-2-4 | Säkerhetskrav på integratörer och serviceleverantörer | Integratörer |
| 62443-3-2 | Riskbedömning, zoner och conduits | Tillgångsägare och integratörer |
| 62443-3-3 | Säkerhetskrav och säkerhetsnivåer för system | Integratörer |
| 62443-4-1 | Säker produktutvecklingsprocess | Produktleverantörer |
| 62443-4-2 | Tekniska säkerhetskrav på komponenter | Produktleverantörer |
Tre roller
Tillgångsägaren äger och driver anläggningen och ansvarar för riskerna. Integratören konstruerar, bygger och underhåller systemet. Produktleverantören utvecklar komponenterna, till exempel switchar, routrar, PLC:er och mjukvara.
Säkerhetsnivåer SL 1–4
- SL 1 – skydd mot oavsiktliga misstag och tillfälliga överträdelser.
- SL 2 – skydd mot avsiktliga angrepp med enkla medel, små resurser och allmän kunskap.
- SL 3 – skydd mot avancerade angrepp med måttliga resurser och kunskap om styrsystem.
- SL 4 – skydd mot avancerade angrepp med stora resurser och hög motivation.
Zoner och conduits
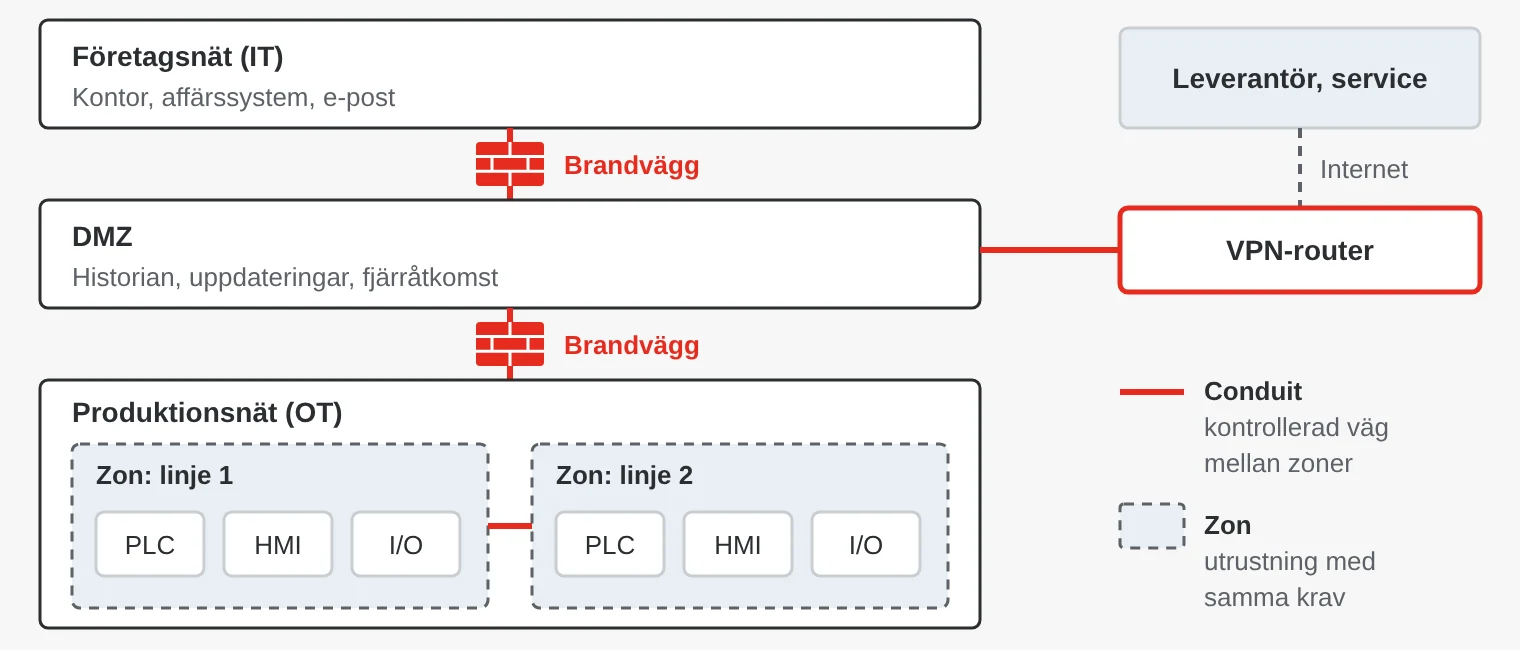
En zon är en grupp utrustning med samma säkerhetskrav, till exempel en produktionslinje eller en elstation. En conduit, på svenska ungefär kommunikationskanal, är den kontrollerade vägen mellan zoner, typiskt via en brandvägg eller en säker router. Tanken är att ett intrång i en zon inte ska kunna sprida sig fritt till resten av anläggningen.
Vad kräver NIS2 – och vem omfattas?
NIS2, direktiv (EU) 2022/2555, ersatte det första NIS-direktivet och skulle vara infört i EU-länderna senast i oktober 2024. Många länder blev försenade. I Sverige genomförs direktivet genom cybersäkerhetslagen (2025:1506), som gäller sedan 15 januari 2026. Verksamheter som omfattas ska anmäla sig till den myndighet regeringen utsett, i dag Myndigheten för civilt försvar (MCF). Andra länder har kommit olika långt.
Direktivet gäller i regel medelstora och stora verksamheter, från 50 anställda eller 10 miljoner euro i årsomsättning, i utpekade sektorer. Dit hör energi, transporter, hälso- och sjukvård, dricksvatten, avlopp och digital infrastruktur, men också tillverkning av bland annat medicintekniska produkter, elektronik, elektrisk utrustning, maskiner och fordon, samt livsmedel och kemikalier. Vissa verksamheter omfattas oavsett storlek.
- Riskhantering – åtgärder för bland annat incidenthantering, kontinuitet, säkerhet i leveranskedjan, åtkomstkontroll och kryptering.
- Ledningens ansvar – ledningen ska utbildas i säkerhetsåtgärderna och ansvarar för att de genomförs.
- Incidentrapportering – en första underrättelse inom 24 timmar, en incidentanmälan inom 72 timmar och en slutrapport inom en månad.
- Sanktioner – avgifter på upp till 10 miljoner euro eller 2 procent av den globala årsomsättningen för väsentliga verksamheter.
Även företag som inte omfattas påverkas, eftersom kunder som omfattas måste ställa krav på sina leverantörer. För tillverkare av produkter med digitala delar tillkommer EU:s cyberresiliensförordning (CRA), förordning (EU) 2024/2847, som gäller fullt ut från december 2027.
Praktiska första steg
- Inventera. Lista utrustning, firmwareversioner och förbindelser. Du kan inte skydda det du inte vet att du har.
- Segmentera. Dela nätet i zoner med VLAN i managed switchar och brandväggar emellan. Skilj kontorsnätet från OT-nätet med en DMZ.
- Kontrollera trafiken. Industriella brandväggar och säkra routrar med djup paketinspektion förstår protokoll som Modbus och kan stoppa otillåtna kommandon, inte bara portar.
- Säkra fjärråtkomsten. Inga öppna portar mot internet. Leverantörer kopplar upp via VPN genom en kontrollerad punkt, med personliga konton och tvåfaktorsinloggning.
- Uppdatera och härda. Gör en plan för firmwareuppdateringar, byt standardlösenord och stäng tjänster och portar som inte används.
- Logga och övervaka. Samla loggar centralt och larma vid avvikelser, så att incidenter upptäcks i tid.
- Planera för återställning. Säkerhetskopiera konfigurationer och program, och testa att återställningen fungerar.
Exempel från olika branscher
- Energi – säkra routrar mellan elstationer och driftcentral, och brandväggar som förstår IEC 61850 och DNP3.
- Vatten och avlopp – pumpstationer som nås via mobilnät och VPN i stället för öppna portar.
- Fabrik och maskinbyggare – NAT-enheter som skiljer maskinnätet från kundens nät, och VPN-routrar för fjärrservice.
- Järnväg – säkra routrar och gateways med brandvägg som skiljer delsystemen i tåget åt.
- Sjukhus och försvar – medicinsk utrustning i egna zoner, och strikt separation mellan nät med olika säkerhetsklass.
Vad ska du kräva av leverantörer?
- Produkter certifierade enligt IEC 62443-4-2, med angiven säkerhetsnivå, till exempel SL 2.
- Att tillverkaren utvecklar enligt IEC 62443-4-1, med en dokumenterad process för säker utveckling och sårbarhetshantering.
- Besked om hur länge säkerhetsuppdateringar levereras.
- Säkra grundinställningar: inga gemensamma standardlösenord, signerad firmware och säker uppstart. Gärna även en förteckning över mjukvarukomponenterna (SBOM).
- För integratörer och serviceföretag: arbetssätt enligt IEC 62443-2-4.
Vanliga misstag
- Ett platt nät. När allt ligger i samma nät kan skadlig kod på en servicedator nå varje PLC. Segmentering är ofta den åtgärd som ger mest effekt.
- Ett luftgap som inte finns. USB-minnen, servicedatorer och 4G-modem som någon har satt in bryter isoleringen. Inventera alla vägar in.
- Fjärråtkomst vid sidan av. Portöppningar och fjärrstyrningsprogram från en snabb felsökning blir ofta kvar. Samla all fjärråtkomst i en kontrollerad lösning.
- Certifikatet blir ett alibi. En komponent certifierad enligt IEC 62443-4-2 gör inte systemet säkert. Säkerhetsnivån avgörs av hur zoner, conduits och rutiner är utformade.
Säkra nätverksprodukter hos SCN
Vi har säkra routrar, industriella brandväggar, NAT-enheter, VPN-routrar och managed switchar från bland andra Moxa, Axiomtek, INSYS icom, HMS Networks och Yaskawa. En del produkter i sortimentet är certifierade enligt IEC 62443-4-2, till exempel Moxas seriella enhetsserver NPort 6600-G2 på nivå SL 2.
Exempel ur vårt sortiment
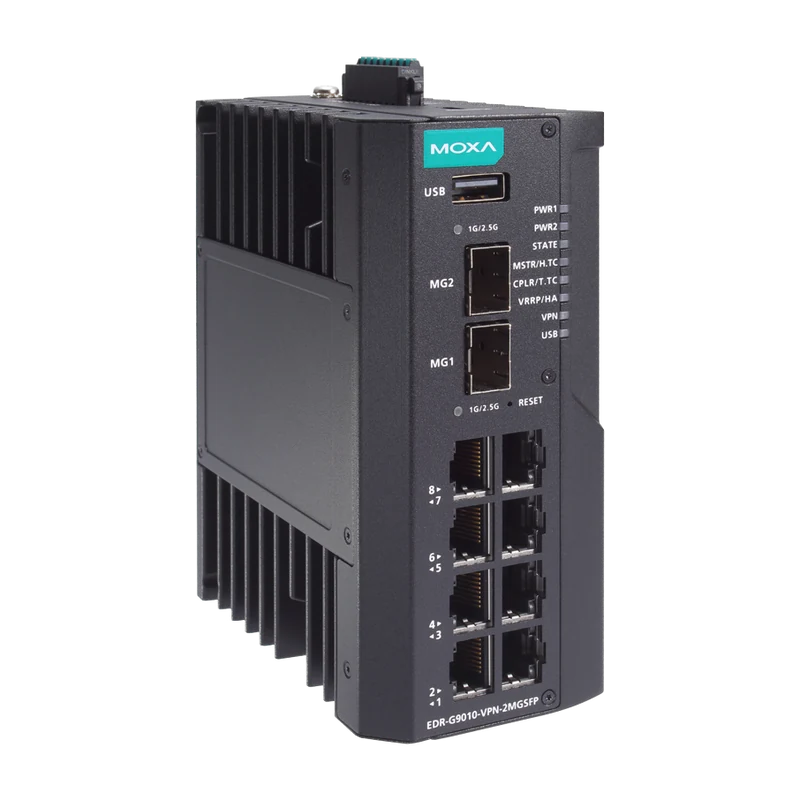 MoxaEDR-G9010 säker gigabitrouter med 10 portarSäker router med brandvägg, IPS och djup paketinspektion och upp till 250 IPsec-tunnlar.Se produkten →
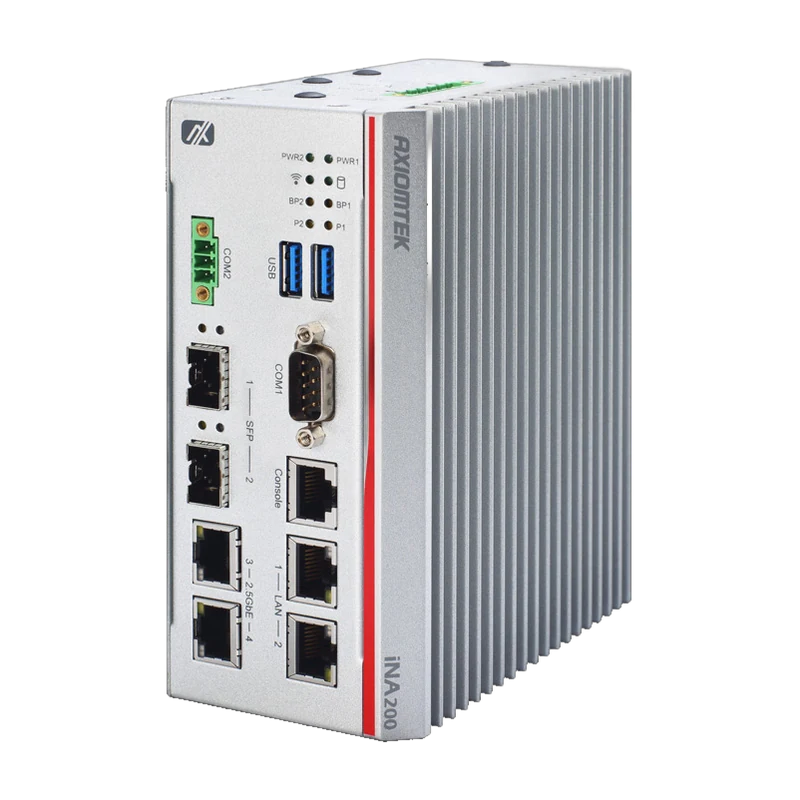 AxiomtekiNA200 OT-säkerhetsgateway för DIN-skenaOT-säkerhetsgateway för DIN-skena med TPM 2.0, LAN bypass, SFP-fiberportar och plats för 5G, för −40 till 70 °C.Se produkten →
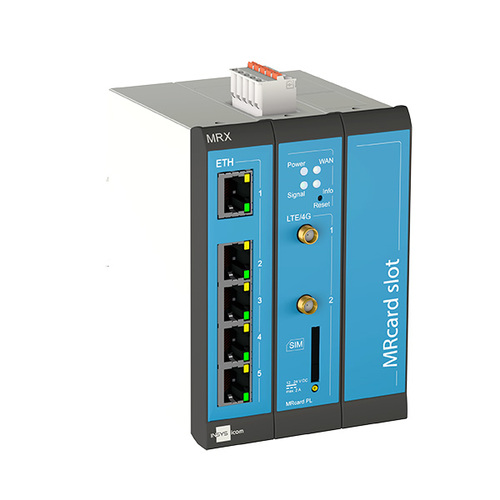 INSYS icomMRX3 Modulär industriell routerModulär industrirouter för säker fjärråtkomst till maskiner och kritisk infrastruktur.Se produkten →
Erik Ahlqvist är VD för SCN och har i över 20 år hjälpt industriföretag att välja rätt elektronik för krävande miljöer. Han är högskoleingenjör i elektronik från KTH.
LinkedIn-profilVanliga frågor
Är IEC 62443 obligatorisk?
Standarden i sig är frivillig. Men den används ofta för att visa att kraven i NIS2 och den nationella lagstiftningen är uppfyllda, och allt fler kunder kräver den vid upphandlingar.
Vad är skillnaden mellan IEC 62443 och ISO/IEC 27001?
ISO/IEC 27001 beskriver ett ledningssystem för informationssäkerhet i hela organisationen. IEC 62443 är skriven för industriella styrsystem och ger tekniska krav på system och komponenter. Många använder båda.
Omfattas mitt företag av NIS2?
Det beror på sektor och storlek. Kontrollera lagen i ditt land och tillsynsmyndighetens vägledning, i Sverige hos MCF. Även företag som inte omfattas får ofta krav från kunder som gör det.
Vad betyder SL 2 i IEC 62443?
Säkerhetsnivå 2 innebär skydd mot avsiktliga angrepp med enkla medel och allmän kunskap. Det är en vanlig nivå för certifierade industriella nätverksprodukter.
Fler guider
Alla guider →Vill du segmentera nätet eller säkra fjärråtkomsten? Beskriv anläggningen för oss – du får svar inom 24 timmar.
Fråga oss