




IEC 62443 ja NIS2 – teollisuusverkkojen kyberturvallisuus
Ohjausjärjestelmät ja teollisuusverkot ovat nykyään hyökkäysten kohteita, ja NIS2 on tehnyt kyberturvallisuudesta lakisääteisen vaatimuksen monille organisaatioille. Tässä oppaassa kerrotaan, mikä IEC 62443 on, mitä NIS2 tarkoittaa ja mitkä ensimmäiset askeleet ovat OT-verkossa tärkeimpiä.
 Kirjoittaja Erik Ahlqvist, SCN:n toimitusjohtaja · Päivitetty 24 lokakuuta 2026 · 5 min lukuaika
- IEC 62443 – standardisarja teollisuuden ohjausjärjestelmien (OT) kyberturvallisuudelle. Siinä on vaatimuksia laitosten omistajille, integraattoreille ja tuotetoimittajille.
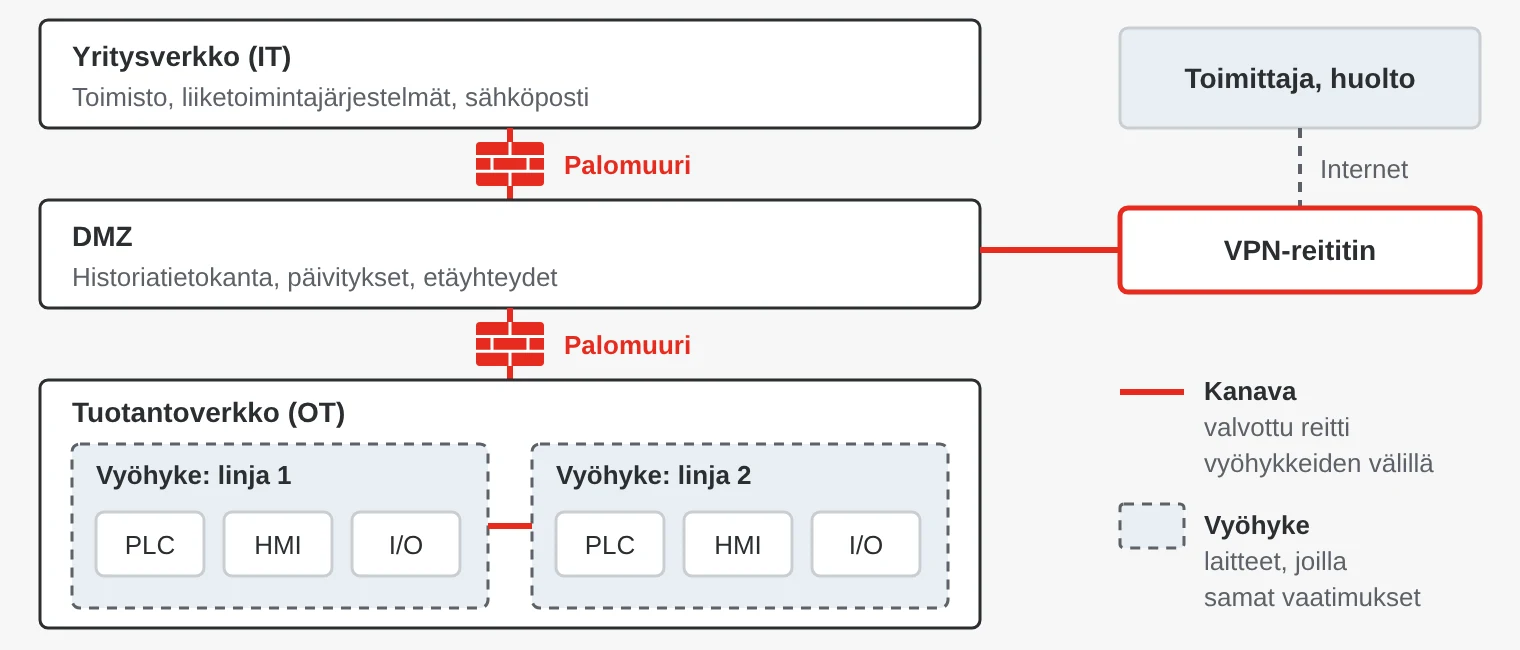
- Vyöhykkeet ja kanavat – jaa verkko riskin perusteella vyöhykkeisiin ja valvo kaikkea niiden välistä liikennettä.
- SL 1–4 – turvatasot kertovat, millaista hyökkääjää vastaan suojauksen täytyy kestää.
- NIS2 – EU-direktiivi, joka vaatii riskienhallintaa ja poikkeamista ilmoittamista keskisuurilta ja suurilta organisaatioilta nimetyillä toimialoilla. Se on voimassa kunkin EU-maan kansallisen lainsäädännön kautta.
- Aloita – laiteinventaariolla, segmentoinnilla, turvallisilla etäyhteyksillä ja päivityssuunnitelmalla.
Miksi OT-tietoturva eroaa IT-tietoturvasta
Toimiston IT-ympäristössä luottamuksellisuus on usein etusijalla. Ohjausjärjestelmässä tärkeimpiä ovat käytettävyys ja turvallisuus: prosessi ei saa pysähtyä, eikä väärä henkilö saa avata venttiiliä. Laitteet ovat usein käytössä 15–30 vuotta, päivitykset vaativat suunniteltuja seisokkeja, eikä vanhemmissa protokollissa, kuten Modbusissa, ole tunnistautumista. Samaan aikaan yhä useampi kone liitetään verkkoon etähuoltoa varten.
Tämä opas on tekninen yleiskatsaus, ei oikeudellinen neuvonta. Organisaatiotasi koskevat vaatimukset määräytyvät kansallisen lainsäädännön ja valvontaviranomaisen mukaan.
Mikä on IEC 62443?
IEC 62443 on kansainvälinen standardisarja teollisuusautomaation ja ohjausjärjestelmien kyberturvallisuudelle. Se perustuu yhdysvaltalaisen ISA-järjestön työhön, minkä vuoksi näet joskus myös nimen ISA/IEC 62443.
| Osa | Sisältö | Kenelle |
|---|---|---|
| 62443-2-1 | Tietoturvaohjelma käyttöön ja kunnossapitoon | Laitosten omistajat |
| 62443-2-4 | Tietoturvavaatimukset integraattoreille ja palveluntarjoajille | Integraattorit |
| 62443-3-2 | Riskienarviointi, vyöhykkeet ja kanavat | Laitosten omistajat ja integraattorit |
| 62443-3-3 | Järjestelmän tietoturvavaatimukset ja turvatasot | Integraattorit |
| 62443-4-1 | Turvallinen tuotekehityksen elinkaari | Tuotetoimittajat |
| 62443-4-2 | Komponenttien tekniset tietoturvavaatimukset | Tuotetoimittajat |
Kolme roolia
Laitoksen omistaja (asset owner) omistaa ja käyttää laitosta ja vastaa riskeistä. Integraattori suunnittelee, rakentaa ja ylläpitää järjestelmää. Tuotetoimittaja kehittää komponentit, kuten kytkimet, reitittimet, logiikat ja ohjelmistot.
Turvatasot SL 1–4
- SL 1 – suojaus tahattomia virheitä ja satunnaisia rikkomuksia vastaan.
- SL 2 – suojaus tahallisia hyökkäyksiä vastaan, joissa käytetään yksinkertaisia keinoja ja yleistä osaamista.
- SL 3 – suojaus kehittyneitä hyökkäyksiä vastaan, joissa on kohtuulliset resurssit ja ohjausjärjestelmätuntemusta.
- SL 4 – suojaus kehittyneitä hyökkäyksiä vastaan, joissa on laajat resurssit ja vahva motivaatio.
Vyöhykkeet ja kanavat
Vyöhyke (zone) on ryhmä laitteita, joilla on samat tietoturvavaatimukset, esimerkiksi tuotantolinja tai sähköasema. Kanava (conduit) on vyöhykkeiden välinen valvottu tiedonsiirtoreitti, tyypillisesti palomuurin tai tietoturvareitittimen kautta. Ajatuksena on, ettei yhteen vyöhykkeeseen tunkeutunut hyökkääjä pääse leviämään vapaasti muualle laitokseen.
Mitä NIS2 vaatii – ja ketä se koskee?
NIS2 eli direktiivi (EU) 2022/2555 korvasi ensimmäisen NIS-direktiivin, ja EU:n jäsenvaltioiden piti saattaa se osaksi kansallista lainsäädäntöään lokakuuhun 2024 mennessä. Ruotsissa kyberturvallisuuslaki (2025:1506) on ollut voimassa 15. tammikuuta 2026 alkaen, ja sen piiriin kuuluvien organisaatioiden täytyy rekisteröityä Ruotsin siviilipuolustusvirastoon (MCF). Muut maat ovat eri vaiheissa, ja Isolla-Britannialla on omat sääntönsä.
Direktiivi koskee yleensä keskisuuria ja suuria organisaatioita, joilla on vähintään 50 työntekijää tai 10 miljoonan euron vuosiliikevaihto, nimetyillä toimialoilla. Niitä ovat muun muassa energia, liikenne, terveydenhuolto, vesihuolto ja digitaalinen infrastruktuuri, mutta myös lääkinnällisten laitteiden, elektroniikan, koneiden ja ajoneuvojen valmistus sekä elintarvikkeet ja kemikaalit. Osa toimijoista kuuluu piiriin koosta riippumatta.
- Riskienhallinta – toimenpiteet muun muassa poikkeamien käsittelyyn, toiminnan jatkuvuuteen, toimitusketjun turvallisuuteen, pääsynhallintaan ja salaukseen.
- Johdon vastuu – johdon täytyy saada koulutus tietoturvatoimenpiteistä, ja se vastaa niiden toteuttamisesta.
- Poikkeamista ilmoittaminen – varhainen varoitus 24 tunnin kuluessa, poikkeamailmoitus 72 tunnin kuluessa ja loppuraportti kuukauden kuluessa.
- Seuraamukset – keskeisille toimijoille enintään 10 miljoonan euron tai 2 prosentin maailmanlaajuista vuosiliikevaihtoa vastaavat sakot.
Myös direktiivin ulkopuolelle jäävät yritykset joutuvat mukaan, koska sen piiriin kuuluvien asiakkaiden täytyy asettaa vaatimuksia toimittajilleen. Digitaalisia elementtejä sisältävien tuotteiden valmistajia koskee lisäksi EU:n kyberkestävyyssäädös (Cyber Resilience Act, CRA), asetus (EU) 2024/2847, jota sovelletaan kokonaisuudessaan joulukuusta 2027 alkaen.
Käytännön ensiaskeleet
- Tee inventaario. Listaa laitteet, laiteohjelmistoversiot ja yhteydet. Et voi suojata sellaista, minkä olemassaolosta et tiedä.
- Segmentoi. Jaa verkko vyöhykkeisiin hallittavien kytkinten VLANeilla ja sijoita niiden väliin palomuurit. Erota toimistoverkko OT-verkosta DMZ:n avulla.
- Valvo liikennettä. Teolliset palomuurit ja tietoturvareitittimet, joissa on syväpakettitarkastus (DPI), ymmärtävät protokollia kuten Modbusia ja voivat estää luvattomat komennot.
- Suojaa etäyhteydet. Ei avoimia portteja internetiin. Toimittajat muodostavat VPN-yhteyden hallitun pisteen kautta henkilökohtaisilla tunnuksilla ja kaksivaiheisella tunnistautumisella.
- Päivitä ja kovenna. Suunnittele laiteohjelmistopäivitykset, vaihda oletussalasanat ja poista käytöstä tarpeettomat palvelut ja portit.
- Kirjaa ja valvo. Kerää lokit keskitetysti ja hälytä poikkeamista, jotta tietoturvapoikkeamat havaitaan ajoissa.
- Suunnittele palautuminen. Varmuuskopioi konfiguraatiot ja ohjelmat ja testaa, että palautus toimii.
Esimerkkejä eri toimialoilta
- Energia – tietoturvareitittimet sähköasemien ja valvomon välillä sekä palomuurit, jotka ymmärtävät IEC 61850:tä.
- Vesihuolto ja jätevesi – pumppaamoihin muodostetaan yhteys matkaviestinverkon ja VPN:n kautta avoimien porttien sijaan.
- Tehtaat ja koneenrakentajat – NAT-laitteet, jotka erottavat koneen verkon asiakkaan verkosta, ja VPN-reitittimet etähuoltoon.
- Rautatiet – tietoturvareitittimet ja palomuurilla suojatut yhdyskäytävät, jotka erottavat junan alijärjestelmät toisistaan.
- Sairaalat ja puolustus – lääkinnälliset laitteet omissa vyöhykkeissään ja tiukka erottelu eri turvallisuusluokan verkkojen välillä.
Mitä toimittajilta kannattaa vaatia?
- Standardin IEC 62443-4-2 mukaan sertifioituja tuotteita, joiden turvataso on ilmoitettu, esimerkiksi SL 2.
- Standardin IEC 62443-4-1 mukaista tuotekehitystä haavoittuvuuksien käsittely mukaan lukien.
- Selkeä ilmoitus siitä, kuinka kauan tietoturvapäivityksiä toimitetaan.
- Turvalliset oletusasetukset: ei yhteisiä oletussalasanoja, allekirjoitettu laiteohjelmisto ja suojattu käynnistys (secure boot). Mieluiten myös ohjelmiston osaluettelo (SBOM).
- Integraattoreilta ja palveluntarjoajilta: standardin IEC 62443-2-4 mukaiset toimintatavat.
Yleisiä virheitä
- Litteä verkko. Yhdessä litteässä verkossa huoltokannettavan haittaohjelma voi päästä jokaiseen logiikkaan. Segmentointi on usein tehokkain yksittäinen toimenpide.
- Ilmaväli, jota ei ole. USB-tikut, huoltokannettavat ja jonkun lisäämät 4G-modeemit rikkovat eristyksen. Kartoita kaikki sisäänpääsytiet.
- Etäyhteydet sivupolkuina. Pikakorjauksena tehdyt porttiohjaukset ja etähallintatyökalut jäävät usein pysyviksi. Kokoa kaikki etäyhteydet yhteen hallittuun ratkaisuun.
- Sertifikaatista tulee alibi. IEC 62443-4-2-sertifioitu komponentti ei tee järjestelmästä turvallista. Se riippuu siitä, miten vyöhykkeet, kanavat ja toimintatavat on suunniteltu.
Tietoturvalliset verkkotuotteet SCN:ltä
Toimitamme tietoturvareitittimiä, teollisia palomuureja, NAT-laitteita, VPN-reitittimiä ja hallittavia kytkimiä muun muassa Moxalta, Axiomtekiltä, INSYS icomilta, HMS Networksiltä ja Yaskawalta. Osa valikoiman tuotteista on sertifioitu standardin IEC 62443-4-2 mukaan, esimerkiksi Moxan NPort 6600-G2 -sarjaliikennepalvelin tasolle SL 2.
Esimerkkejä valikoimastamme
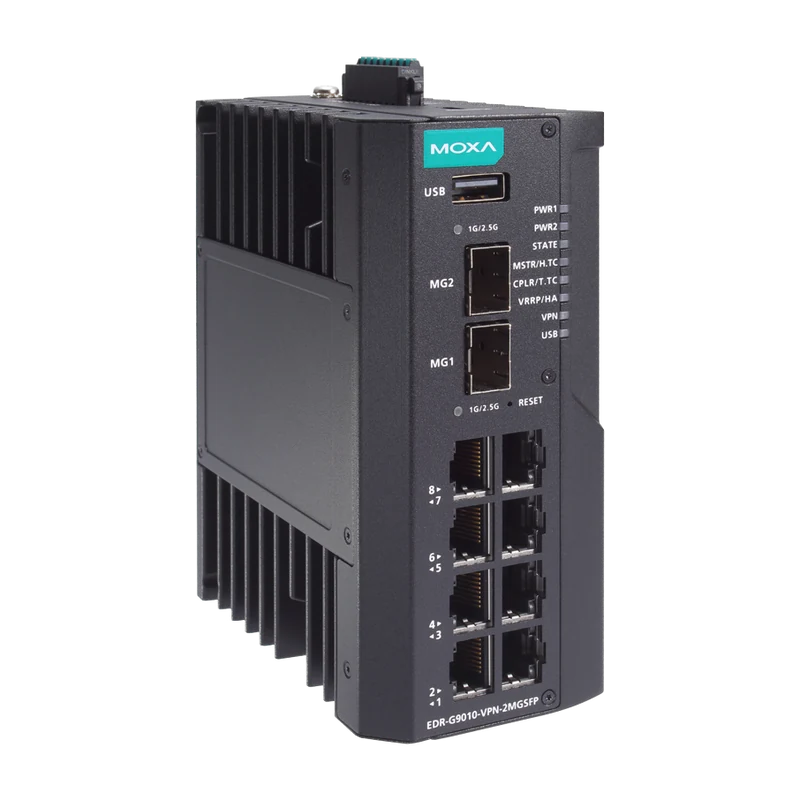 MoxaEDR-G9010 10-porttinen gigabit-tietoturvareititinTietoturvareititin, jossa on palomuuri, IPS ja syväpakettitarkastus sekä enintään 250 IPsec-tunnelia.Katso tuote →
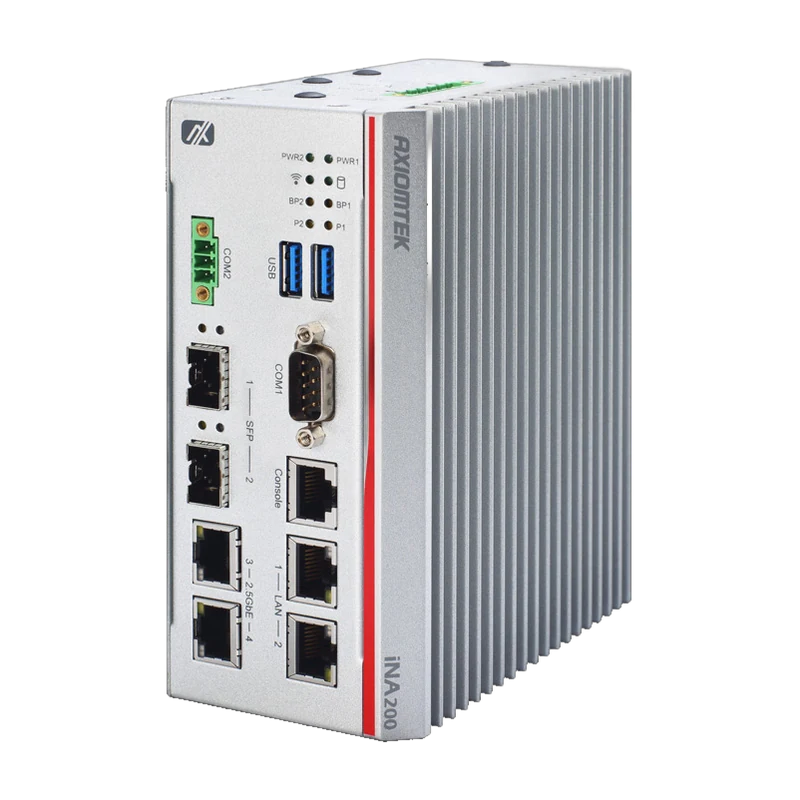 AxiomtekiNA200 DIN-kiskoon asennettava OT-kyberturvayhdyskäytäväDIN-kiskoon asennettava OT-kyberturvayhdyskäytävä, jossa on TPM 2.0, LAN-ohitus, SFP-kuituportit ja 5G-paikka, lämpötila-alueelle −40…70 °C.Katso tuote →
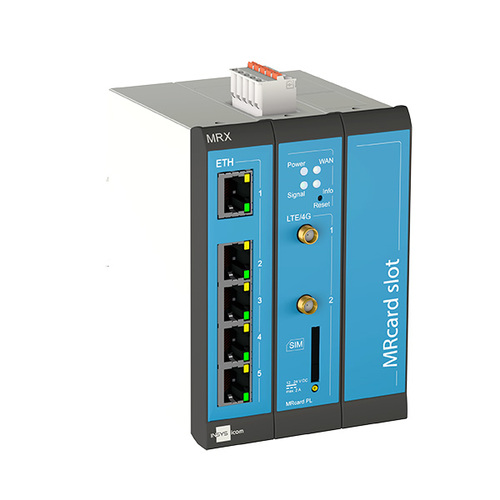 INSYS icomMRX3 modulaarinen teollisuusreititinModulaarinen teollisuusreititin turvallisiin etäyhteyksiin koneisiin ja kriittiseen infrastruktuuriin.Katso tuote →
Erik Ahlqvist on SCN:n toimitusjohtaja, ja hän on yli 20 vuoden ajan auttanut teollisuusyrityksiä valitsemaan oikean elektroniikan vaativiin olosuhteisiin. Hän on koulutukseltaan elektroniikkainsinööri (BSc) Tukholman KTH:sta.
LinkedIn-profiiliUsein kysytyt kysymykset
Onko IEC 62443 pakollinen?
Standardi itsessään on vapaaehtoinen, mutta sillä osoitetaan usein, että NIS2:n vaatimukset täyttyvät, ja yhä useampi asiakas edellyttää sitä hankinnoissa.
Mitä eroa on IEC 62443:lla ja ISO/IEC 27001:llä?
ISO/IEC 27001 kuvaa koko organisaation tietoturvallisuuden hallintajärjestelmän. IEC 62443 on kirjoitettu teollisuuden ohjausjärjestelmille, ja siinä on teknisiä vaatimuksia järjestelmille ja komponenteille. Moni käyttää molempia.
Koskeeko NIS2 yritystäni?
Se riippuu toimialasta ja koosta. Tarkista kansallinen lainsäädäntö ja valvontaviranomaisen ohjeet. Direktiivin ulkopuolelle jäävät yritykset saavat usein vaatimuksia asiakkailta, joita se koskee.
Mitä SL 2 tarkoittaa IEC 62443:ssa?
Turvataso 2 tarkoittaa suojausta tahallisia hyökkäyksiä vastaan, joissa käytetään yksinkertaisia keinoja ja yleistä osaamista. Se on yleinen taso sertifioiduissa teollisuuden verkkotuotteissa.
Lisää oppaita
Kaikki oppaat →Haluatko segmentoida verkkosi tai suojata etäyhteydet? Kuvaile asennuksesi insinööreillemme – saat vastauksen 24 tunnin kuluessa.
Kysy insinööriltä