




IEC 62443 y NIS2: ciberseguridad en redes industriales
Los sistemas de control y las redes industriales son hoy objetivo de ataques, y la NIS2 ha convertido la ciberseguridad en una obligación legal para muchas organizaciones. Esta guía explica la IEC 62443, qué supone la NIS2 y qué primeros pasos importan más en una red OT.
 Por Erik Ahlqvist, director general de SCN · Actualizado 24 octubre 2026 · 8 min de lectura
- IEC 62443 – la serie de normas sobre ciberseguridad en sistemas de control industrial (OT), con requisitos para propietarios de activos, integradores y fabricantes de productos.
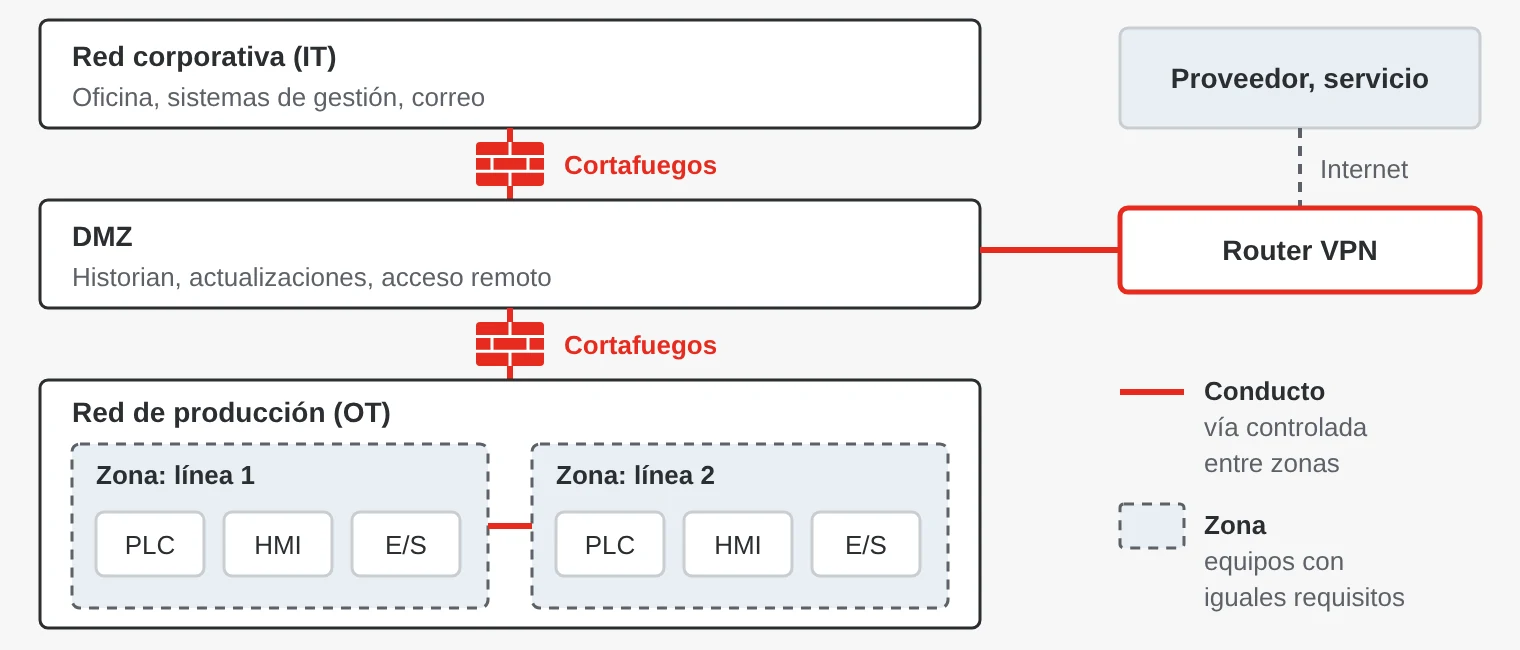
- Zonas y conductos – divide la red en zonas según el riesgo y controla todo el tráfico entre ellas.
- SL 1–4 – los niveles de seguridad indican contra qué tipo de atacante debe resistir la protección.
- NIS2 – una directiva de la UE que exige gestión de riesgos y notificación de incidentes a organizaciones medianas y grandes de sectores determinados. Se aplica a través de la legislación nacional de cada país de la UE.
- Empieza por – un inventario, la segmentación, un acceso remoto seguro y un plan de actualizaciones.
Por qué la seguridad OT es distinta de la seguridad IT
En la informática de oficina, lo primero suele ser la confidencialidad. En un sistema de control, lo que más importa es la disponibilidad y la seguridad física: el proceso no debe pararse y una válvula no debe abrirla quien no corresponde. Los equipos suelen estar en servicio entre 15 y 30 años, las actualizaciones exigen paradas planificadas y protocolos antiguos como Modbus carecen de autenticación. Mientras tanto, cada vez más máquinas se conectan para el servicio remoto.
Esta guía es una visión técnica general, no asesoramiento jurídico. Los requisitos para tu organización los fijan la legislación nacional y la autoridad supervisora.
¿Qué es la IEC 62443?
La IEC 62443 es una serie de normas internacionales sobre ciberseguridad en sistemas de automatización y control industrial. Se basa en el trabajo de la organización estadounidense ISA, por eso a veces verás el nombre ISA/IEC 62443.
| Parte | Contenido | Dirigida a |
|---|---|---|
| 62443-2-1 | Programa de seguridad para la operación y el mantenimiento | Propietarios de activos |
| 62443-2-4 | Requisitos de seguridad para integradores y proveedores de servicios | Integradores |
| 62443-3-2 | Evaluación de riesgos, zonas y conductos | Propietarios de activos e integradores |
| 62443-3-3 | Requisitos de seguridad del sistema y niveles de seguridad | Integradores |
| 62443-4-1 | Ciclo de vida de desarrollo seguro de productos | Fabricantes de productos |
| 62443-4-2 | Requisitos técnicos de seguridad para componentes | Fabricantes de productos |
Tres roles
El propietario del activo es dueño de la planta, la opera y es responsable de los riesgos. El integrador diseña, construye y mantiene el sistema. El fabricante del producto desarrolla los componentes, como switches, routers, PLC y software.
Niveles de seguridad SL 1–4
- SL 1 – protección frente a errores involuntarios e infracciones casuales.
- SL 2 – protección frente a ataques intencionados con medios sencillos y conocimientos genéricos.
- SL 3 – protección frente a ataques sofisticados con recursos moderados y conocimientos de sistemas de control.
- SL 4 – protección frente a ataques sofisticados con amplios recursos y alta motivación.
Zonas y conductos
Una zona es un grupo de equipos con los mismos requisitos de seguridad, como una línea de producción o una subestación. Un conducto es la vía de comunicación controlada entre zonas, normalmente a través de un cortafuegos o un router seguro. La idea es que una intrusión en una zona no pueda extenderse libremente al resto de la planta.
¿Qué exige la NIS2 y a quién afecta?
La NIS2, Directiva (UE) 2022/2555, sustituyó a la primera Directiva NIS y los Estados miembros debían transponerla antes de octubre de 2024. En Suecia, por ejemplo, la Ley de Ciberseguridad (2025:1506) se aplica desde el 15 de enero de 2026, y las organizaciones afectadas deben registrarse ante la Agencia Sueca de Defensa Civil (MCF). Otros países están en fases distintas, y el Reino Unido tiene sus propias normas.
En general, la directiva se aplica a organizaciones medianas y grandes, a partir de 50 empleados o 10 millones de euros de facturación anual, en sectores determinados. Entre ellos están la energía, el transporte, la sanidad, el agua y las infraestructuras digitales, pero también la fabricación de productos sanitarios, electrónica, maquinaria y vehículos, y la alimentación y la química. Algunas entidades quedan incluidas con independencia de su tamaño.
- Gestión de riesgos – medidas de gestión de incidentes, continuidad, seguridad de la cadena de suministro, control de acceso y cifrado, entre otras.
- Responsabilidad de la dirección – la dirección debe formarse en las medidas de seguridad y responde de su aplicación.
- Notificación de incidentes – una alerta temprana en 24 horas, una notificación del incidente en 72 horas y un informe final en un mes.
- Sanciones – multas de hasta 10 millones de euros o el 2 % de la facturación anual mundial para las entidades esenciales.
Las empresas fuera del ámbito de aplicación también se ven afectadas, porque los clientes incluidos deben exigir requisitos a sus proveedores. Los fabricantes de productos con elementos digitales tienen además el Reglamento de Ciberresiliencia de la UE (CRA), Reglamento (UE) 2024/2847, que se aplica plenamente a partir de diciembre de 2027.
Primeros pasos prácticos
- Haz inventario. Lista los equipos, las versiones de firmware y las conexiones. No puedes proteger lo que no sabes que tienes.
- Segmenta. Divide la red en zonas con VLAN en switches gestionables y cortafuegos entre ellas. Separa la red de oficina de la OT con una DMZ.
- Controla el tráfico. Los cortafuegos industriales y los routers seguros con inspección profunda de paquetes entienden protocolos como Modbus y pueden bloquear comandos no autorizados.
- Asegura el acceso remoto. Ningún puerto abierto a Internet. Los proveedores se conectan por VPN a través de un punto controlado, con cuentas personales e inicio de sesión de doble factor.
- Actualiza y bastiona. Planifica las actualizaciones de firmware, cambia las contraseñas por defecto y desactiva los servicios y puertos que no uses.
- Registra y supervisa. Centraliza los registros y genera alarmas ante anomalías, para detectar los incidentes a tiempo.
- Planifica la recuperación. Haz copias de seguridad de configuraciones y programas, y comprueba que la restauración funciona.
Ejemplos de distintos sectores
- Energía – routers seguros entre las subestaciones y el centro de control, y cortafuegos que entienden IEC 61850.
- Agua y saneamiento – estaciones de bombeo a las que se accede por red móvil y VPN en lugar de puertos abiertos.
- Fábricas y fabricantes de maquinaria – equipos NAT que separan la red de la máquina de la del cliente, y routers VPN para el servicio remoto.
- Ferrocarril – routers seguros y pasarelas con cortafuegos que separan los subsistemas a bordo.
- Hospitales y defensa – equipos médicos en zonas separadas y una separación estricta entre redes de distinta clasificación.
¿Qué debes exigir a los proveedores?
- Productos certificados según la IEC 62443-4-2, con el nivel de seguridad indicado, por ejemplo SL 2.
- Desarrollo según la IEC 62443-4-1, incluida la gestión de vulnerabilidades.
- Una indicación clara de cuánto tiempo se ofrecerán actualizaciones de seguridad.
- Configuración segura por defecto: sin contraseñas por defecto compartidas, firmware firmado y arranque seguro. Idealmente, también una lista de materiales de software (SBOM).
- Para integradores y proveedores de servicios: métodos de trabajo según la IEC 62443-2-4.
Errores habituales
- Una red plana. En una única red plana, el malware de un portátil de servicio puede llegar a todos los PLC. La segmentación suele ser la medida más eficaz.
- Un aislamiento físico que no existe. Memorias USB, portátiles de servicio y módems 4G que alguien añadió rompen el aislamiento. Identifica todas las vías de entrada.
- Acceso remoto por libre. Las redirecciones de puertos y las herramientas de control remoto de un arreglo rápido suelen quedarse. Reúne todo el acceso remoto en una única solución controlada.
- El certificado se convierte en coartada. Un componente certificado según la IEC 62443-4-2 no hace seguro el sistema. Eso depende de cómo se diseñen las zonas, los conductos y los procedimientos.
Productos de red seguros de SCN
Suministramos routers seguros, cortafuegos industriales, equipos NAT, routers VPN y switches gestionables de Moxa, Axiomtek, INSYS icom, HMS Networks y Yaskawa, entre otros. Algunos productos de la gama están certificados según la IEC 62443-4-2, por ejemplo el servidor de dispositivos serie NPort 6600-G2 de Moxa con SL 2.
Ejemplos de nuestra gama
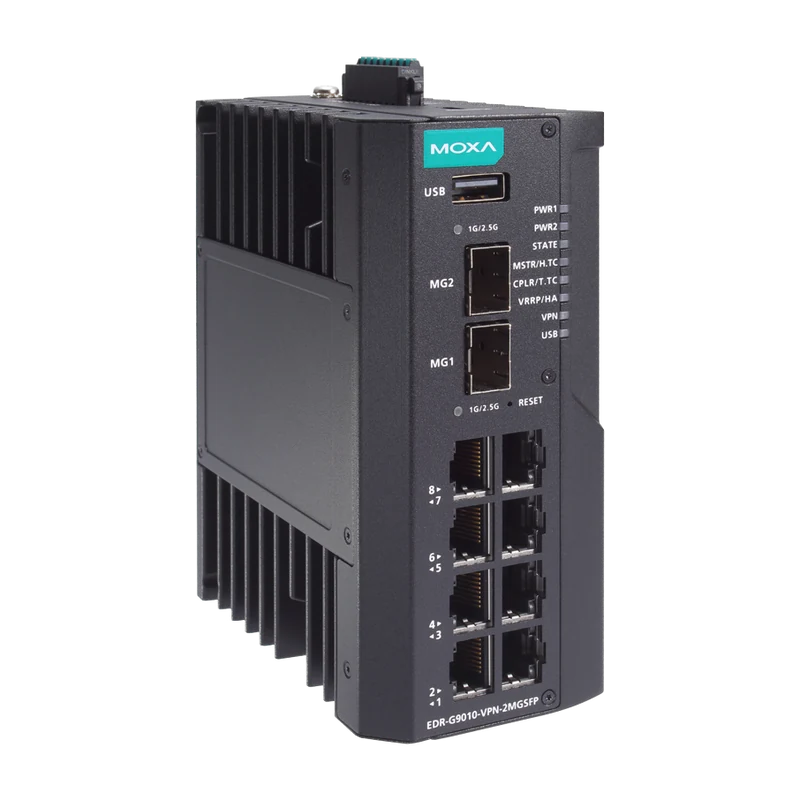 MoxaEDR-G9010 Router seguro gigabit de 10 puertosRouter seguro con cortafuegos, IPS e inspección profunda de paquetes, y hasta 250 túneles IPsec.Ver producto →
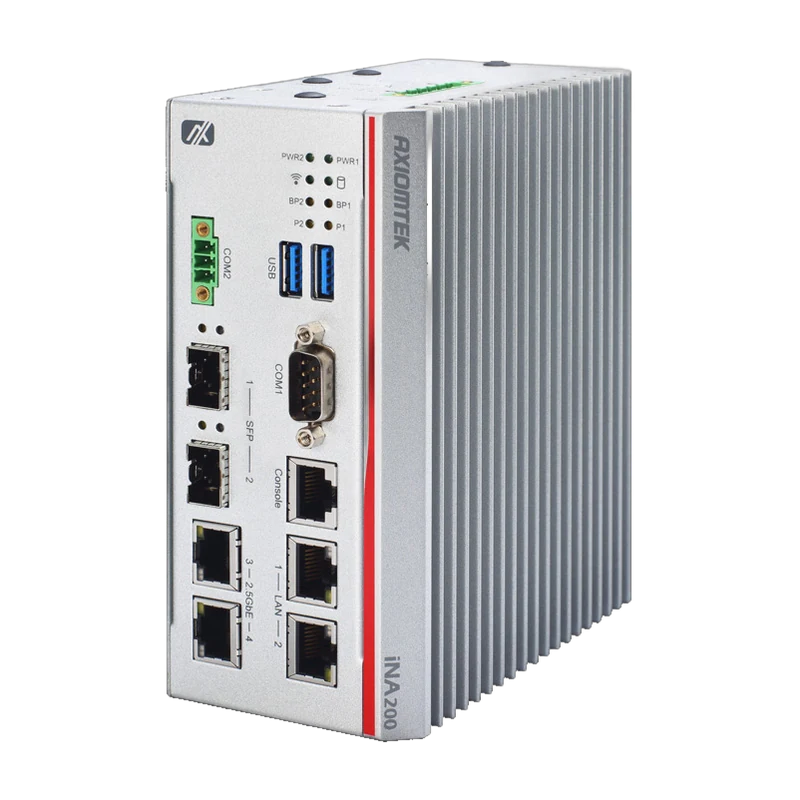 AxiomtekiNA200 Pasarela de ciberseguridad OT para carril DINPasarela de ciberseguridad OT para carril DIN con TPM 2.0, LAN bypass, puertos de fibra SFP y ranura 5G, para −40 a 70 °C.Ver producto →
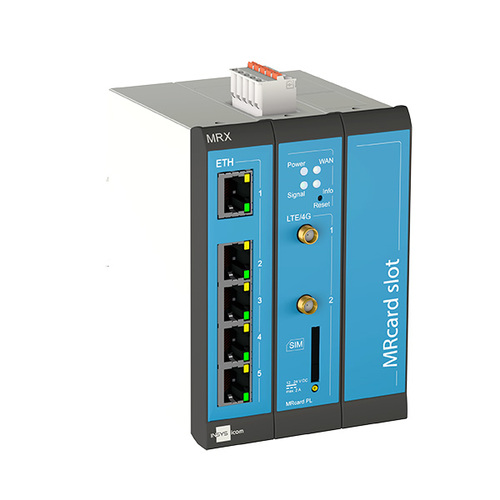 INSYS icomRouter industrial modular MRX3Router industrial modular para un acceso remoto seguro a maquinaria e infraestructuras críticas.Ver producto →
Erik Ahlqvist es director general de SCN y lleva más de 20 años ayudando a empresas industriales a elegir la electrónica adecuada para entornos exigentes. Es ingeniero en electrónica (BSc) por el KTH de Estocolmo.
Perfil de LinkedInPreguntas frecuentes
¿Es obligatoria la IEC 62443?
La norma en sí es voluntaria, pero se usa a menudo para demostrar que se cumplen los requisitos de la NIS2, y cada vez más clientes la exigen en sus compras.
¿Qué diferencia hay entre la IEC 62443 y la ISO/IEC 27001?
La ISO/IEC 27001 describe un sistema de gestión de la seguridad de la información para toda la organización. La IEC 62443 está escrita para sistemas de control industrial, con requisitos técnicos para sistemas y componentes. Muchas organizaciones usan ambas.
¿Afecta la NIS2 a mi empresa?
Depende del sector y del tamaño. Consulta la legislación nacional y las guías de la autoridad supervisora. Las empresas fuera del ámbito suelen recibir requisitos de clientes que sí están incluidos.
¿Qué significa SL 2 en la IEC 62443?
El nivel de seguridad 2 significa protección frente a ataques intencionados con medios sencillos y conocimientos genéricos. Es un nivel habitual en productos de red industriales certificados.
Más guías
Todas las guías →¿Quieres segmentar tu red o asegurar el acceso remoto? Descríbenos la instalación: te respondemos en menos de 24 horas.
Pregúntanos