




IEC 62443 og NIS2 – cybersikkerhet for industrielle nettverk
Styresystemer og industrielle nettverk er i dag mål for angrep, og med NIS2 er cybersikkerhet blitt et lovkrav for mange virksomheter i EU. Her forklarer vi IEC 62443, hva NIS2 innebærer, og hvilke første steg som gir mest effekt i et OT-nett.
 Av Erik Ahlqvist, administrerende direktør i SCN · Oppdatert 24 oktober 2026 · 7 min lesing
- IEC 62443 – standardserien for cybersikkerhet i industrielle styresystemer (OT). Den stiller krav til anleggseiere, integratorer og produktleverandører.
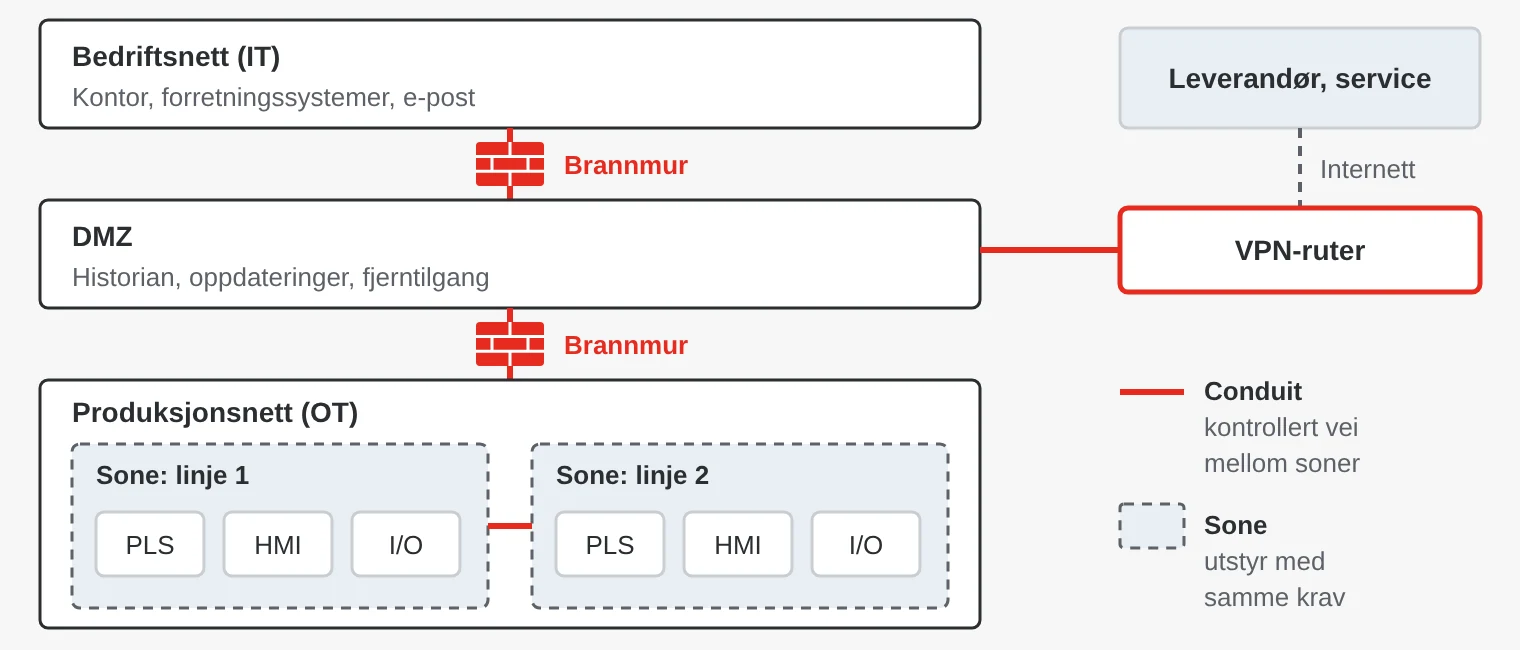
- Soner og conduits – del nettet inn i soner etter risiko, og kontroller all trafikk mellom dem.
- SL 1–4 – sikkerhetsnivåene angir hva slags angriper beskyttelsen skal stå imot.
- NIS2 – EU-direktiv som krever risikostyring og hendelsesrapportering fra mellomstore og store virksomheter i utpekte sektorer. Det gjelder gjennom nasjonal lov i hvert land.
- Begynn med – kartlegging, segmentering, sikker fjerntilgang og en plan for oppdateringer.
Hvorfor OT-sikkerhet er noe annet enn IT-sikkerhet
I kontorets IT-systemer kommer konfidensialitet ofte først. I et styresystem er det tilgjengeligheten og sikkerheten for mennesker og maskiner som betyr mest: Prosessen får ikke stoppe, og en ventil får ikke åpnes av feil person. Utstyret står ofte i 15–30 år, oppdateringer krever planlagte stans, og eldre protokoller som Modbus mangler autentisering. Samtidig kobles stadig flere maskiner til nettet for fjernservice.
Guiden er en teknisk oversikt og ikke juridisk rådgivning. Hvilke krav som gjelder for din virksomhet, avgjøres av loven i ditt land og av tilsynsmyndigheten.
Hva er IEC 62443?
IEC 62443 er en serie internasjonale standarder for cybersikkerhet i industrielle automasjons- og styresystemer. Den bygger på arbeid i den amerikanske organisasjonen ISA, og derfor ser du noen ganger navnet ISA/IEC 62443. Serien er delt inn i fire grupper: generelt, policyer og rutiner, system og komponenter.
| Del | Innhold | Retter seg mot |
|---|---|---|
| 62443-2-1 | Sikkerhetsprogram for drift og vedlikehold | Anleggseiere |
| 62443-2-4 | Sikkerhetskrav til integratorer og serviceleverandører | Integratorer |
| 62443-3-2 | Risikovurdering, soner og conduits | Anleggseiere og integratorer |
| 62443-3-3 | Sikkerhetskrav og sikkerhetsnivåer for systemer | Integratorer |
| 62443-4-1 | Sikker produktutviklingsprosess | Produktleverandører |
| 62443-4-2 | Tekniske sikkerhetskrav til komponenter | Produktleverandører |
Tre roller
Anleggseieren eier og driver anlegget og har ansvaret for risikoene. Integratoren konstruerer, bygger og vedlikeholder systemet. Produktleverandøren utvikler komponentene, for eksempel svitsjer, rutere, PLS-er og programvare.
Sikkerhetsnivåer SL 1–4
- SL 1 – beskyttelse mot utilsiktede feil og tilfeldige brudd.
- SL 2 – beskyttelse mot tilsiktede angrep med enkle midler, små ressurser og generell kunnskap.
- SL 3 – beskyttelse mot avanserte angrep med moderate ressurser og kunnskap om styresystemer.
- SL 4 – beskyttelse mot avanserte angrep med store ressurser og høy motivasjon.
Soner og conduits
En sone er en gruppe utstyr med de samme sikkerhetskravene, for eksempel en produksjonslinje eller en transformatorstasjon. En conduit, på norsk omtrent en kommunikasjonskanal, er den kontrollerte veien mellom soner, typisk via en brannmur eller en sikker ruter. Tanken er at et innbrudd i én sone ikke skal kunne spre seg fritt til resten av anlegget.
Hva krever NIS2 – og hvem omfattes?
NIS2, direktiv (EU) 2022/2555, erstattet det første NIS-direktivet og skulle vært innført i EU-landene innen oktober 2024. Mange land ble forsinket. I Sverige gjelder cybersäkerhetslagen (2025:1506) siden 15. januar 2026. I Norge er NIS2 ennå ikke gjennomført: Digitalsikkerhetsloven, som trådte i kraft 1. oktober 2025, bygger på det første NIS-direktivet, men har enkelte krav som ligner NIS2. Andre land er kommet ulikt langt.
Direktivet gjelder som regel mellomstore og store virksomheter, fra 50 ansatte eller 10 millioner euro i årsomsetning, i utpekte sektorer. Her inngår energi, transport, helse, drikkevann, avløp og digital infrastruktur, men også produksjon av blant annet medisinsk utstyr, elektronikk, elektrisk utstyr, maskiner og kjøretøy, samt næringsmidler og kjemikalier. Enkelte virksomheter omfattes uansett størrelse.
- Risikostyring – tiltak for blant annet hendelseshåndtering, kontinuitet, sikkerhet i leverandørkjeden, tilgangskontroll og kryptering.
- Ledelsens ansvar – ledelsen skal ha opplæring i sikkerhetstiltakene og har ansvaret for at de gjennomføres.
- Hendelsesrapportering – et første varsel innen 24 timer, en hendelsesmelding innen 72 timer og en sluttrapport innen én måned.
- Sanksjoner – gebyrer på opptil 10 millioner euro eller 2 prosent av den globale årsomsetningen for vesentlige virksomheter.
Også bedrifter som ikke omfattes, blir berørt, fordi kunder som omfattes, må stille krav til leverandørene sine. For produsenter av produkter med digitale elementer kommer i tillegg EUs cyberrobusthetsforordning (CRA), forordning (EU) 2024/2847, som gjelder fullt ut fra desember 2027.
Praktiske første steg
- Kartlegg. List opp utstyr, firmwareversjoner og forbindelser. Du kan ikke beskytte det du ikke vet at du har.
- Segmenter. Del nettet inn i soner med VLAN i managed svitsjer og brannmurer imellom. Skill kontornettet fra OT-nettet med en DMZ.
- Kontroller trafikken. Industrielle brannmurer og sikre rutere med dyp pakkeinspeksjon forstår protokoller som Modbus og kan stoppe ulovlige kommandoer, ikke bare porter.
- Sikre fjerntilgangen. Ingen åpne porter mot internett. Leverandører kobler seg til via VPN gjennom et kontrollert punkt, med personlige kontoer og tofaktorautentisering.
- Oppdater og herd. Lag en plan for firmwareoppdateringer, bytt standardpassord og steng tjenester og porter som ikke brukes.
- Logg og overvåk. Samle logger sentralt og gi alarm ved avvik, slik at hendelser oppdages i tide.
- Planlegg for gjenoppretting. Ta sikkerhetskopi av konfigurasjoner og programmer, og test at gjenopprettingen fungerer.
Eksempler fra ulike bransjer
- Energi – sikre rutere mellom transformatorstasjoner og driftssentral, og brannmurer som forstår IEC 61850 og DNP3.
- Vann og avløp – pumpestasjoner som nås via mobilnett og VPN i stedet for åpne porter.
- Fabrikk og maskinbyggere – NAT-enheter som skiller maskinnettet fra kundens nett, og VPN-rutere for fjernservice.
- Jernbane – sikre rutere og gatewayer med brannmur som holder delsystemene i toget atskilt.
- Sykehus og forsvar – medisinsk utstyr i egne soner, og streng separasjon mellom nett med ulik sikkerhetsklasse.
Hva bør du kreve av leverandørene?
- Produkter sertifisert etter IEC 62443-4-2, med oppgitt sikkerhetsnivå, for eksempel SL 2.
- At produsenten utvikler etter IEC 62443-4-1, med en dokumentert prosess for sikker utvikling og sårbarhetshåndtering.
- Beskjed om hvor lenge sikkerhetsoppdateringer leveres.
- Sikre standardinnstillinger: ingen felles standardpassord, signert firmware og sikker oppstart. Gjerne også en oversikt over programvarekomponentene (SBOM).
- For integratorer og servicebedrifter: arbeidsmetoder etter IEC 62443-2-4.
Vanlige feil
- Et flatt nett. Når alt ligger i samme nett, kan skadevare på en servicemaskin nå hver eneste PLS. Segmentering er ofte det tiltaket som gir mest effekt.
- Et luftgap som ikke finnes. USB-minnepinner, servicemaskiner og 4G-modemer som noen har satt inn, bryter isolasjonen. Kartlegg alle veier inn.
- Fjerntilgang på siden. Portåpninger og fjernstyringsprogrammer fra en rask feilsøking blir ofte stående. Samle all fjerntilgang i én kontrollert løsning.
- Sertifikatet blir et alibi. En komponent sertifisert etter IEC 62443-4-2 gjør ikke systemet sikkert. Sikkerhetsnivået avgjøres av hvordan soner, conduits og rutiner er utformet.
Sikre nettverksprodukter hos SCN
Vi har sikre rutere, industrielle brannmurer, NAT-enheter, VPN-rutere og managed svitsjer fra blant andre Moxa, Axiomtek, INSYS icom, HMS Networks og Yaskawa. En del produkter i sortimentet er sertifisert etter IEC 62443-4-2, for eksempel Moxas serielle enhetsserver NPort 6600-G2 på nivå SL 2.
Eksempler fra sortimentet vårt
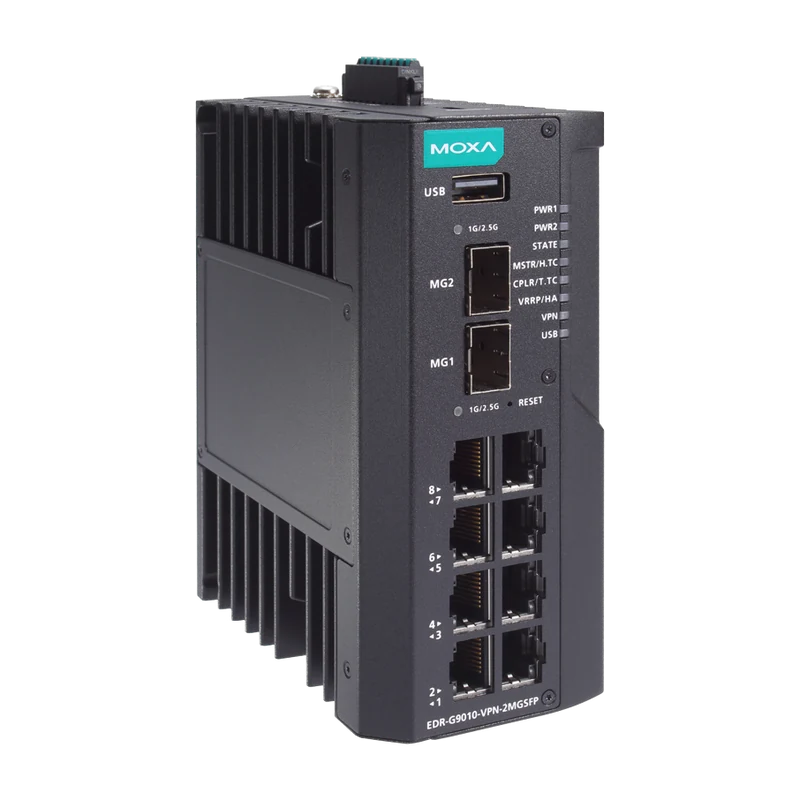 MoxaEDR-G9010 sikker gigabit-ruter med 10 porterSikker ruter med brannmur, IPS og dyp pakkeinspeksjon og opptil 250 IPsec-tunneler.Se produktet →
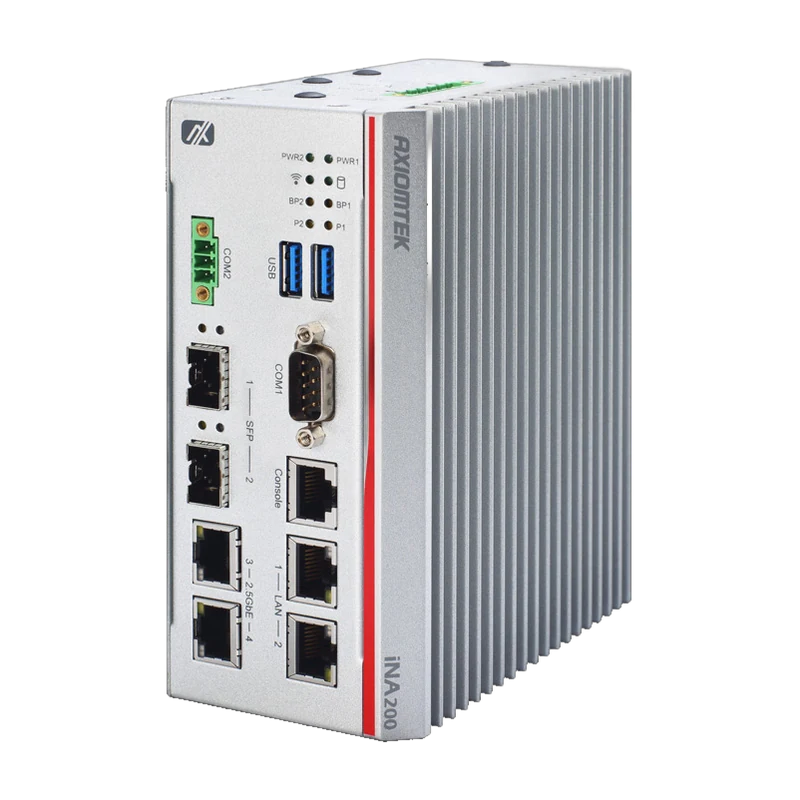 AxiomtekiNA200 OT-cybersikkerhetsgateway for DIN-skinneOT-sikkerhetsgateway for DIN-skinne med TPM 2.0, LAN-bypass, SFP-fiberporter og plass til 5G, for −40 til 70 °C.Se produktet →
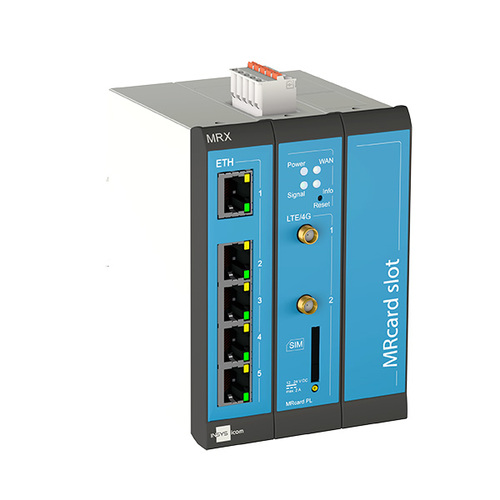 INSYS icomMRX3 Modulær industriell ruterModulær industriruter for sikker fjerntilgang til maskiner og kritisk infrastruktur.Se produktet →
Erik Ahlqvist er administrerende direktør i SCN og har i over 20 år hjulpet industribedrifter med å velge riktig elektronikk for krevende miljøer. Han er utdannet ingeniør (BSc) i elektronikk fra KTH i Stockholm.
LinkedIn-profilVanlige spørsmål
Er IEC 62443 obligatorisk?
Selve standarden er frivillig. Men den brukes ofte for å vise at kravene i NIS2 og nasjonal lovgivning er oppfylt, og stadig flere kunder krever den ved anskaffelser.
Hva er forskjellen på IEC 62443 og ISO/IEC 27001?
ISO/IEC 27001 beskriver et styringssystem for informasjonssikkerhet i hele organisasjonen. IEC 62443 er skrevet for industrielle styresystemer og gir tekniske krav til systemer og komponenter. Mange bruker begge.
Omfattes bedriften min av NIS2?
Det avhenger av sektor og størrelse. Sjekk loven i ditt land og tilsynsmyndighetens veiledning. Også bedrifter som ikke omfattes, får ofte krav fra kunder som gjør det.
Hva betyr SL 2 i IEC 62443?
Sikkerhetsnivå 2 betyr beskyttelse mot tilsiktede angrep med enkle midler og generell kunnskap. Det er et vanlig nivå for sertifiserte industrielle nettverksprodukter.
Flere guider
Alle guider →Vil du segmentere nettet eller sikre fjerntilgangen? Beskriv anlegget for oss – du får svar innen 24 timer.
Spør oss