




IEC 62443 i NIS2 – cyberbezpieczeństwo sieci przemysłowych
Systemy sterowania i sieci przemysłowe stały się celem ataków, a NIS2 sprawiła, że cyberbezpieczeństwo jest dla wielu organizacji wymogiem prawnym. Wyjaśniamy normę IEC 62443, znaczenie NIS2 oraz najważniejsze pierwsze kroki w sieci OT.
 Autor: Erik Ahlqvist, dyrektor zarządzający SCN · Zaktualizowano 24 października 2026 · 7 min czytania
- IEC 62443 – seria norm dotyczących cyberbezpieczeństwa przemysłowych systemów sterowania (OT), z wymaganiami dla właścicieli instalacji, integratorów i dostawców produktów.
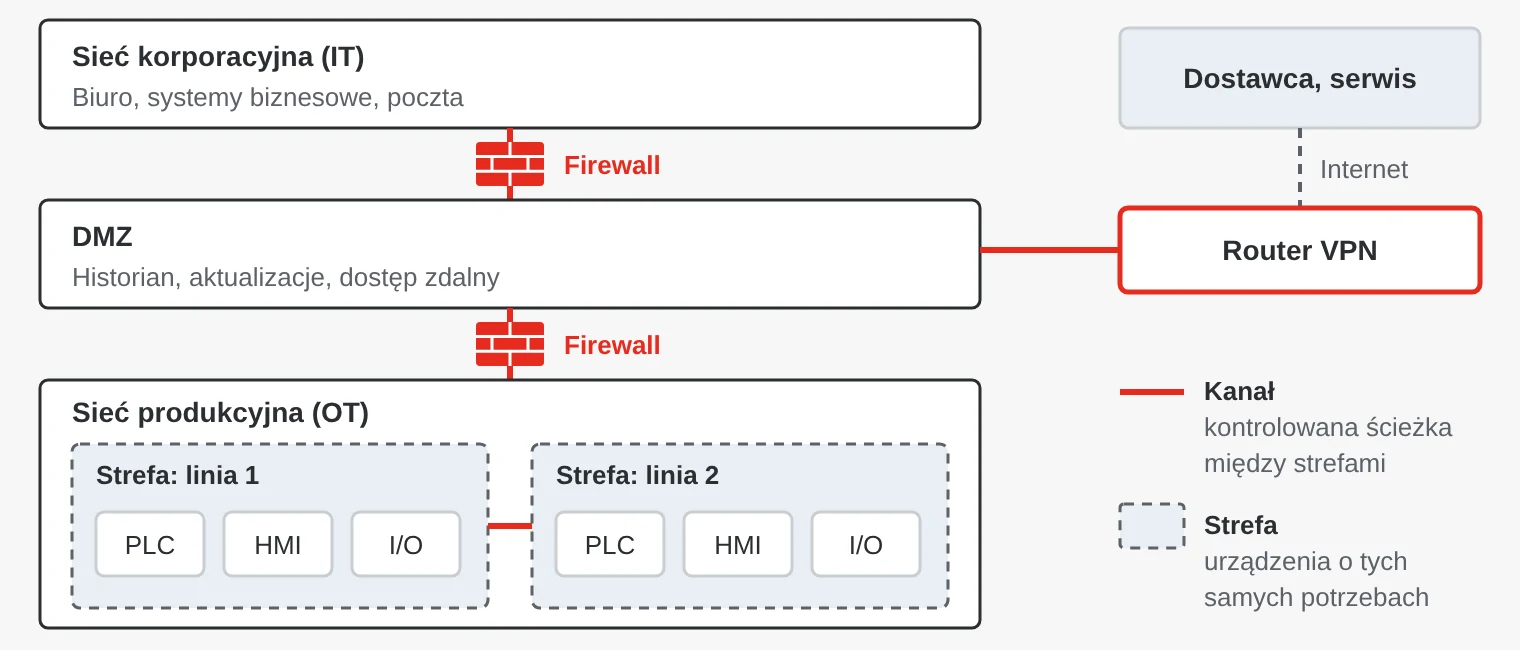
- Strefy i kanały – sieć dzieli się na strefy według ryzyka, a cały ruch między nimi jest kontrolowany.
- SL 1–4 – poziomy bezpieczeństwa określają, jakiemu napastnikowi zabezpieczenia muszą się oprzeć.
- NIS2 – dyrektywa UE, która wymaga zarządzania ryzykiem i zgłaszania incydentów od średnich i dużych organizacji w wybranych sektorach. Obowiązuje poprzez prawo krajowe każdego państwa UE.
- Na początek – inwentaryzacja, segmentacja, bezpieczny dostęp zdalny i plan aktualizacji.
Dlaczego bezpieczeństwo OT różni się od bezpieczeństwa IT
W biurowym IT na pierwszym miejscu jest często poufność. W systemie sterowania najważniejsze są dostępność i bezpieczeństwo: proces nie może stanąć, a zawór nie może zostać otwarty przez niepowołaną osobę. Urządzenia często pracują 15–30 lat, aktualizacje wymagają planowanych postojów, a starsze protokoły, takie jak Modbus, nie mają uwierzytelniania. Jednocześnie coraz więcej maszyn jest podłączanych do sieci na potrzeby serwisu zdalnego.
Ten poradnik jest przeglądem technicznym, a nie poradą prawną. Wymagania wobec konkretnej organizacji określają przepisy krajowe i organ nadzorczy.
Co to jest IEC 62443?
IEC 62443 to seria międzynarodowych norm dotyczących cyberbezpieczeństwa w automatyce przemysłowej i systemach sterowania. Opiera się na pracach amerykańskiej organizacji ISA, dlatego czasem spotyka się nazwę ISA/IEC 62443.
| Część | Zawartość | Dla kogo |
|---|---|---|
| 62443-2-1 | Program bezpieczeństwa dla eksploatacji i utrzymania | Właściciele instalacji |
| 62443-2-4 | Wymagania bezpieczeństwa dla integratorów i dostawców usług | Integratorzy |
| 62443-3-2 | Ocena ryzyka, strefy i kanały | Właściciele instalacji i integratorzy |
| 62443-3-3 | Wymagania bezpieczeństwa systemu i poziomy bezpieczeństwa | Integratorzy |
| 62443-4-1 | Bezpieczny cykl rozwoju produktu | Dostawcy produktów |
| 62443-4-2 | Techniczne wymagania bezpieczeństwa dla komponentów | Dostawcy produktów |
Trzy role
Właściciel instalacji jest jej posiadaczem i operatorem oraz odpowiada za ryzyka. Integrator projektuje, buduje i utrzymuje system. Dostawca produktów opracowuje komponenty, takie jak switche, routery, sterowniki PLC i oprogramowanie.
Poziomy bezpieczeństwa SL 1–4
- SL 1 – ochrona przed niezamierzonymi błędami i przypadkowymi naruszeniami.
- SL 2 – ochrona przed celowymi atakami z użyciem prostych środków i ogólnej wiedzy.
- SL 3 – ochrona przed zaawansowanymi atakami z umiarkowanymi zasobami i wiedzą o systemach sterowania.
- SL 4 – ochrona przed zaawansowanymi atakami z dużymi zasobami i silną motywacją.
Strefy i kanały
Strefa to grupa urządzeń o takich samych wymaganiach bezpieczeństwa, np. linia produkcyjna lub stacja elektroenergetyczna. Kanał (conduit) to kontrolowana ścieżka komunikacji między strefami, zwykle przez firewall lub bezpieczny router. Chodzi o to, aby włamanie do jednej strefy nie mogło swobodnie rozprzestrzenić się na resztę zakładu.
Czego wymaga NIS2 – i kogo dotyczy?
NIS2, czyli dyrektywa (UE) 2022/2555, zastąpiła pierwszą dyrektywę NIS, a państwa członkowskie miały ją wdrożyć do października 2024 r. W Polsce od 3 kwietnia 2026 r. obowiązuje nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC). W Szwecji ustawa o cyberbezpieczeństwie (2025:1506) obowiązuje od 15 stycznia 2026 r. Inne kraje są na różnych etapach, a Wielka Brytania ma własne przepisy.
Dyrektywa obejmuje co do zasady średnie i duże organizacje – od 50 pracowników lub 10 mln euro rocznego obrotu – w wybranych sektorach. Należą do nich energetyka, transport, ochrona zdrowia, woda i infrastruktura cyfrowa, ale też produkcja wyrobów medycznych, elektroniki, maszyn i pojazdów oraz żywności i chemikaliów. Niektóre podmioty są objęte przepisami niezależnie od wielkości.
- Zarządzanie ryzykiem – środki obejmujące m.in. obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, kontrolę dostępu i szyfrowanie.
- Odpowiedzialność kierownictwa – kierownictwo musi zostać przeszkolone w zakresie środków bezpieczeństwa i odpowiada za ich wdrożenie.
- Zgłaszanie incydentów – wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin i raport końcowy w ciągu miesiąca.
- Kary – do 10 mln euro lub 2 procent światowego rocznego obrotu w przypadku podmiotów kluczowych.
Firmy spoza zakresu dyrektywy również odczuwają jej skutki, ponieważ objęci nią klienci muszą stawiać wymagania swoim dostawcom. Producentów produktów z elementami cyfrowymi dotyczy ponadto unijny akt o cyberodporności (CRA), rozporządzenie (UE) 2024/2847, stosowany w pełni od grudnia 2027 r.
Praktyczne pierwsze kroki
- Inwentaryzacja. Spis urządzeń, wersji firmware i połączeń. Nie da się chronić czegoś, o czego istnieniu się nie wie.
- Segmentacja. Podział sieci na strefy za pomocą VLAN w switchach zarządzalnych i firewalli między nimi. Sieć biurową oddziela się od OT strefą DMZ.
- Kontrola ruchu. Przemysłowe firewalle i bezpieczne routery z głęboką inspekcją pakietów (DPI) rozumieją protokoły takie jak Modbus i mogą blokować nieautoryzowane polecenia.
- Bezpieczny dostęp zdalny. Żadnych otwartych portów do internetu. Dostawcy łączą się przez VPN w jednym kontrolowanym punkcie, z osobistymi kontami i logowaniem dwuskładnikowym.
- Aktualizacje i hardening. Planowanie aktualizacji firmware, zmiana domyślnych haseł oraz wyłączanie nieużywanych usług i portów.
- Logowanie i monitoring. Centralne gromadzenie logów i alarmowanie o anomaliach, aby incydenty były wykrywane na czas.
- Plan odtworzenia. Kopie zapasowe konfiguracji i programów oraz testy, czy odtwarzanie działa.
Przykłady z różnych branż
- Energetyka – bezpieczne routery między stacjami elektroenergetycznymi a centrum dyspozytorskim oraz firewalle rozumiejące IEC 61850.
- Wodociągi i kanalizacja – przepompownie dostępne przez sieć komórkową i VPN zamiast otwartych portów.
- Zakłady produkcyjne i producenci maszyn – urządzenia NAT oddzielające sieć maszyny od sieci klienta oraz routery VPN do serwisu zdalnego.
- Kolej – bezpieczne routery i bramy z firewallem oddzielające podsystemy pokładowe.
- Szpitale i obronność – sprzęt medyczny w osobnych strefach oraz ścisła separacja sieci o różnych klauzulach niejawności.
Czego wymagać od dostawców?
- Produktów certyfikowanych według IEC 62443-4-2 z podanym poziomem bezpieczeństwa, np. SL 2.
- Rozwoju zgodnego z IEC 62443-4-1, łącznie z obsługą podatności.
- Jasnej deklaracji, jak długo będą dostarczane aktualizacje bezpieczeństwa.
- Bezpiecznych ustawień domyślnych: brak wspólnych haseł domyślnych, podpisany firmware i bezpieczny rozruch (secure boot). Najlepiej także wykazu komponentów oprogramowania (SBOM).
- Od integratorów i dostawców usług: metod pracy zgodnych z IEC 62443-2-4.
Typowe błędy
- Płaska sieć. W jednej płaskiej sieci złośliwe oprogramowanie z laptopa serwisowego może dotrzeć do każdego sterownika PLC. Segmentacja jest często najskuteczniejszym środkiem.
- Air gap, którego nie ma. Pendrive’y, laptopy serwisowe i dołożone przez kogoś modemy 4G niweczą izolację. Trzeba zidentyfikować każdą drogę dostępu.
- Dostęp zdalny „na boku”. Przekierowania portów i narzędzia do zdalnego pulpitu z doraźnej naprawy często zostają na stałe. Cały dostęp zdalny należy skupić w jednym kontrolowanym rozwiązaniu.
- Certyfikat jako alibi. Komponent certyfikowany według IEC 62443-4-2 nie sprawia, że system jest bezpieczny. To zależy od zaprojektowania stref, kanałów i procedur.
Bezpieczne produkty sieciowe w ofercie SCN
Dostarczamy bezpieczne routery, przemysłowe firewalle, urządzenia NAT, routery VPN i switche zarządzalne m.in. firm Moxa, Axiomtek, INSYS icom, HMS Networks i Yaskawa. Niektóre produkty z oferty są certyfikowane według IEC 62443-4-2, np. serwer portów szeregowych Moxa NPort 6600-G2 na poziomie SL 2.
Przykłady z naszej oferty
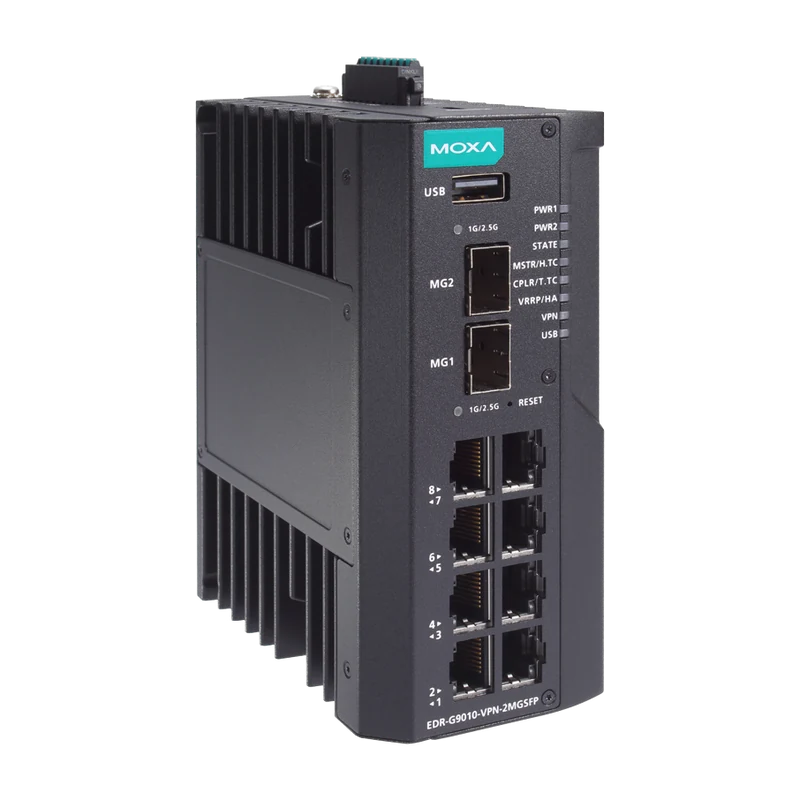 MoxaEDR-G9010 10-portowy gigabitowy router z firewallemBezpieczny router z firewallem, IPS i głęboką inspekcją pakietów oraz maksymalnie 250 tunelami IPsec.Zobacz produkt →
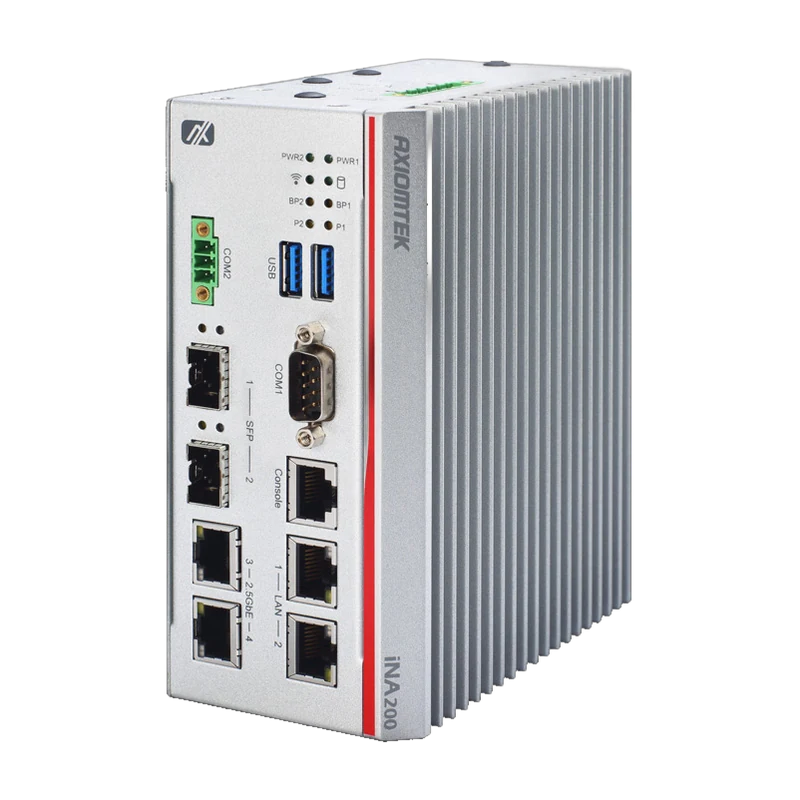 AxiomtekiNA200 brama cyberbezpieczeństwa OT na szynę DINBrama cyberbezpieczeństwa OT na szynę DIN z TPM 2.0, obejściem LAN, portami światłowodowymi SFP i gniazdem 5G, do pracy od −40 do 70 °C.Zobacz produkt →
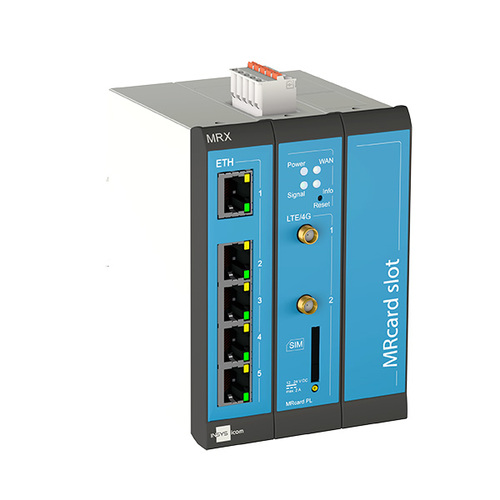 INSYS icomMRX3 – modułowy router przemysłowyModułowy router przemysłowy do bezpiecznego dostępu zdalnego do maszyn i infrastruktury krytycznej.Zobacz produkt →
Erik Ahlqvist jest dyrektorem zarządzającym SCN i od ponad 20 lat pomaga firmom przemysłowym dobierać elektronikę do wymagających warunków pracy. Jest inżynierem elektroniki (BSc), absolwentem KTH w Sztokholmie.
Profil na LinkedInNajczęściej zadawane pytania
Czy IEC 62443 jest obowiązkowa?
Sama norma jest dobrowolna, ale często służy do wykazania spełnienia wymagań NIS2, a coraz więcej klientów wymaga jej w zamówieniach.
Czym różni się IEC 62443 od ISO/IEC 27001?
ISO/IEC 27001 opisuje system zarządzania bezpieczeństwem informacji dla całej organizacji. IEC 62443 jest napisana dla przemysłowych systemów sterowania i zawiera wymagania techniczne dla systemów i komponentów. Wiele firm stosuje obie.
Czy moja firma podlega NIS2?
To zależy od sektora i wielkości. Warto sprawdzić przepisy krajowe – w Polsce ustawę o KSC – i wytyczne organu nadzorczego. Firmy spoza zakresu często otrzymują wymagania od klientów, którzy są objęci przepisami.
Co oznacza SL 2 w IEC 62443?
Poziom bezpieczeństwa 2 oznacza ochronę przed celowymi atakami z użyciem prostych środków i ogólnej wiedzy. To popularny poziom dla certyfikowanych przemysłowych produktów sieciowych.
Więcej poradników
Wszystkie poradniki →Segmentacja sieci lub zabezpieczenie dostępu zdalnego? Opisz nam instalację – odpowiadamy w ciągu 24 godzin.
Zapytaj nas