




IEC 62443 ja NIS2 – tööstusvõrkude küberturvalisus
Juhtsüsteemid ja tööstusvõrgud on tänapäeval rünnakute sihtmärk ning NIS2 on muutnud küberturvalisuse paljude organisatsioonide jaoks seadusest tulenevaks nõudeks. Selgitame, mis on IEC 62443, mida tähendab NIS2 ja millised esimesed sammud on OT-võrgus kõige olulisemad.
 Autor Erik Ahlqvist, SCN-i tegevjuht · Uuendatud 24 oktoober 2026 · 6 min lugemist
- IEC 62443 – tööstuslike juhtsüsteemide (OT) küberturvalisuse standardisari, mis esitab nõuded omanikele, integraatoritele ja tootetarnijatele.
- Tsoonid ja kanalid – jaga võrk riski järgi tsoonideks ja kontrolli kogu nendevahelist liiklust.
- SL 1–4 – turvatasemed näitavad, millise ründaja vastu kaitse peab pidama.
- NIS2 – ELi direktiiv, mis nõuab määratud sektorite keskmistelt ja suurtelt organisatsioonidelt riskijuhtimist ja intsidentidest teatamist. See kehtib iga ELi riigi siseriikliku õiguse kaudu.
- Alusta – inventuurist, segmenteerimisest, turvalisest kaugjuurdepääsust ja uuendamiskavast.
Miks OT-turvalisus erineb IT-turvalisusest
Kontori-IT-s on sageli esikohal konfidentsiaalsus. Juhtsüsteemis on kõige tähtsamad käideldavus ja ohutus: protsess ei tohi seiskuda ja vale inimene ei tohi klappi avada. Seadmed on sageli kasutuses 15–30 aastat, uuendused nõuavad planeeritud seisakuid ning vanematel protokollidel, näiteks Modbusil, puudub autentimine. Samal ajal ühendatakse kaughoolduse jaoks võrku üha rohkem masinaid.
See juhend on tehniline ülevaade, mitte õigusnõuanne. Sinu organisatsiooni nõuded määravad siseriiklik seadus ja järelevalveasutus.
Mis on IEC 62443?
IEC 62443 on rahvusvaheliste standardite sari, mis käsitleb tööstusautomaatika ja juhtsüsteemide küberturvalisust. See põhineb USA organisatsiooni ISA tööl, mistõttu kohtab mõnikord ka nimetust ISA/IEC 62443.
| Osa | Sisu | Kellele |
|---|---|---|
| 62443-2-1 | Turvaprogramm käituseks ja hoolduseks | Omanikud |
| 62443-2-4 | Turvanõuded integraatoritele ja teenusepakkujatele | Integraatorid |
| 62443-3-2 | Riskihindamine, tsoonid ja kanalid | Omanikud ja integraatorid |
| 62443-3-3 | Süsteemi turvanõuded ja turvatasemed | Integraatorid |
| 62443-4-1 | Turvaline tootearenduse elutsükkel | Tootetarnijad |
| 62443-4-2 | Komponentide tehnilised turvanõuded | Tootetarnijad |
Kolm rolli
Omanik (asset owner) omab ja käitab rajatist ning vastutab riskide eest. Integraator projekteerib, ehitab ja hooldab süsteemi. Tootetarnija arendab komponente, näiteks kommutaatoreid, ruutereid, PLC-sid ja tarkvara.
Turvatasemed SL 1–4
- SL 1 – kaitse tahtmatute vigade ja juhuslike rikkumiste eest.
- SL 2 – kaitse tahtlike rünnakute eest, mis kasutavad lihtsaid vahendeid ja üldisi oskusi.
- SL 3 – kaitse keerukate rünnakute eest, millel on mõõdukad ressursid ja juhtsüsteemide tundmine.
- SL 4 – kaitse keerukate rünnakute eest, millel on ulatuslikud ressursid ja kõrge motivatsioon.
Tsoonid ja kanalid
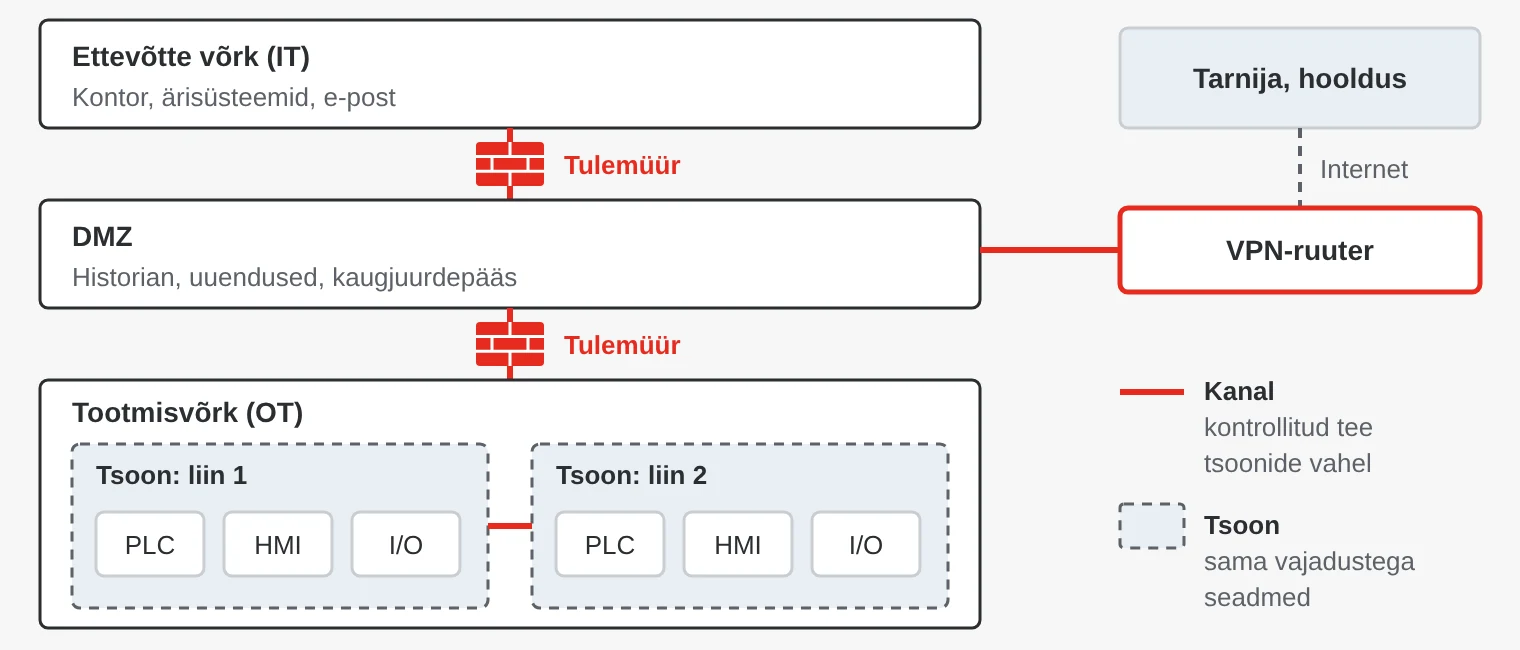
Tsoon on samade turvanõuetega seadmete rühm, näiteks tootmisliin või alajaam. Kanal (conduit) on tsoonide vaheline kontrollitud sidetee, tavaliselt tulemüüri või turvaruuteri kaudu. Mõte on selles, et ühte tsooni tunginud ründaja ei pääseks vabalt ülejäänud rajatisse.
Mida NIS2 nõuab – ja kellele see kehtib?
NIS2 ehk direktiiv (EL) 2022/2555 asendas esimese NIS-direktiivi ja liikmesriigid pidid selle üle võtma 2024. aasta oktoobriks. Näiteks Rootsis kehtib küberturvalisuse seadus (2025:1506) alates 15. jaanuarist 2026 ja selle alla kuuluvad organisatsioonid peavad end registreerima Rootsi tsiviilkaitseametis (MCF). Teised riigid on eri etappides ja Ühendkuningriigil on oma reeglid. Eestis tasub nõudeid kontrollida küberturvalisuse seadusest ja Riigi Infosüsteemi Ameti (RIA) juhistest.
Direktiiv kehtib üldjuhul määratud sektorite keskmistele ja suurtele organisatsioonidele, alates 50 töötajast või 10 miljoni euro suurusest aastakäibest. Nende hulka kuuluvad energeetika, transport, tervishoid, vesi ja digitaristu, aga ka meditsiiniseadmete, elektroonika, masinate ja sõidukite ning toiduainete ja kemikaalide tootmine. Mõned organisatsioonid kuuluvad direktiivi alla suurusest sõltumata.
- Riskijuhtimine – meetmed muu hulgas intsidentide käsitlemiseks, talitluspidevuseks, tarneahela turvalisuseks, juurdepääsu kontrolliks ja krüpteerimiseks.
- Juhtkonna vastutus – juhtkond peab olema turvameetmete alal koolitatud ja vastutab nende rakendamise eest.
- Intsidentidest teatamine – varajane hoiatus 24 tunni jooksul, intsidenditeade 72 tunni jooksul ja lõpparuanne ühe kuu jooksul.
- Sanktsioonid – oluliste üksuste puhul trahvid kuni 10 miljonit eurot või 2 % ülemaailmsest aastakäibest.
Direktiivi kohaldamisalast välja jäävaid ettevõtteid puudutab see siiski, sest selle alla kuuluvad kliendid peavad esitama nõudeid oma tarnijatele. Digitaalsete elementidega toodete tootjatele kehtib lisaks ELi küberkerksuse määrus (CRA), määrus (EL) 2024/2847, mida kohaldatakse täies ulatuses alates 2027. aasta detsembrist.
Praktilised esimesed sammud
- Tee inventuur. Pane kirja seadmed, püsivara versioonid ja ühendused. Sa ei saa kaitsta seda, millest sa ei tea.
- Segmenteeri. Jaga võrk tsoonideks hallatavate kommutaatorite VLAN-idega ja paigalda nende vahele tulemüürid. Eralda kontorivõrk OT-võrgust DMZ-iga.
- Kontrolli liiklust. Pakettide süvakontrolliga (DPI) tööstuslikud tulemüürid ja turvaruuterid mõistavad selliseid protokolle nagu Modbus ja suudavad volitamata käsud blokeerida.
- Turva kaugjuurdepääs. Internetti avatud porte ei tohi olla. Tarnijad ühenduvad VPN-iga kontrollitud punkti kaudu, isiklike kontode ja kaheastmelise sisselogimisega.
- Uuenda ja karasta. Planeeri püsivara uuendused, muuda vaikeparoolid ja lülita välja kasutamata teenused ja pordid.
- Logi ja jälgi. Kogu logid kesksesse kohta ja anna kõrvalekallete korral häire, et intsidendid avastataks õigel ajal.
- Planeeri taastamine. Varunda konfiguratsioonid ja programmid ning kontrolli, et taastamine ka tegelikult töötab.
Näited eri valdkondadest
- Energeetika – turvaruuterid alajaamade ja juhtimiskeskuse vahel ning tulemüürid, mis mõistavad IEC 61850 protokolle.
- Vesi ja kanalisatsioon – pumbajaamad, millega ühendutakse avatud portide asemel mobiilsidevõrgu ja VPN-i kaudu.
- Tehased ja masinaehitajad – NAT-seadmed, mis eraldavad masina võrgu kliendi võrgust, ja VPN-ruuterid kaughoolduseks.
- Raudtee – turvaruuterid ja tulemüüriga lüüsid, mis eraldavad rongisiseseid alamsüsteeme.
- Haiglad ja kaitsevaldkond – meditsiiniseadmed eraldi tsoonides ning range eraldatus eri salastatusastmega võrkude vahel.
Mida tarnijatelt nõuda?
- Standardi IEC 62443-4-2 järgi sertifitseeritud tooted koos märgitud turvatasemega, näiteks SL 2.
- Arendus standardi IEC 62443-4-1 järgi, sealhulgas haavatavuste käsitlemine.
- Selge teave selle kohta, kui kaua turvauuendusi pakutakse.
- Turvalised vaikeseaded: ühiseid vaikeparoole pole, püsivara on allkirjastatud ja kasutusel on turvaline alglaadimine. Soovitatavalt ka tarkvara koostisosade loend (SBOM).
- Integraatoritelt ja teenusepakkujatelt: töömeetodid standardi IEC 62443-2-4 järgi.
Levinud vead
- Lame võrk. Ühes lames võrgus võib hooldussülearvutis olev pahavara jõuda iga PLC-ni. Segmenteerimine on sageli kõige tõhusam meede.
- Õhuvahe, mida tegelikult pole. USB-mälupulgad, hooldussülearvutid ja kellegi lisatud 4G-modemid rikuvad isolatsiooni. Kaardista kõik sissepääsuteed.
- Kaugjuurdepääs kõrvalt. Kiirlahendusena tehtud pordisuunamised ja kaugjuhtimistööriistad jäävad sageli alles. Koonda kogu kaugjuurdepääs ühte kontrollitud lahendusse.
- Sertifikaat muutub alibiks. IEC 62443-4-2 järgi sertifitseeritud komponent ei muuda süsteemi turvaliseks. See sõltub sellest, kuidas tsoonid, kanalid ja protseduurid on üles ehitatud.
Turvalised võrgutooted SCN-ilt
Meie valikus on muu hulgas Moxa, Axiomteki, INSYS icomi, HMS Networksi ja Yaskawa turvaruuterid, tööstuslikud tulemüürid, NAT-seadmed, VPN-ruuterid ja hallatavad kommutaatorid. Osa valiku tooteid on sertifitseeritud standardi IEC 62443-4-2 järgi, näiteks Moxa jadaliidese seadmeserver NPort 6600-G2 tasemel SL 2.
Näited meie valikust
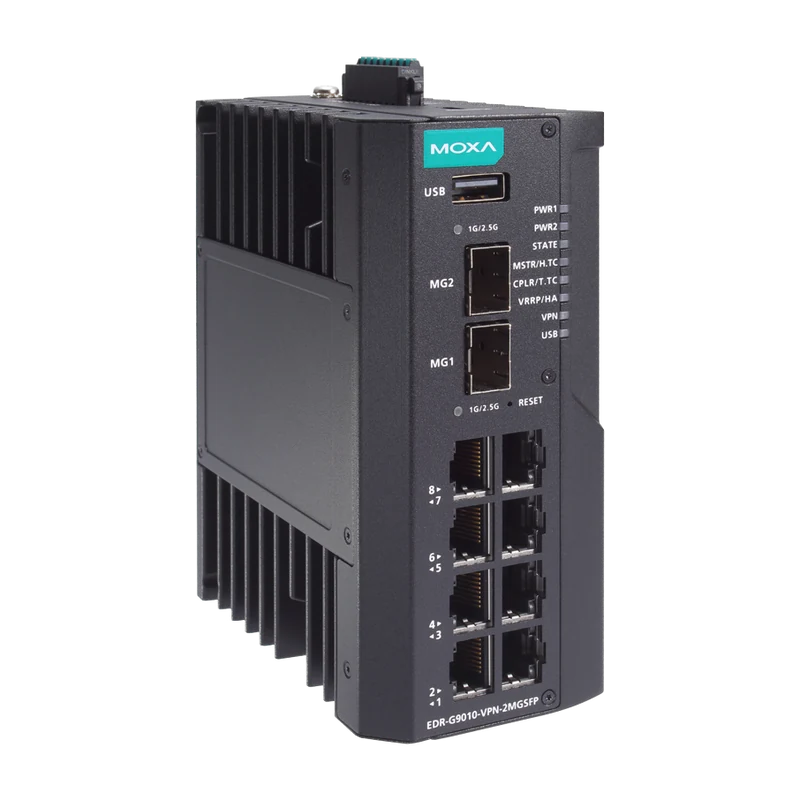 MoxaEDR-G9010 10-pordiline gigabit-turvaruuterTurvaruuter tulemüüri, IPS-i ja pakettide süvakontrolliga ning kuni 250 IPseci tunneliga.Vaata toodet →
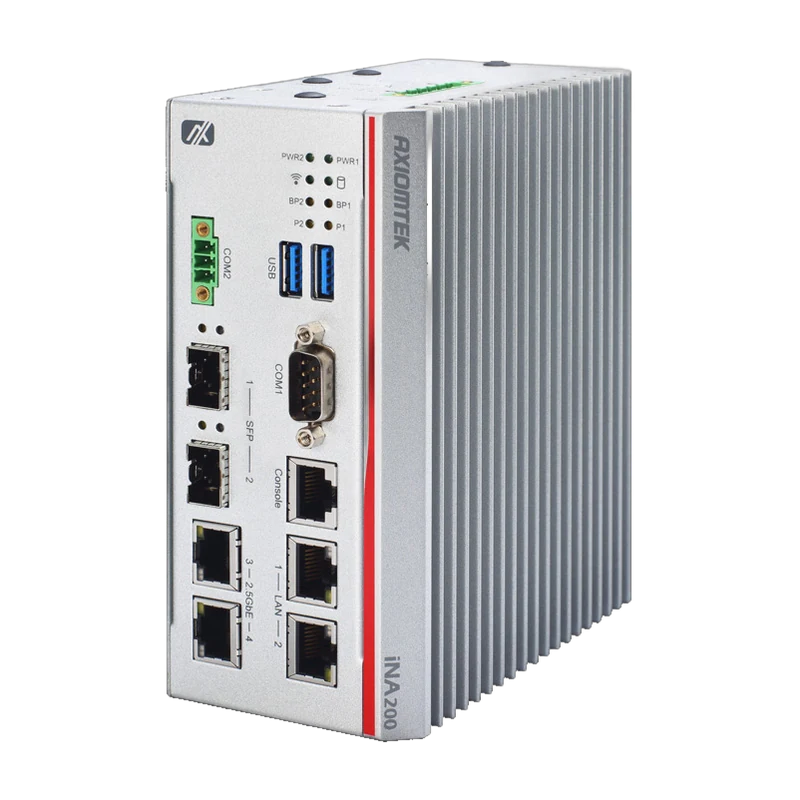 AxiomtekiNA200 DIN-liistu OT küberturbe lüüsDIN-liistule paigaldatav OT küberturbe lüüs TPM 2.0, LAN-möödaviigu, SFP kiudoptiliste portide ja 5G-pesaga, temperatuurivahemikule −40 kuni 70 °C.Vaata toodet →
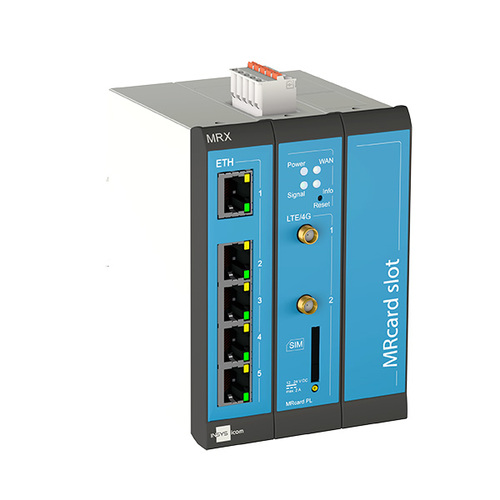 INSYS icomMRX3 modulaarne tööstusruuterModulaarne tööstusruuter turvaliseks kaugjuurdepääsuks masinatele ja elutähtsale taristule.Vaata toodet →
Erik Ahlqvist on SCN-i tegevjuht ning on üle 20 aasta aidanud tööstusettevõtetel valida nõudlikesse oludesse sobivat elektroonikat. Ta on lõpetanud Stockholmi KTH elektroonikainsenerina (BSc).
LinkedIni profiilKorduma kippuvad küsimused
Kas IEC 62443 on kohustuslik?
Standard ise on vabatahtlik, kuid seda kasutatakse sageli NIS2 nõuete täitmise tõendamiseks ja üha rohkem kliente nõuab seda hangetes.
Mis vahe on standarditel IEC 62443 ja ISO/IEC 27001?
ISO/IEC 27001 kirjeldab kogu organisatsiooni infoturbe juhtimissüsteemi. IEC 62443 on kirjutatud tööstuslikele juhtsüsteemidele ning sisaldab tehnilisi nõudeid süsteemidele ja komponentidele. Paljud kasutavad mõlemat.
Kas minu ettevõte kuulub NIS2 alla?
See sõltub sektorist ja suurusest. Kontrolli siseriiklikku seadust ja järelevalveasutuse juhiseid. Kohaldamisalast välja jäävad ettevõtted saavad nõudeid sageli klientidelt, kes direktiivi alla kuuluvad.
Mida tähendab IEC 62443 puhul SL 2?
Turvatase 2 tähendab kaitset tahtlike rünnakute eest, mis kasutavad lihtsaid vahendeid ja üldisi oskusi. See on sertifitseeritud tööstuslike võrgutoodete puhul levinud tase.
Veel juhendeid
Kõik juhendid →Soovid oma võrku segmenteerida või kaugjuurdepääsu turvata? Kirjelda paigaldust meile – saad vastuse 24 tunni jooksul.
Küsi meilt